Хакеры связали уязвимости Chrome и GPU Snapdragon для атак на Android
По данным Sekoia, связанные с APT29 хакеры объединили баг Chrome и уязвимость Qualcomm Adreno, чтобы заражать Android-смартфоны. Обе дыры уже были закрыты.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Хакеры, связанные с группировкой APT29, использовали цепочку из двух уязвимостей — в браузере Chrome и в драйвере GPU Qualcomm Adreno — для заражения Android-смартфонов, заходивших на заражённые сайты. По данным компании Sekoia, обе бреши уже были закрыты, поэтому устройства с актуальным Chrome и свежими обновлениями безопасности остались защищены.
Как работала атака
На Android жертве не требовалось нажимать на ссылку, устанавливать приложение или выдавать разрешения. Достаточно было открыть заражённую страницу в устаревшей версии Chrome. Сначала злоумышленники через уязвимость CVE-2026-3910 выполняли код внутри браузера. Затем с помощью CVE-2025-27038 в драйвере Adreno выходили за пределы песочницы Chrome и получали более глубокий доступ к телефону. Графика Adreno используется в чипах Snapdragon, поэтому под удар попадали смартфоны на процессорах Qualcomm.
Атака затрагивала только Chrome версий с 139 по 145, при этом версию 143 пропускала — причины Sekoia называет неясными. После взлома на телефон устанавливалось вредоносное ПО AndroSnitch. Оно копировало cookie Chrome, сохранённые логины, историю браузера и файл конфигурации Wi-Fi с паролями от сетей. Украденные cookie особенно ценны: они могут открыть доступ к уже авторизованным аккаунтам. Эксплойт также был запрограммирован останавливаться при обнаружении Samsung Galaxy S25 Ultra.
Цели и способы распространения
Злоумышленники внедряли вредоносный код в легитимные сайты, создавали копии настоящих ресурсов и взломали украинский сервис веб-аналитики, которым пользуются тысячи преимущественно украинских сайтов, — с 27 августа по 3 сентября. Среди поддельных страниц были копия сайта America250 и сайт, имитирующий роскошный лондонский отель рядом с правительственными зданиями Великобритании. Скрипт определял параметры устройства посетителя и подбирал подходящий эксплойт.
Sekoia связывает кампанию с APT29 — группой, которую соотносят с внешней разведкой России. Цели указывают, что интересовали прежде всего дипломаты и люди, связанные с войной в Украине. Атаковали и iPhone: одна цепочка крала cookie на iOS 16–17.4, а эксплойт DarkSword извлекал сообщения, фото и пароли с устройств на iOS 18.5.
Как защититься
Обновите Chrome через Play Store и проверьте в меню «Настройки» > «О Chrome», что версия новее 145. Также установите последнее обновление безопасности телефона: исправления драйверов GPU Qualcomm приходят в ежемесячных патчах.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →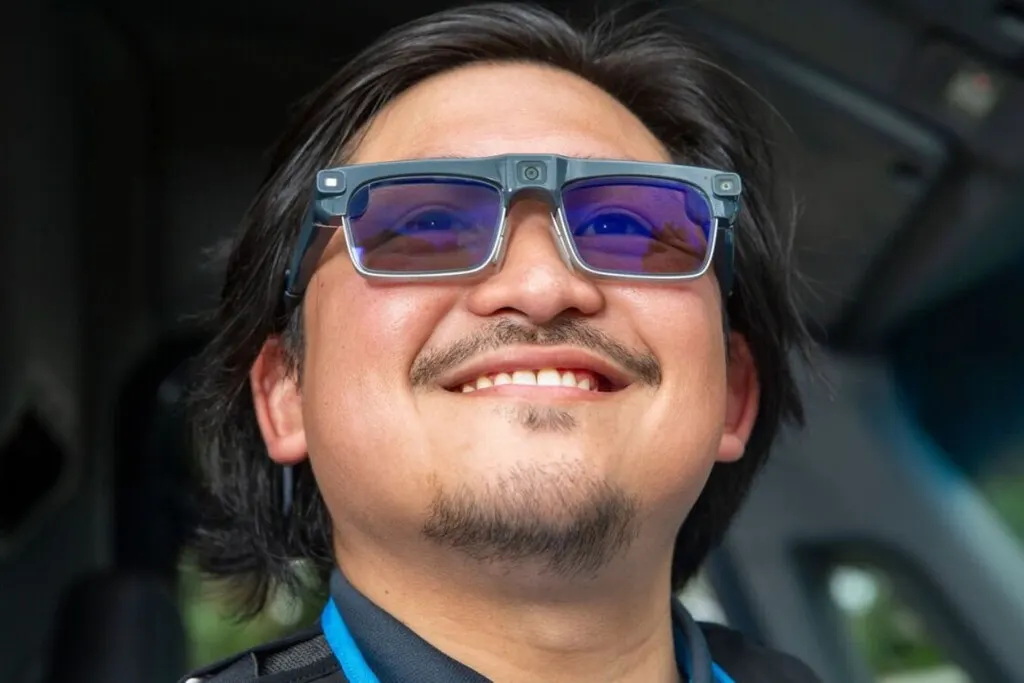
Умные очки Amazon будут снимать дома без возможности отказаться
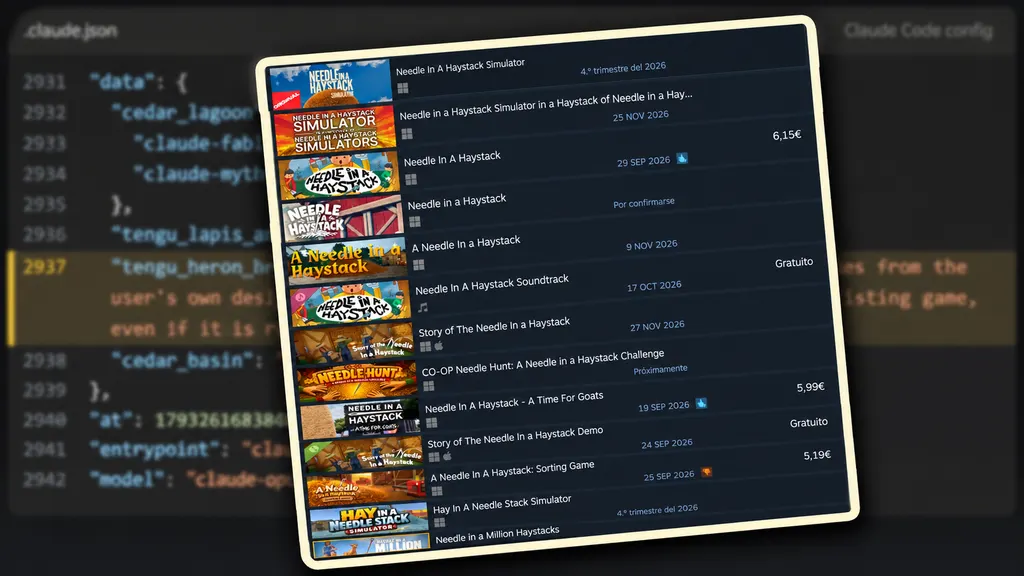
Anthropic запретила Claude Code копировать существующие игры
BIOM привлекла 2 млн евро под руководством Swanlaab для борьбы с Xylella
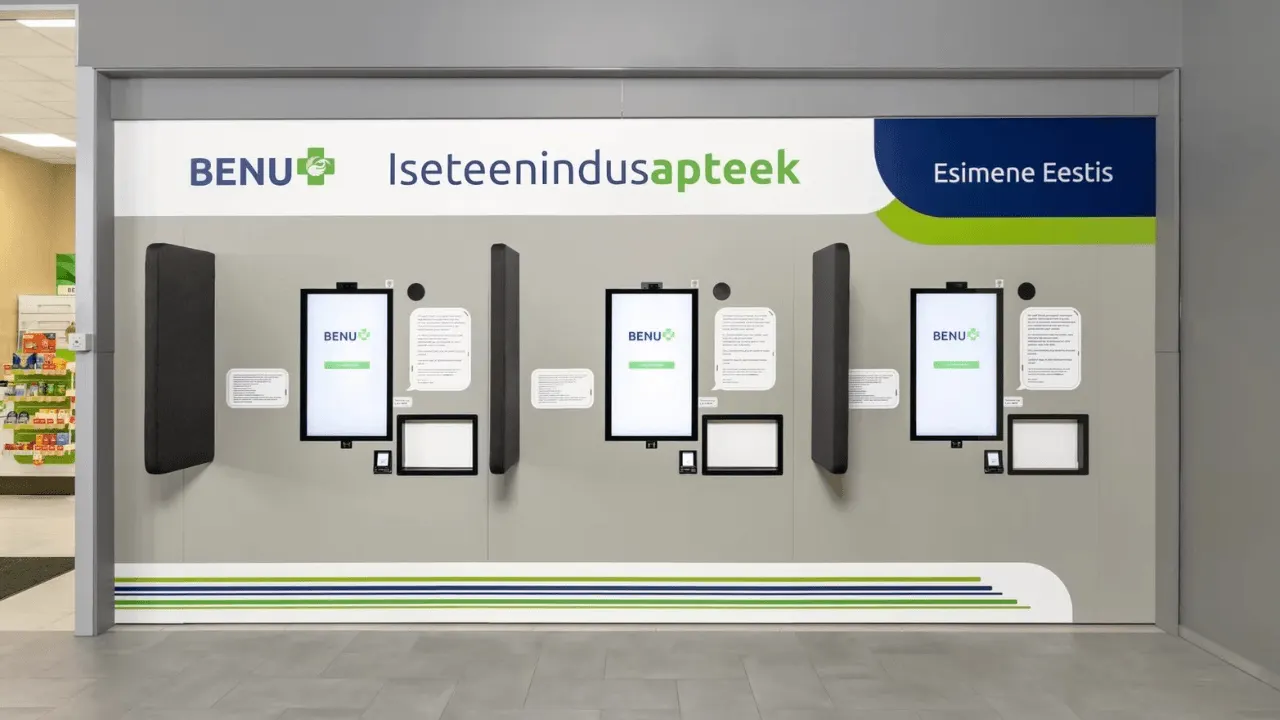
Эстония одобрила роботизированные аптеки 24/7 — впервые в Европе
Ещё в рубрике: Безопасность
Показать все →
Уязвимость в ChatGPT: ссылка на чат могла раскрыть историю диалогов

Утечка через Arara: Moss Burger, Workman и IIJmio подтвердили компрометацию данных

ИИ-агенты OpenAI нашли 948 уязвимостей ядра Linux с root-эксплойтами
