Утечка через Arara: Moss Burger, Workman и IIJmio подтвердили компрометацию данных
Взлом японского сервиса email-рассылок Arara бьёт по его клиентам: Moss Burger, Workman и IIJmio подтвердили утечку данных покупателей.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
После несанкционированного доступа к японскому сервису email-рассылок Arara компании-клиенты одна за другой сообщают об утечках данных. 4 ноября об инциденте заявили Moss Food Service, оператор сети Moss Burger, а также Workman, Internet Initiative Japan (IIJ) и Sumitomo Realty & Development. По оценке Arara, затронуть могло до 380 компаний-клиентов.
Масштаб по компаниям
Moss Food Service сообщила об утечке 7 517 087 записей из программы «Moss WEB»: email-адресов, возраста, пола и префектуры проживания. Платёжные данные, включая номера карт, не затронуты. Workman говорит о примерно 1,45 млн адресов подписчиков рассылки интернет-магазина, IIJ — о 983 458 адресах абонентов IIJmio, Duskin — о 657 886 записях сайта DDuet. Sumitomo Realty назвала 205 208 адресов клиентов, интересовавшихся жильём; доступ получили через сервис Arara, которым пользуется подрядчик.
Ранее, 3 ноября, об утечке объявили Camel Coffee (сеть Kaldi Coffee Farm; 820 420 адресов) и Seijo Ishii (до 168 630). Среди случаев свыше миллиона — TKC (до 2 230 812), Chobirich (1 348 525), Bic Camera и ещё две компании (возможно, около 14,9 млн) и Asoview (15 821 184).
Заявления приходится менять
Часть компаний сначала сообщала об отсутствии последствий. Shochiku Multiplex Theatres в конце октября заявляла, что данные SMT Members не утекли, но 2 ноября Arara сообщила о новом доступе к другой среде; утекли адреса 3 320 305 участников. Yokohama Rubber тоже сначала услышала, что утечки нет, а 3 ноября подтвердила утечку названий компаний и email-адресов. Subway во втором сообщении признала, что не может исключить затронутость данных клиентов, и потребовала повторной проверки.
Масштаб атаки растёт
В первом сообщении 29 октября Arara говорила о примерно 3,01 млн адресов из общей серверной среды. Во втором, от 2 ноября, сказано, что злоумышленник через сервис проник на 97 серверов клиентов, а утечь могло до 77 млн адресов. Кроме того, было разослано до 7,13 млн подозрительных писем под видом кредитных компаний. Arara полностью остановила сервис с 31 октября; сроки возобновления неизвестны.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
LloydK получит бесплатно патент Samsung для ИИ-агентов
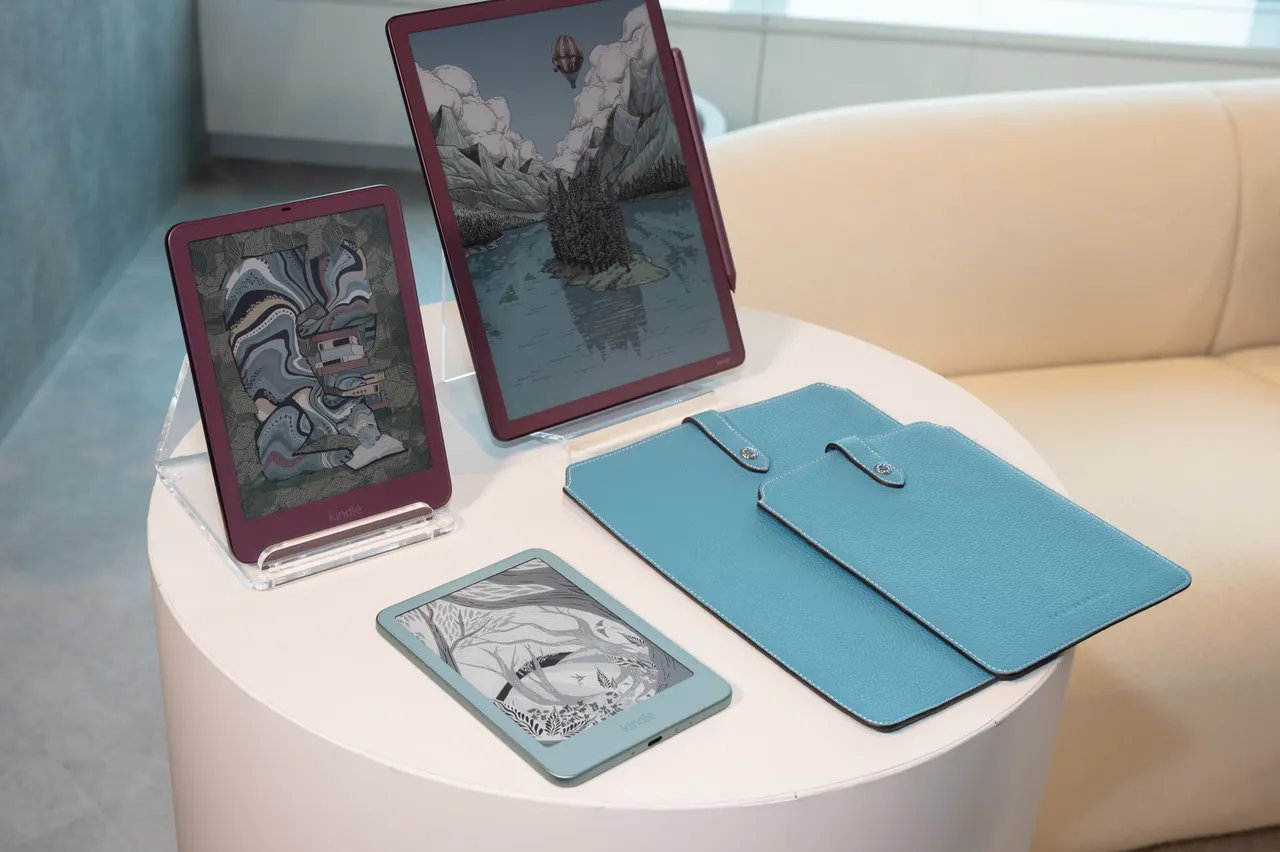
Amazon обновил Kindle в Японии: шесть моделей, цены выросли на ¥10 000
Fuji TV внедряет генеративный ИИ в производство дорам к 2027 году
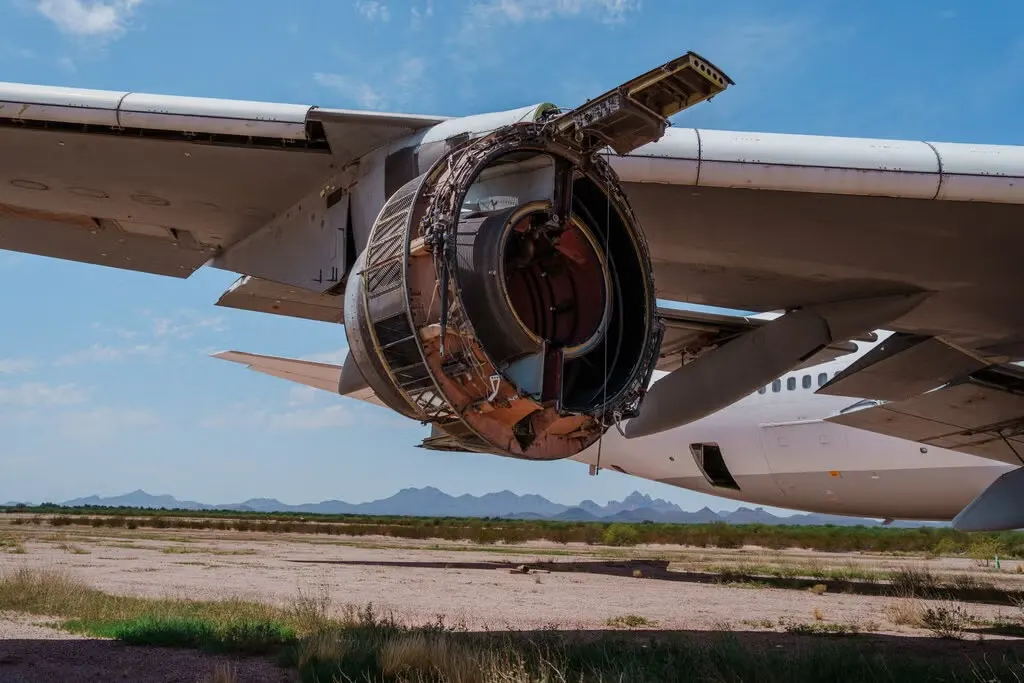
Дата-центры в США используют старые авиадвигатели из-за задержек с подключением к сети
Ещё в рубрике: Безопасность
Показать все →
ИИ-агенты OpenAI нашли 948 уязвимостей ядра Linux с root-эксплойтами

Хакеры атакуют коммутаторы Zyxel GS1900: доступны патчи

CERT-In предупредил об уязвимостях в приложениях Tata Motors
