CERT-In предупредил об уязвимостях в приложениях Tata Motors
Индийское агентство CERT-In предупредило об уязвимостях в отдельных версиях приложений Tata Motors для владельцев бензиновых, дизельных и электрических авто.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Индийская группа реагирования на киберинциденты CERT-In сообщила об уязвимостях в приложениях Tata Motors для подключённых автомобилей. Проблемы затрагивают определённые версии программ, которыми пользуются владельцы машин с двигателями внутреннего сгорания (ICE) и электромобилей (EV).
Что известно
По данным предупреждения, уязвимости есть лишь в некоторых версиях приложений. Технические подробности и возможные масштабы злоупотреблений не раскрываются, поэтому неясно, какие данные или функции автомобиля могут оказаться под угрозой.
История вновь поднимает вопрос киберрисков в подключённых автомобилях. Мобильные приложения, связывающие водителя с машиной, становятся важной частью системы, а их ошибки могут открывать путь для атак.
Что это значит для владельцев
Владельцам автомобилей Tata Motors стоит проверить версию используемого приложения и следить за сообщениями производителя. Для отрасли в целом это ещё один сигнал: безопасность программного обеспечения становится не менее важной, чем механическая надёжность автомобиля.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Nothing в декабре представит первый AI-нативный продукт
Netflix вложит 10 млрд лир в турецкие сериалы и фильмы
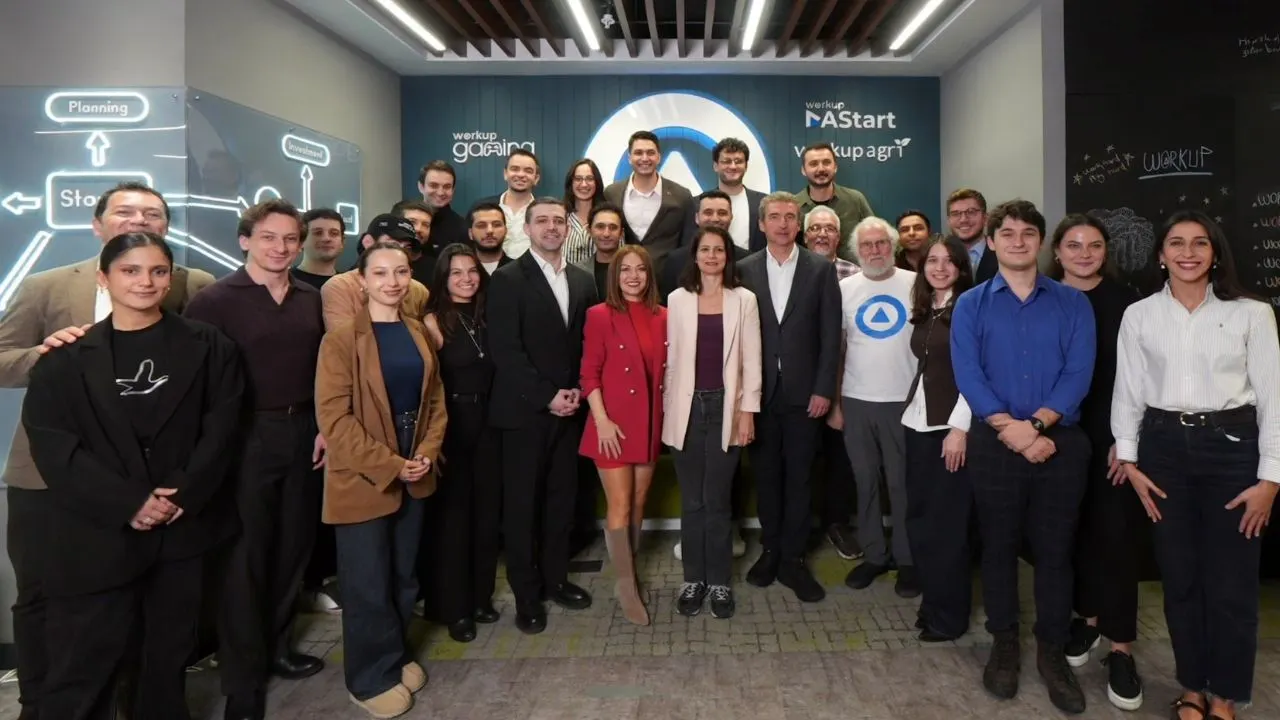
Workup: 10 стартапов окончили 14-й набор программы в Турции
Cosmoserve привлекла $6 млн на очистку орбиты от космического мусора
Ещё в рубрике: Безопасность
Показать все →
Хакеры взломали приложение Daeguro: открыты 25 тысяч номеров счетов
CERT-In предупредил о кампании Crafty Falcon против фintech-компаний Индии
Руководители Anthropic и Microsoft поддержали израильский стартап Brava