CERT-In предупредил о кампании Crafty Falcon против фintech-компаний Индии
Индийский CERT-In сообщил об эскалации хакерской кампании Crafty Falcon с использованием ИИ-инструментов: под ударом НБФО, платёжные агрегаторы и криптобиржи.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Индийская группа реагирования на компьютерные инциденты CERT-In предупредила об усилении хакерской кампании с применением инструментов искусственного интеллекта. В новом бюллетене от среды, 4 ноября, ведомство заявило, что «угроза активна и сохраняется». Под удар попали финтех-компании: небанковские финансовые организации (NBFC), платформы цифрового кредитования, платёжные агрегаторы и криптовалютные биржи.
Актора назвали Crafty Falcon — это обозначение присвоила команда CSIRT-Fin, отвечающая за финансовый сектор. По её анализу инцидентов, о которых сообщили пострадавшие организации, злоумышленники использовали ИИ для разведки целей, а затем атаковали через собственные платёжные API и API выплат жертв — на машинной скорости.
Инструменты и приёмы
CERT-In называет общедоступные ИИ-средства: ARTEX (платформа для пентестов и управления C2), PentAGI (автономная мультиагентная система), поисковик атак Cairn и фреймворк CyberStrikeAI. По данным агентства, они самостоятельно проходят всю цепочку атаки и адаптируют нагрузку к ответам цели. IP-адреса инфраструктуры меняются за часы или дни.
Хакеры атаковали облачную инфраструктуру AWS и Lambda. Точкой входа служили непродуктивные среды, например тестовые, откуда через общие учётные данные, токены или сетевые маршруты они переходили в боевые системы. Код приложений подвергали реверс-инжинирингу, а неавторизованные вызовы API выполняли через изменённые пакеты приложений. Запросы пускали через доверенные сервисы, включая CDN. Перед крупными платежами проводились тестовые транзакции на 1 рупию; для вывода средств злоупотребляли API расчётов с мерчантами, а криптобиржи атаковали с помощью украденных ключей кошельков.
Повторные атаки
Бюллетень развивает предупреждение от 9 октября. После него компании закрыли уязвимости, но, как отмечает CERT-In, из-за неполного устранения их «намеренно атаковали повторно». Кампания, судя по всему, приурочена к праздничному периоду, когда мониторинг слабее. Злоумышленники быстро использовали и свежие уязвимости в Node.js и PHP.
Ведомство призвало все организации сектора BFSI считать кампанию непосредственной и продолжающейся угрозой. Сигнатуры инфраструктуры и правила обнаружения переданы компаниям в закрытых рассылках.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →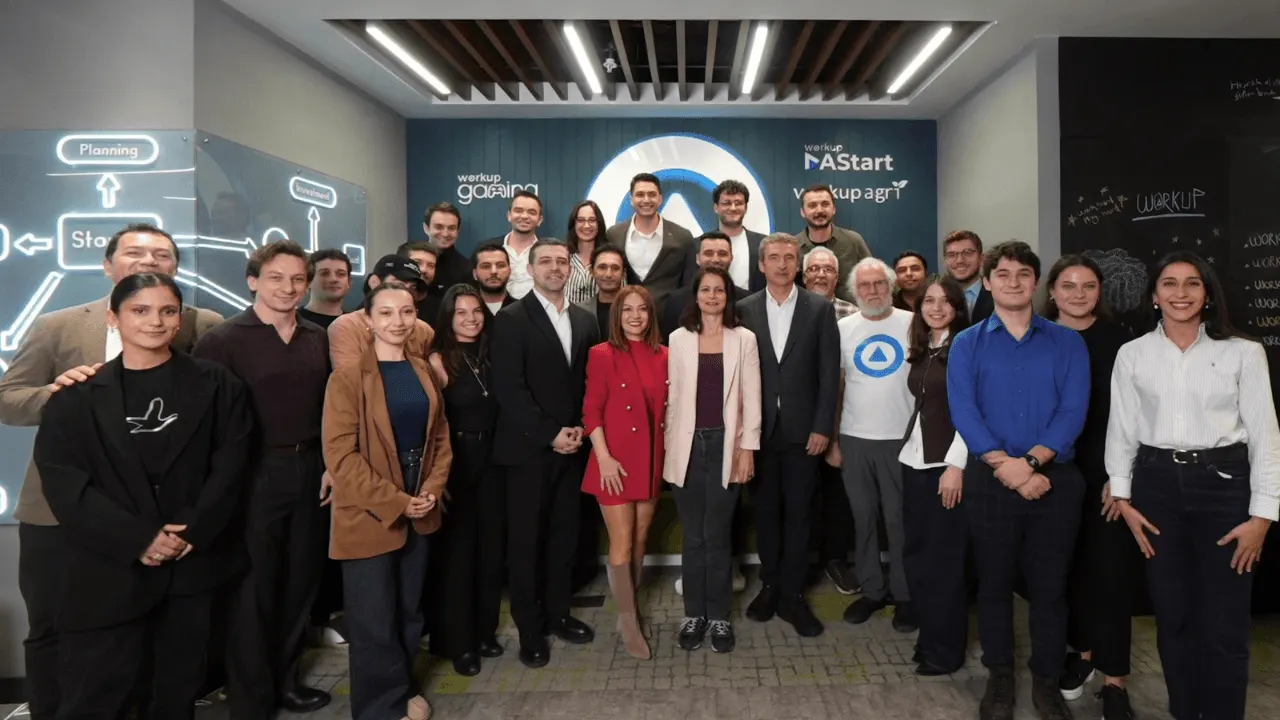
Workup: 10 стартапов выпустились из 14-го набора программы
Zoho запустила в Индии POS-платформу для ресторанов с бесплатным тарифом
Индия рассматривает отмену safe harbour для Meta, Google и X
Агент LongTails института AIRI доказал более 30 новых теорем оптимизации
Ещё в рубрике: Безопасность
Показать все →
Руководители Anthropic и Microsoft поддержали израильский стартап Brava
OpenAI повысила награды за уязвимости до 172 тысяч долларов
Avast запустил в Африке бесплатный VPN без банковской карты
