Progress WS_FTP: krytyczne luki umożliwiają przejęcie systemu
Progress ujawnił kilka krytycznych luk w WS_FTP, które mogą umożliwić atakującym przejęcie systemów. Administratorzy powinni szybko zainstalować poprawki.
Firma Progress poinformowała o kilku krytycznych podatnościach w oprogramowaniu WS_FTP. Według komunikatu luki mogą pozwolić atakującym na kompromitację systemów, na których działa to rozwiązanie.
Co powinni zrobić administratorzy
Zalecenie jest jednoznaczne: administratorzy korzystający z WS_FTP powinni jak najszybciej zainstalować dostępne aktualizacje. W przypadku krytycznych błędów w oprogramowaniu do transferu plików zwłoka zwiększa ryzyko, że podatne serwery zostaną wykorzystane do ataku.
Z dostępnych informacji nie wynika, ile dokładnie luk zgłoszono ani jakie numery wersji są objęte problemem, dlatego szczegółów należy szukać w oficjalnych biuletynach producenta. Brak jest również potwierdzonych danych o tym, czy podatności były już wykorzystywane w atakach.
Dlaczego to ważne
WS_FTP służy do wymiany plików w środowiskach firmowych, więc przejęcie takiego serwera może otworzyć drogę do poufnych danych i dalszych systemów w sieci. Zespoły IT powinny sprawdzić, które instancje WS_FTP działają w ich infrastrukturze, i wdrożyć poprawki bez zbędnej zwłoki.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Apple J595: domowy robot z FaceTime może trafić do sklepów w 2027
Multipolitan z Singapuru pozyskuje 2 mln USD w rundzie seed
Goldman Sachs ogranicza część narzędzi AI do kodowania dla inżynierów
Roleo pozyskało 2,9 mln euro na agenta AI do szukania pracy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Wyciek danych z samolotu prezydenta Korei: 168 osób, paszporty
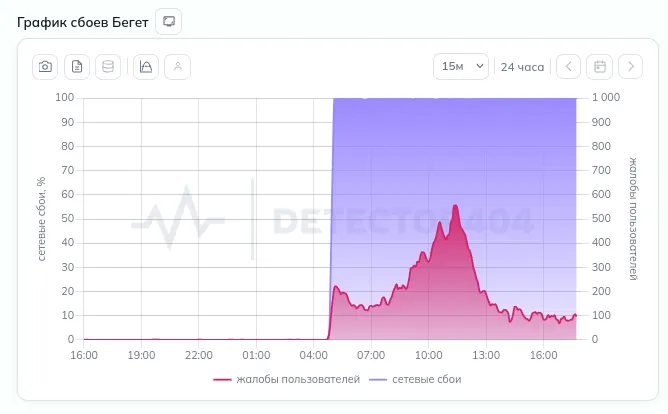
Beget ogłasza siłę wyższą po masowym cyberataku na hosting
Leakers$ włamali się do billboardów LED w Egipcie, Malezji i Brazylii