Cyberatak na chłodnie w supermarketach: Belgia, Szwecja i Luksemburg
W nocy z 1 na 2 listopada hakerzy włączyli rozmrażanie w instalacjach chłodniczych kilkudziesięciu belgijskich supermarketów, powtarzając metodę z Francji.
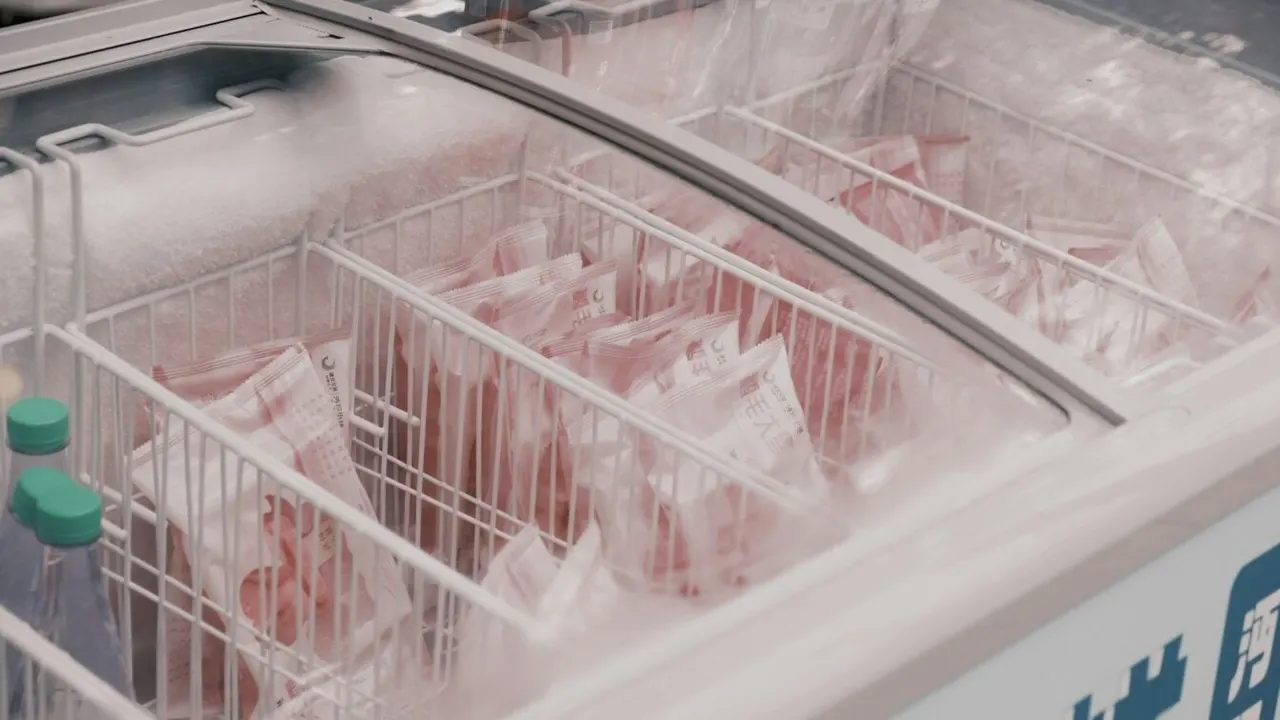
W nocy z niedzieli 1 listopada na poniedziałek 2 listopada 2026 roku hakerzy przejęli zdalną kontrolę nad instalacjami chłodniczymi w kilkudziesięciu supermarketach w Belgii. Atak dotknął też sklepy w Luksemburgu i Szwecji. Według agencji Belga napastnicy uruchomili tryb rozmrażania, przez co temperatura w lodówkach i zamrażarkach zaczęła rosnąć, a przechowywana żywność znalazła się w niebezpieczeństwie.
Temperatura do 15 °C w belgijskich sklepach
Gdy problem wykryto, firma Sabcobel, która montuje systemy chłodnicze, w środku nocy wezwała techników. Jej prezes Stephan Moelans powiedział, że zespół „spędził całą noc i poranek na odłączaniu zainfekowanych instalacji od sieci”. Firma naliczyła około dwudziestu przejętych instalacji.
Sieć Delhaize ostrzegła kierowników swoich sklepów. Według niej „incydent informatyczny” objął lodówki i zamrażarki w dziesiątkach supermarketów w Belgii i Luksemburgu. W niektórych placówkach temperatura wzrosła do 15 °C, a część kierowników w trybie pilnym wynajęła chłodnie samochodowe. Problemy zgłosiły też sklepy Carrefour, pięć sklepów Spar oraz niektóre placówki Ikei. Łańcuch chłodniczy został przerwany, więc świeże i mrożone produkty wyrzucono prewencyjnie.
W Szwecji o podobnych incydentach poinformowały sieci ICA i Coop. W jednym ze sklepów temperatura w chłodziarkach przekroczyła 50 °C.
Powtórka scenariusza z Francji
Schemat przypomina atak z nocy z 11 na 12 października, gdy hakerzy przejęli systemy chłodnicze setek francuskich supermarketów, m.in. Intermarché, Super U i Leclerc. Temperatura sięgała wtedy 50 °C, a straty oszacowano na dziesiątki milionów euro. Moelans podkreśla, że w Belgii użyto „dokładnie tego samego mechanizmu”, czyli wymuszonego rozmrażania, co sugeruje inspirację francuskim przykładem.
Francuska agencja ANSSI ustaliła, że tamten atak nie wykorzystał wyrafinowanej luki, lecz „elementarne błędy w zabezpieczeniach”: urządzenia były wystawione bezpośrednio do internetu i chronione słabymi hasłami. Samuel Hassine, prezes Filigran, ostrzegał po ataku we Francji, że głównym zagrożeniem jest powielanie metody, bo jest ona publiczna i tania, a podatnych urządzeń nie wymieni się w kilka tygodni.
Belgijscy chłodnicy zabezpieczają teraz instalacje, by uniknąć kolejnego incydentu. Według Moelansa najprostszym rozwiązaniem jest zarządzanie chłodzeniem przez bezpieczne połączenie internetowe. Takie rozwiązanie po ataku we Francji wybrała większość klientów grupy.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Beget ogłasza siłę wyższą po masowym cyberataku na hosting
OpenAI połączy Chat i Work, a ChatGPT i Codex dostaną wspólny limit
Progress WS_FTP: krytyczne luki umożliwiają przejęcie systemu