NTT Docomo: wyciek danych z My docomo objął abonamenty i konta
NTT Docomo przeprosiło za nieautoryzowany dostęp do My docomo i sklepu online. Wyciek objął m.in. numery dokumentów i dane planów taryfowych do 294 839 linii.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
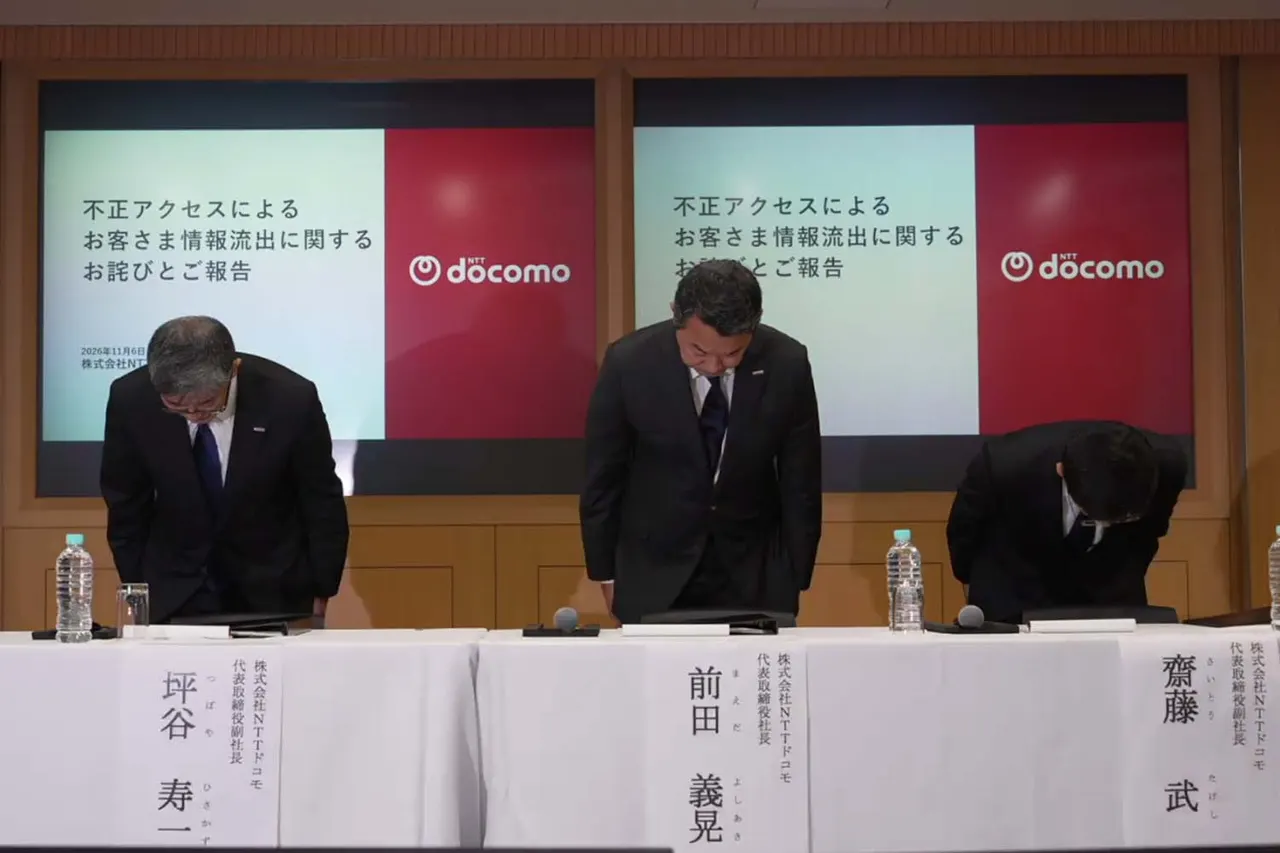
NTT Docomo przeprosiło podczas konferencji prasowej 6 listopada za nieautoryzowany dostęp do sklepu internetowego „docomo Online Shop” i serwisu dla klientów My docomo. Operator przyznał, że zakres wycieku jest szerszy, niż zakładano dzień wcześniej.
W komunikacie z 5 listopada firma wskazywała na możliwy wyciek imion i nazwisk, adresów, dat urodzenia i numerów telefonów. Teraz potwierdziła, że wyciekły także numery dokumentów tożsamości oraz informacje o planach taryfowych i opcjach. U części użytkowników ujawniono ponadto dane przedstawicieli ustawowych i pełnomocników, nazwy i adresy firm, a także nazwy banków, oddziałów i numery rachunków. Dotyczy to maksymalnie 294 839 linii: 204 157 indywidualnych i 90 682 firmowych.
Jak doszło do ataku
Atakujący weszli przez internet i wykorzystali sposób, w jaki wiele systemów współpracuje ze sobą, by automatycznie wyszukiwać i pobierać dane. Alarm o masowym ruchu zadziałał 4 listopada o 10:30. Blokada zagranicznych adresów IP o 14:30 nie pomogła, a o 16:20 My docomo przełączono w tryb konserwacji. Po krótkim przywróceniu usługi wykryto kolejne próby, więc 5 listopada o 1:05 wyłączono także sklep, a o 2:10 potwierdzono wyciek.
Wiceprezes Juichi Tsuboya zapewnił, że nie była to luka w samym systemie, lecz nadużycie połączeń między systemami, którego regularne testy podatności nie wykryły. Zaznaczył też, że nie był to klasyczny atak na API. Prezes Yoshiaki Maeda powiedział: „Nie uważamy, że udało się to szybko powstrzymać. 300 tysięcy to dużo, a wyciekły ważne informacje. Traktujemy to bardzo poważnie”.
Co dalej
6 listopada poszkodowani klienci indywidualni dostali SMS-y z przeprosinami i zaleceniami, a firmy mają być informowane przez opiekunów handlowych, SMS-y lub pocztę. Docomo rozważa wypłatę „odszkodowania pocieszającego” dla klientów indywidualnych i firmowych; szczegóły zostaną ustalone później. Użytkownicy powinni unikać linków i załączników w podejrzanych wiadomościach.
Firma wyjaśniła też awarię 5G SA od około 11:18 5 listopada do około 1:20 6 listopada, która mogła dotknąć do 1,587 mln abonentów. Przyczyną było przeciążenie sieci szkieletowej po awarii pamięci w części central po pracach konserwacyjnych. Rozwiązanie doraźne wdrożono, a trwałe ma być gotowe w ciągu tygodnia.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Japońskie centra danych nie ogrzały okolicy, wynika z badania
SpiralAI skraca tydzień pracy do czterech dni bez cięcia pensji
CodeScoring: krytycznych luk w open source 4,9 raza więcej w 2026