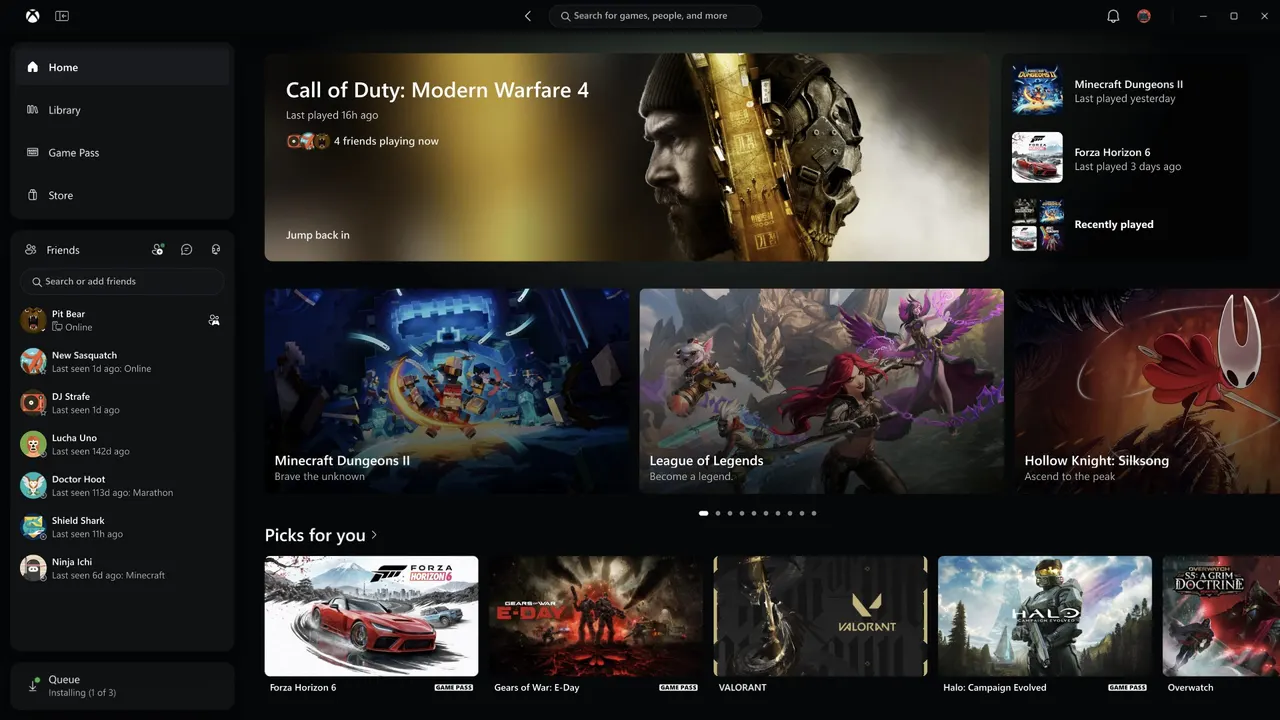
CodeScoring: krytycznych luk w open source 4,9 raza więcej w 2026
CodeScoring naliczył 3566 krytycznych podatności w oprogramowaniu open source od stycznia do września 2026 r., 4,9 raza więcej niż rok wcześniej.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Analitycy platformy bezpiecznego wytwarzania oprogramowania CodeScoring podsumowali badanie krytycznych podatności (CVSS 9,0 i wyżej) w oprogramowaniu open source za okres od stycznia do września 2026 roku. Według bazy firmy w ciągu dziewięciu miesięcy opublikowano informacje o 3566 takich lukach. To 4,9 raza więcej niż w analogicznym okresie ubiegłego roku, gdy było ich 723.
npm i Go z największymi wzrostami
Największe skoki odnotowano w wybranych ekosystemach. W npm, czyli katalogu komponentów dla JavaScriptu, liczba krytycznych podatności wzrosła 6,3 raza: z 89 do 562. Dotyczą one 39 127 stabilnych wersji pakietów wobec 3844 rok wcześniej, czyli 10,2 raza więcej.
W ekosystemie Go liczba krytycznych luk wzrosła 5,1 raza, z 78 do 396. Obejmują one 12 443 stabilne wersje modułów wobec 5995 przed rokiem, co oznacza wzrost 2,1 raza.
Ponad dwie trzecie krytycznych podatności z 2026 roku według ocen CVSS umożliwia atak przez sieć bez wcześniejszych uprawnień i bez udziału użytkownika. Napastnik nie musi więc przechwytywać danych logowania pracowników ani nakłaniać ich do otwarcia złośliwego pliku, bo atakowane jest bezpośrednio oprogramowanie dostępne w sieci. Ryzyko przełamania zabezpieczeń infrastruktury pozostaje wysokie, a firmy powinny zachować większą czujność. Baza wciąż szybko rośnie: od 15 września do 15 października 2026 roku pojawiły się informacje o 4609 nowych unikalnych podatnościach wszystkich poziomów krytyczności w otwartych komponentach.
Rola automatyzacji i AI
Eksperci CodeScoring tłumaczą skok przede wszystkim intensywniejszym poszukiwaniem błędów i szerszą rejestracją zgłoszeń. Badacze chętnie korzystają z automatycznej analizy i narzędzi opartych na sztucznej inteligencji, a coraz więcej programistów systematycznie ujawnia znalezione defekty. Nowoczesne metody audytu skutecznie wykrywają błędy w kodzie używanym od lat, dlatego informacje o lukach mogą dotyczyć także bibliotek wdrożonych dawno temu i od tamtej pory niezaktualizowanych.
Artём Maksimov, analityk produktowy CodeScoring, podkreśla, że organizacje powinny regularnie sprawdzać skład swojego oprogramowania i śledzić nowe informacje o podatnościach używanych komponentów. Kontrola ma obejmować nie tylko gotowe oprogramowanie dostawców, ale i komponenty, z których jest zbudowane. W pierwszej kolejności trzeba usuwać problemy dotyczące działających usług zewnętrznych, bo zagrażają ciągłości biznesu. Pomaga w tym analiza składu oprogramowania (SCA): automatycznie śledzi skład aplikacji, wykrywa podatne zależności i wskazuje wersje komponentów z usuniętymi błędami.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
SpiralAI skraca tydzień pracy do czterech dni bez cięcia pensji
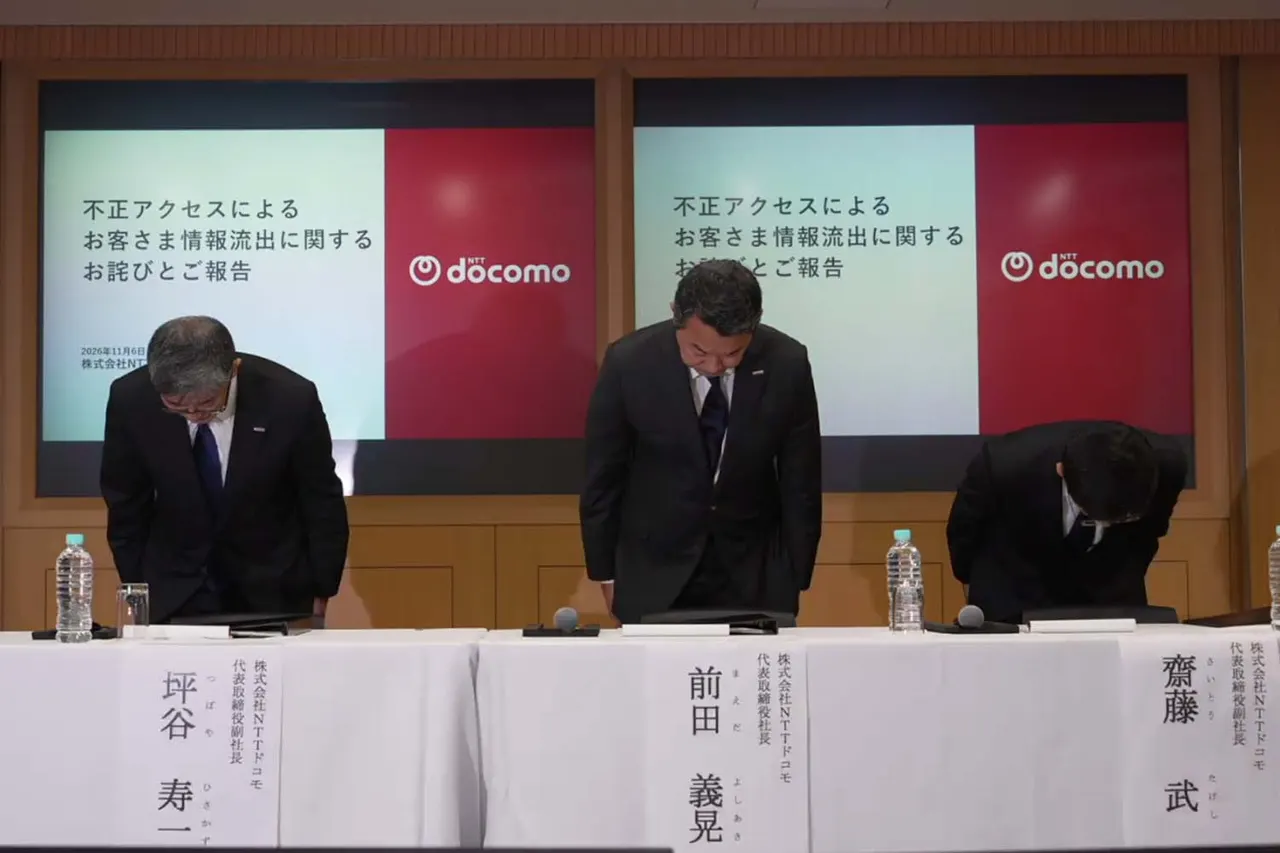
NTT Docomo: wyciek danych z My docomo objął abonamenty i konta
MTS Link wejdzie do Kazachstanu, Wietnamu i Indonezji w 2027 roku