Szef ENISA: po lodówkach w sklepach hakerzy wezmą się za AGD
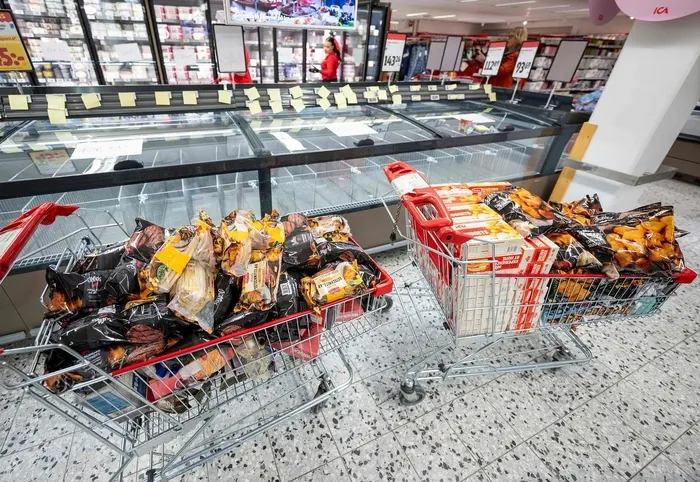
Hakerzy przejęli chłodnie w sklepach w całej Europie. Szef unijnej agencji ENISA ostrzega, że następne w kolejce mogą być routery i sprzęt domowy.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Najpierw sklepowe lodówki, potem routery, a na końcu sprzęt AGD w naszych domach. Taki scenariusz nakreślił w Brukseli szef ENISA, unijnej agencji do spraw cyberbezpieczeństwa. Juhan Lepassaar powiedział 10 listopada: „Dziś była to lodówka, jutro może być router, pojutrze sprzęt domowy”.
Za ostrzeżeniem stoi seria ataków na instalacje chłodnicze. W nocy z 11 na 12 października napastnicy zdalnie przejęli sterowniki chłodni w około 700 sklepach, między innymi we francuskich supermarketach. Temperatura poszła w górę, a skutkiem było co najmniej 15 pożarów. Na początku listopada poszkodowanych było już co najmniej 12 krajów, w tym Belgia, Szwecja i Irlandia. Włamywacze weszli przez urządzenia do zdalnego zarządzania wystawione do internetu oraz stary sprzęt bez poprawek bezpieczeństwa.
Lepassaar przekonuje, że każda usługa, na której polegają obywatele, ma element cyfrowy, więc bez ochrony da się ją zhakować. W najgorszym razie stanąć mogą policja, straż pożarna, szpitale i transport. Dodał, że europejskie firmy mają na celowniku grupy powiązane z państwami, takimi jak Chiny, Iran i Korea Północna. Według raportu ENISA sztuczna inteligencja działa jak „wzmacniacz siły”, bo przyspiesza szukanie luk. Producentów wezwał do projektowania zabezpieczeń od pierwszego etapu. Jego zdaniem każdemu incydentowi można zapobiec, ale bezpieczeństwo nie jest tanie, więc pytanie brzmi, czy firmy są gotowe tyle zapłacić.
Co producenci AGD muszą zrobić według unijnych przepisów?
Od września, na mocy unijnego aktu o cyberodporności (CRA), producent ma 24 godziny na zgłoszenie aktywnie wykorzystywanej luki lub poważnego incydentu, licząc od momentu, gdy się o nich dowie. Dotyczy to także produktów już sprzedanych. Kara może sięgnąć 15 mln euro albo 2,5 proc. światowego rocznego obrotu, zależnie od tego, która kwota jest wyższa. W grudniu przyszłego roku zaczną w pełni obowiązywać wymogi dotyczące bezpieczeństwa na etapie projektowania.
Przepisy odczują też południowokoreańscy producenci, którzy eksportują do Europy sprzęt z dostępem do sieci. Tamtejsze ministerstwo nauki i ICT spotkało się 11 listopada z szefami bezpieczeństwa firm z branży łańcucha chłodniczego i zaleciło m.in. VPN przy zdalnym dostępie oraz zmianę domyślnych haseł.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Kierowca Tesli śpiący na autostradzie 417 w Ottawie z zarzutem

Nāpōwawāʻenakaulua: Webb znalazł najstarszą parę kwazarów

United Airlines ogranicza agentów AI: bot nie odhaczy odprawy

Jensen Huang odchodzi z Nvidii, Colette Kress tymczasowym CEO
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
ScreenConnect: luka we wtyczce RMM+ pozwoliła zhakować 288 PC
Czy smart TV cię szpieguje? Ponad 10 pytań o dane z telewizora

iPhone zamachowca z Krakowa: śledczy mogą prosić Apple o pomoc
