세가 자회사 사이버 공격, 일본 아케이드 기기 먹통
세가 자회사 Sega Fave 서버가 해킹되면서 11월 1일부터 일본 전역 아케이드 기기의 온라인 서비스가 중단됐습니다. 세가와 반다이남코 게임이 모두 영향을 받았습니다.

세가의 자회사 Sega Fave 서버에 침입이 발생해 2026년 11월 1일부터 일본 전역 아케이드 기기의 온라인 서비스가 중단됐습니다. Sega Fave는 일본 내 아케이드 기기와 완구를 담당하는 회사로, "제3자의 무단 접근"을 받았다고 밝혔습니다.
중단된 서비스와 피해
침해된 서버는 세가 기기를 인터넷에 연결하는 네트워크 ALL.Net과 자체 플레이어 카드 시스템 Aime를 운영합니다. Aime 카드는 점수, 순위, 아이템을 기기 간에 이어 주는 역할을 합니다. Sega Fave는 예방 차원에서 두 서비스를 모두 끈 상태이며, ALL.Net 공식 X 계정에는 사과문이 올라왔습니다.
이로 인해 온라인 플레이, Aime 카드 사용, 신규 SEGA ID 생성이 불가능합니다. 온라인 연동 매장을 안내하는 사이트도 멈췄습니다. 세가의 Initial D The Arcade, maimai, CHUNITHM이 영향을 받았고, ALL.Net을 함께 쓰는 반다이남코의 Mario Kart Arcade GP DX, 태고의 달인, Mobile Suit Gundam Extreme Vs.도 피해를 입었습니다. 일부 게임은 오프라인 플레이마저 안 되며, 태고의 달인 기기를 끈 매장도 있습니다. Initial D의 Double Ace Cup 같은 대회도 취소됐습니다.
정보 유출은 없어, 복구 일정은 미정
Sega Fave의 초기 조사에 따르면 고객이나 파트너 정보는 유출되지 않았습니다. 카드 번호 같은 결제 정보는 다른 서버에 저장돼 있어 피해가 없었다고 합니다.
세가는 11월 6일 서비스 복구를 진행 중이지만 재개 날짜는 정하지 못했다고 밝혔습니다. 11월 8일부터 Mario Kart Arcade Grand Prix Deluxe를 포함한 반다이남코 게임 8종은 순차적으로 재개됐으나, 세가 게임은 여전히 오프라인입니다.
일본을 덮친 사이버 공격
Trend Micro에 따르면 2026년 1~9월 일본 기업과 지방자치단체에 대한 침입은 600건이 넘어 2025년 한 해 전체를 웃돌았습니다. 로손, 타임스카, 캡콤도 피해를 입었고 캡콤에서는 1,170만 개 계정 정보가 탈취됐습니다.
다카이치 사나에 총리는 상황이 심각하다고 밝혔고, 정부는 긴급 사이버 보안 계획을 채택했습니다. 민관 합동 지원팀을 꾸리고, 기업에는 취약점 신속 보완, 2단계 인증 도입, 협력업체 관리 강화를 요구하고 있습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →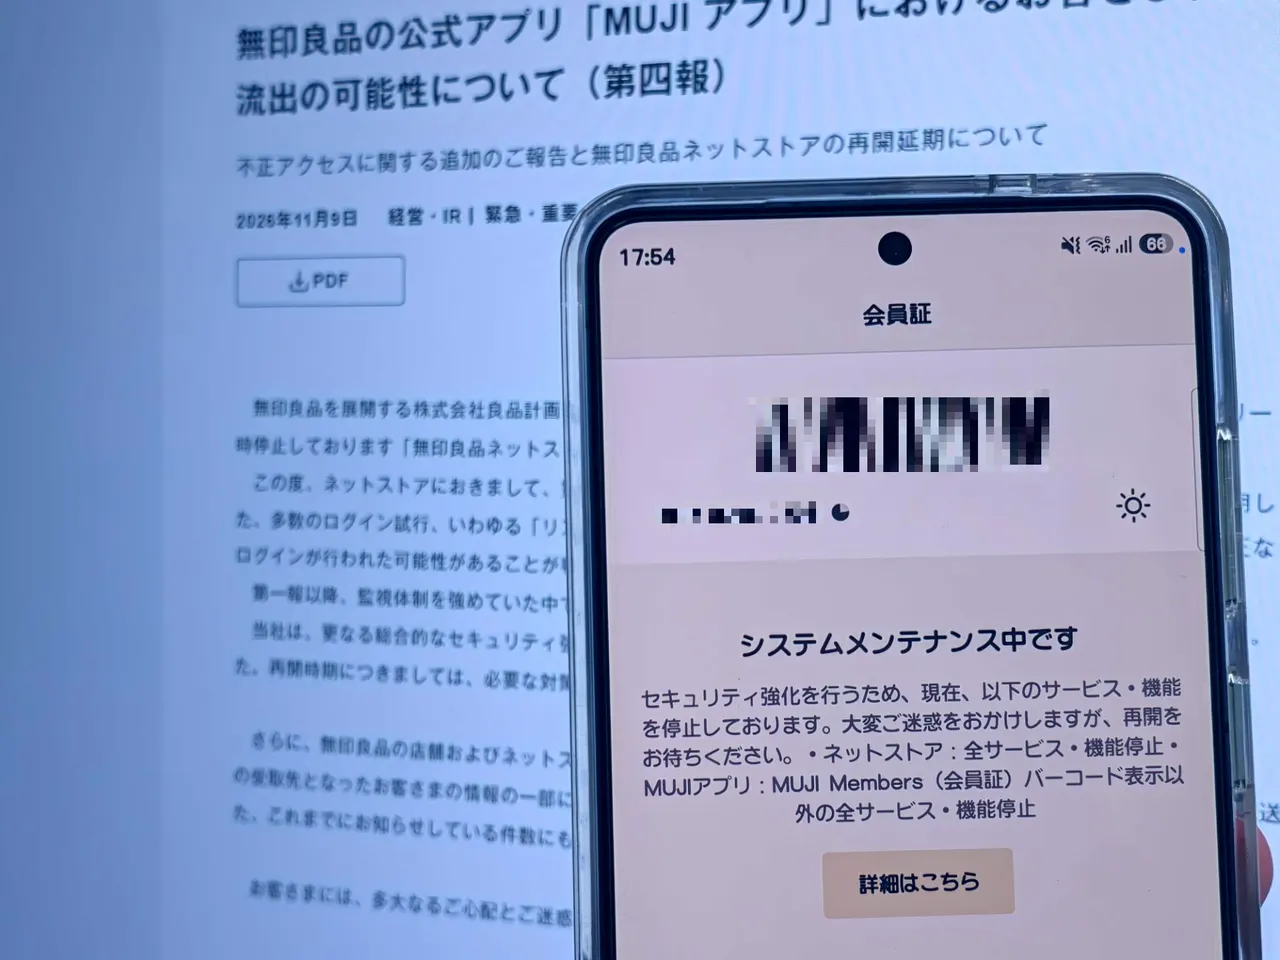
무인양품 온라인 스토어 재개 연기, 리스트형 공격 확인
밴더빌트대, 랜섬웨어 의심 공격에 기기 전원 차단 요청