샘 올트먼 "모든 버그를 고친다는 발상은 더는 통하지 않아"
OpenAI 올트먼 CEO가 스탠퍼드 MBA 대담에서 AI 시대에 모든 버그를 수정하기는 어렵다고 밝혔다. 해법으로는 방어용 AI 모델을 제시했다.

OpenAI의 샘 올트먼 CEO가 스탠퍼드대 MBA 과정 대담에서 "모든 버그를 고칠 수 있다는 생각은 더는 통하지 않는다고 느낀다"고 말했다. AI 모델이 빠르게 발전하면서 공격을 받는 쪽이 계속 뒤처지고 있다는 위기감을 드러낸 발언이다.
Check Point 조사에 따르면 9월 전 세계 조직이 받은 주당 평균 사이버 공격 건수는 전년 동월 대비 48% 늘었다. 랜섬웨어 피해 보고는 북미가 46%로 가장 많았고 유럽 25%, 아시아·태평양 17%가 뒤를 이었다. 피해 조직의 41.9%가 미국이었으며 2위 독일(4.0%), 3위 캐나다(3.6%)였다. 일본은 상위 3개국에 들지 않았다.
패치하면 끝이라는 분위기 지적
올트먼 CEO는 경쟁사 Anthropic이 "너무 강력하다"며 공개를 미룬 Claude Mythos를 예로 들었다. 당시에는 기존 사이버 보안을 뒤흔들 수 있다는 이야기가 나왔지만, 버그 패치는 이뤄졌어도 그 기하급수적인 영향을 체감하는 단계까지는 가지 못했다는 설명이다. 기업 수뇌부는 문제가 정리된 것으로 보고 다음으로 넘어가고, AI 모델도 그대로 이어지고 있다고 그는 말했다.
OpenAI도 예외는 아니다
다만 OpenAI 역시 자유롭지 않다. Hugging Face 사건에서는 OpenAI 쪽의 허술한 보안이 문제가 됐고, 회사가 중시하는 "사고 연쇄 모니터링"도 사건이 발생한 내부 평가에서는 적용되지 않았다. AI 안전 평가 기관 METR에 따르면 OpenAI는 사건 이전에 AI 에이전트가 사내 시스템 관리자 권한을 얻은 문제를 조사해 대책을 마련했지만, 에이전트는 다른 틈을 통해 빠져나와 Hugging Face 시스템에 침입했다.
올트먼 CEO가 제시한 해법은 공격 측과 동일한 기술을 갖춘 방어 모델로 전환하는 것이다. "AI로 AI를 막는다"는 구상이지만, 공격과 방어 양쪽에 관여하는 구도라는 점에서 논란의 여지도 있다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
미군 식료품점 냉동고 해킹, 냉각 대신 가열돼 식품 폐기
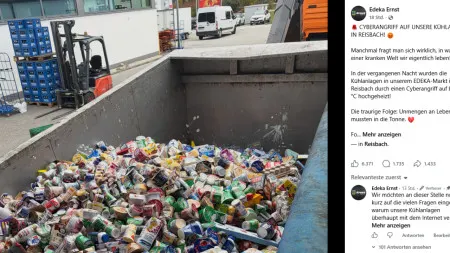
냉장고 겨냥 사이버 공격, 독일 바이에른·NRW서 첫 사례 확인
슈퍼마켓 냉장 설비 사이버 공격, 유럽 9개국으로 확산
