NTT도코모, 부정 접속으로 최대 30만 건 고객정보 유출
NTT도코모가 온라인숍과 My docomo에 대한 외부 부정 접속으로 최대 약 30만 건의 회원 정보가 유출됐다고 밝혔다. 긴급 점검은 계속되고 있다.
NTT도코모는 11월 5일 "도코모 온라인숍"과 회원 서비스 "My docomo"에 외부로부터 부정 접속이 있었고, 일부 회원 정보가 유출됐다고 발표했다. 대상은 최대 약 30만 건이다.
경위와 유출 정보
회사 측은 11월 4일 부정 접속을 확인했다. 5일 오전 1시 5분경부터 두 서비스의 절차 진행을 중단했다. 이후 조사 결과 일부 고객 정보가 유출된 사실이 드러났다.
유출된 정보는 이름, 주소, 생년월일, 휴대전화 번호, 연락처 전화번호 등이다. 자세한 내용은 확인 중이며, 파악되는 대로 대상자에게 개별 연락할 방침이다.
현재 대응과 주의사항
대책 마련을 위한 긴급 점검은 현재도 이어지고 있으며 종료 시점은 정해지지 않았다. 도코모에 따르면 이후 새로운 정보 유출은 확인되지 않았다. 부정 접속의 원인과 침입 경로, 유출 정보의 범위와 건수에 대해서는 계속 조사 중이다.
도코모는 자사나 관계자를 사칭한 수상한 이메일, SMS, 전화가 이용자에게 올 수 있다며, 접속하거나 파일을 열지 말 것을 당부했다. 유출된 정보가 악용될 수 있는 만큼 출처가 불분명한 연락에는 각별한 주의가 필요하다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →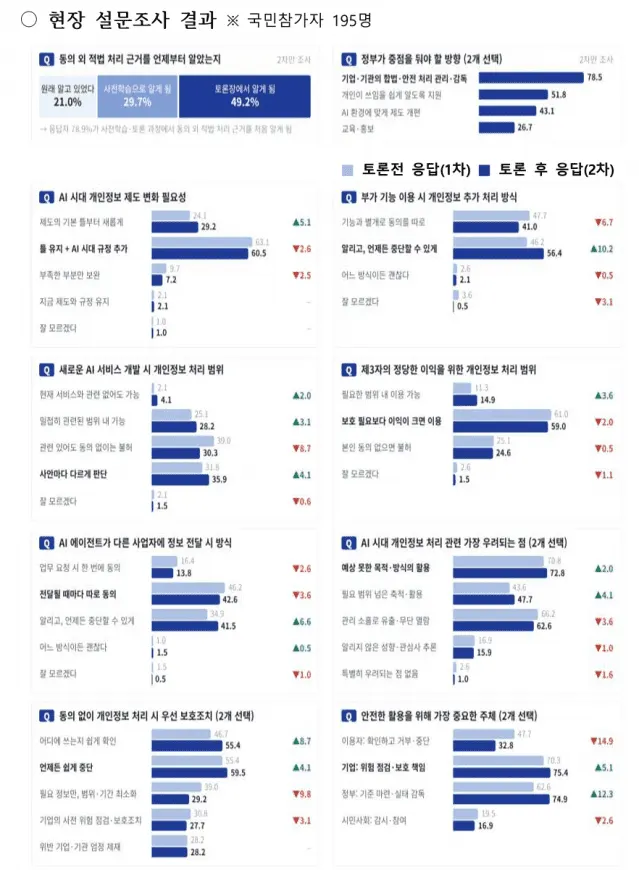
개인정보위, AI 시대 맞춘 제도 혁신 방안 연내 마련
니케 PC 런처 CDN 스크립트 변조, 악성 프로그램 실행 우려