ドコモ不正アクセス、料金プランや口座情報も流出 最大29万件
NTTドコモが会見で謝罪。My docomoとオンラインショップの不正アクセスで、本人確認書類番号や料金プランも流出し、影響は最大294,839回線に及ぶ。
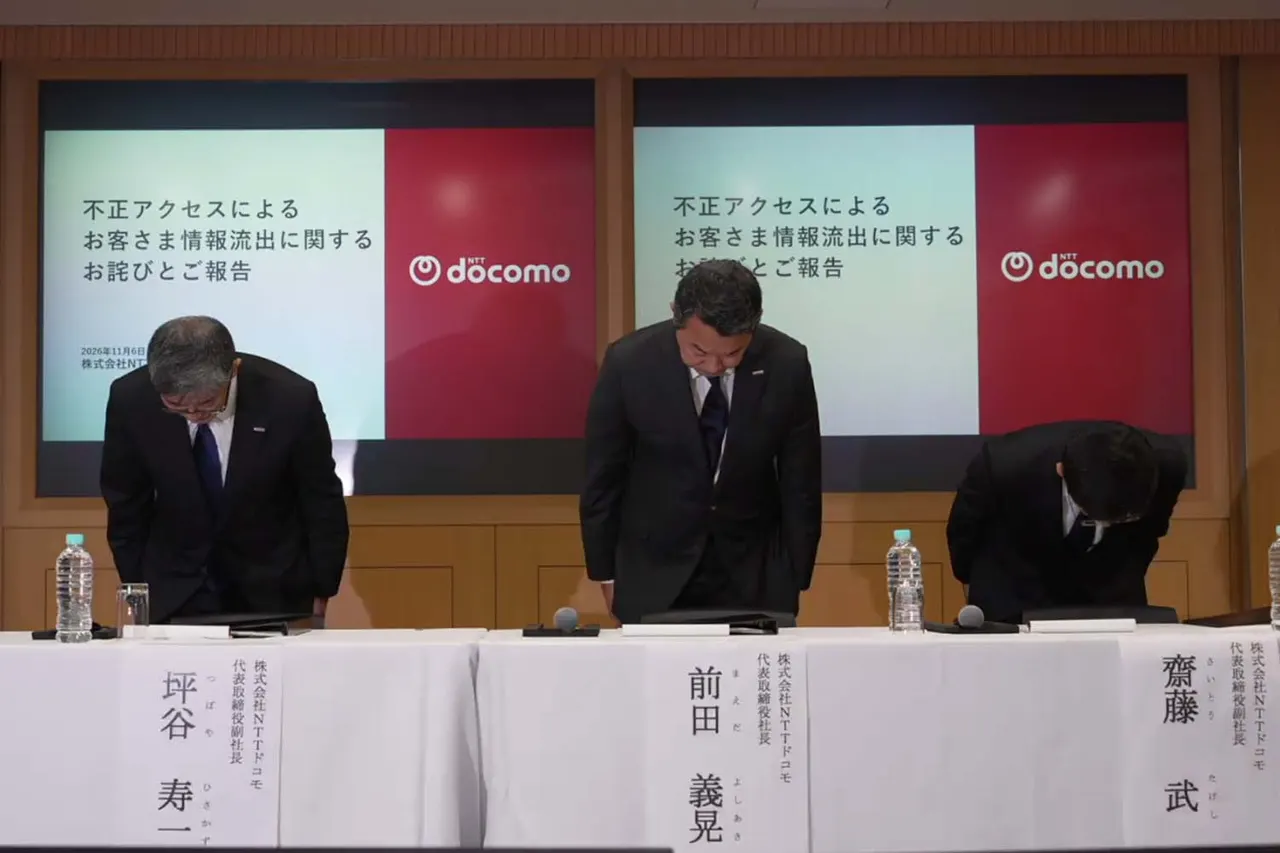
NTTドコモは6日、「ドコモオンラインショップ」と会員サービス「My docomo」への不正アクセスで会員情報が流出した問題について会見し、謝罪した。影響を受けたのは最大294,839件(回線)で、内訳は個人204,157件、法人90,682件。
流出した情報
5日の発表では氏名、住所、生年月日、携帯電話番号などの流出の可能性を認めていたが、今回新たに本人確認書類の番号や料金プラン、オプションも含まれると公表した。一部の利用者では、法定代理人・手続代理人の氏名と連絡先、勤務先・法人の名称と所在地、金融機関名、支店名、口座番号も流出している。
攻撃の経緯と原因
外部の攻撃者がインターネット経由で、複数のシステムが連動する仕組みを悪用し、利用者情報を機械的に検索・取得したという。4日10時30分に大量アクセスのアラートを検知し、14時30分に海外IPアドレスを遮断したが効果はなく、16時20分にMy docomoをメンテナンスモードにした。20時32分にいったん復旧したが、不正アクセスの可能性を検知し、5日1時05分にMy docomoとオンラインショップを再び停止。2時10分に流出を確認した。
坪谷寿一副社長は「システム自体のバグではない」とし、これまでの脆弱性診断では特定できなかった攻撃経路だと説明。いわゆるAPI攻撃ではないとも述べた。前田義晃社長は「早期に抑え込めたとは思っていない。重く受け止めている」と語った。
今後の対応
個人の対象者にはSMSで謝罪と注意事項を案内し、法人には営業担当者やSMS、ダイレクトメールで通知する。個人・法人への「お見舞金」は検討中で、詳細は後日決定する。不審なメールやSMSのURL、添付ファイルを開かないよう呼びかけている。
また、5日午前11時18分頃から6日午前1時20分頃まで、5G SAサービスで音声通話やデータ通信、SMSが使いづらくなった問題も説明。最大約158.7万人に影響した。保守作業を契機に交換機の一部装置でメモリ異常が起き、輻輳が発生したのが原因で、恒久的な対策は1週間以内に完了する予定だ。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
Beget、サイバー攻撃後にホスティング6割超を復旧 クラウドは消失
Claude Code、ユーザーのメールアドレスをサイトに漏洩と指摘
