CoinDCXの情報流出 委託先Plotlineで氏名とメールが閲覧
CoinDCXは、メッセージ配信の委託先Plotlineが10月に2度不正アクセスを受け、一部ユーザーの氏名やメールが見られたと説明。資金は無事としています。
インドの暗号資産取引所CoinDCXが、ユーザーにメールで情報流出を知らせました。原因は同社本体ではなく、アプリ内メッセージや通知の配信を任せている外部ベンダーPlotlineへの不正アクセスです。CoinDCXの情報流出は、ごく一部のユーザーに影響したとされています。
メールによると、不正アクセスは2回ありました。1回目は10月24日から26日、2回目は10月30日から31日です。
流出したCoinDCXのユーザー情報は?
CoinDCXはPlotlineから得た情報として、第三者が閲覧したのは氏名、メールアドレス、CoinDCXアカウントに登録された銀行名だと説明しています。影響を受けたユーザー数は明らかにされておらず、データがダウンロードやコピー、さらなる共有をされたかどうかも示されていません。
資金や口座は安全なのか
同社は、Plotlineが社内データベース、取引執行システム、ユーザーのウォレットにアクセスできる状態ではなかったと説明。顧客の資金とウォレットは「完全に安全で手つかず」だとしています。広報担当者も、流出したのは限られた連絡先情報で、CoinDCXのシステムに影響はなかったと述べました。
CoinDCXはPlotlineと連携して事態が完全に封じ込められたことを確認し、現在はPlotlineのセキュリティ体制、データ最小化の運用、自社のベンダーリスク管理の見直しを進めています。ただしメールでは、不正アクセスの手口や攻撃者には触れていません。
外部ベンダーが狙われる背景
外部サービス事業者は、AIを使ったサイバー攻撃が急増するなかで注目されています。攻撃コードをその場で書き、何千もの標的を同時に探れるため、脆弱性の発見から悪用までの時間が大きく縮んでいるといいます。今月はインドのCERT-Inも、銀行・金融・保険分野に対し、決済や送金のAPIを狙うAI駆動の攻撃について強い警告を出しました。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
Optimizely侵害でIKEAやZoomなど178サイトにマルウェア
AIが見つけた脆弱性の修正で米国に障害続発か、NSAも停止
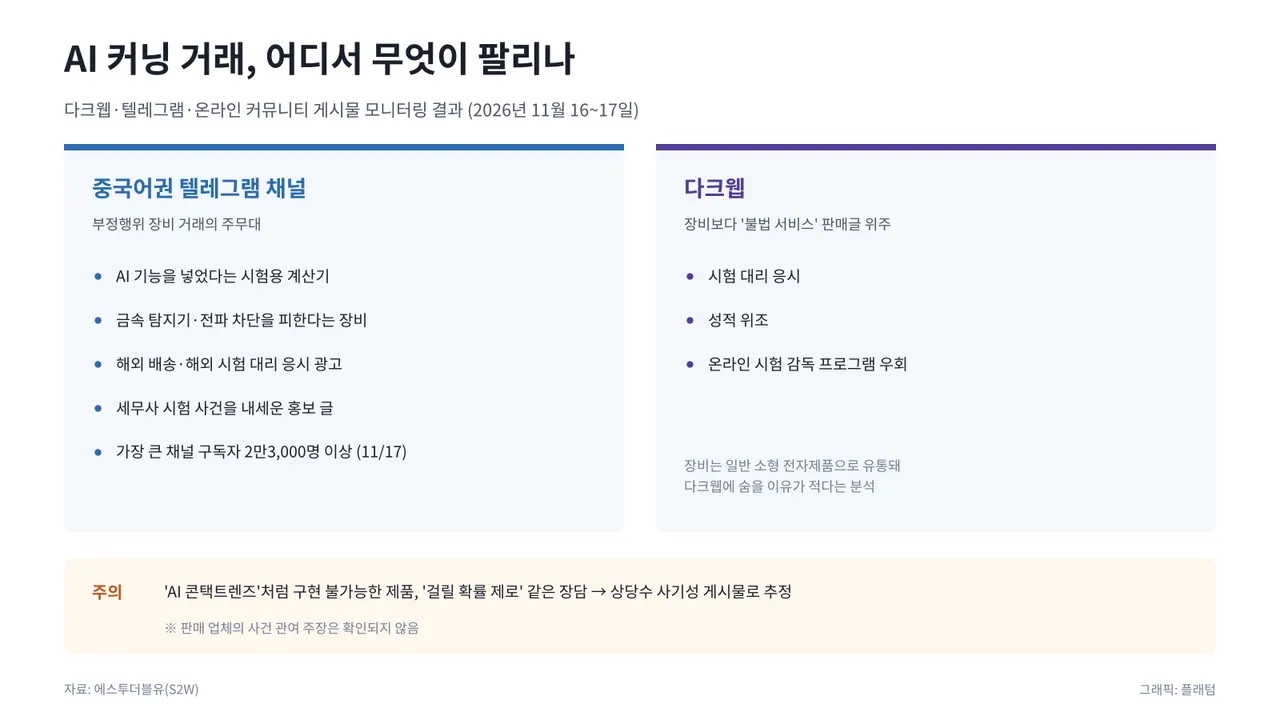
AIカンニング機器、テレグラムで販売 韓国税理士試験騒動を宣伝に利用
