Optimizely侵害でIKEAやZoomなど178サイトにマルウェア
Optimizelyのツールが侵害され、IKEAやZoomなど178サイトでカード情報を盗むマルウェアが約15時間配信された。
IKEAやASOS、HSBC、Zoomのサイトを11月16日に開いた人は、カードの利用明細を確認しておいたほうがよさそうです。Optimizelyの侵害により、178サイトでカード情報を盗めるマルウェアが配信されました。
セキュリティ企業Report URIによると、配信されていたのは2026年11月16日の午前5時21分から午後10時ごろ(パリ時間)までの約15時間です。影響を受けたサイトにはGitLab、Transavia、Air France-KLM、IKEA、ASOS、HSBC、Zoomのほか、CNN、Peacock、Levi's Japanも含まれます。
侵害されたのは各社のサイトそのものではありません。サイトがページの複数バージョンを試すために使う外部ツール「Optimizely」です。攻撃者はここを経由して顧客のプロジェクトに悪意あるJavaScriptを仕込み、各サイトは知らずにそれを読み込んでいました。
このマルウェアは何ができたのか
Report URIは「多機能キット」と説明しています。Cookieや決済フォームに入力されたカード番号を取得できました。暗号資産ウォレットのアドレスを攻撃者のものに差し替えることも可能でした。さらに、未更新のiPhoneやiPadにエクスプロイトキットを仕込む機能もありました。StripeやAdyenなど外部モジュール経由の決済には、アクセスできなかったとされています。
今すぐ何をすべきか
Optimizelyは事件を認めたうえで、脆弱性は修正され、悪意あるコードも削除されたと説明しています。現時点で該当サイトを訪れても、理屈の上ではリスクはありません。
11月16日に該当サイトを利用した人には、Report URIが口座の明細を確認し、不審な取引があればすぐ銀行に連絡するよう勧めています。iPhoneとiPadのアップデートも必要です。なお同社は、判明している一覧は不完全で、実際はもっと多い可能性があるとしています。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
AIが見つけた脆弱性の修正で米国に障害続発か、NSAも停止
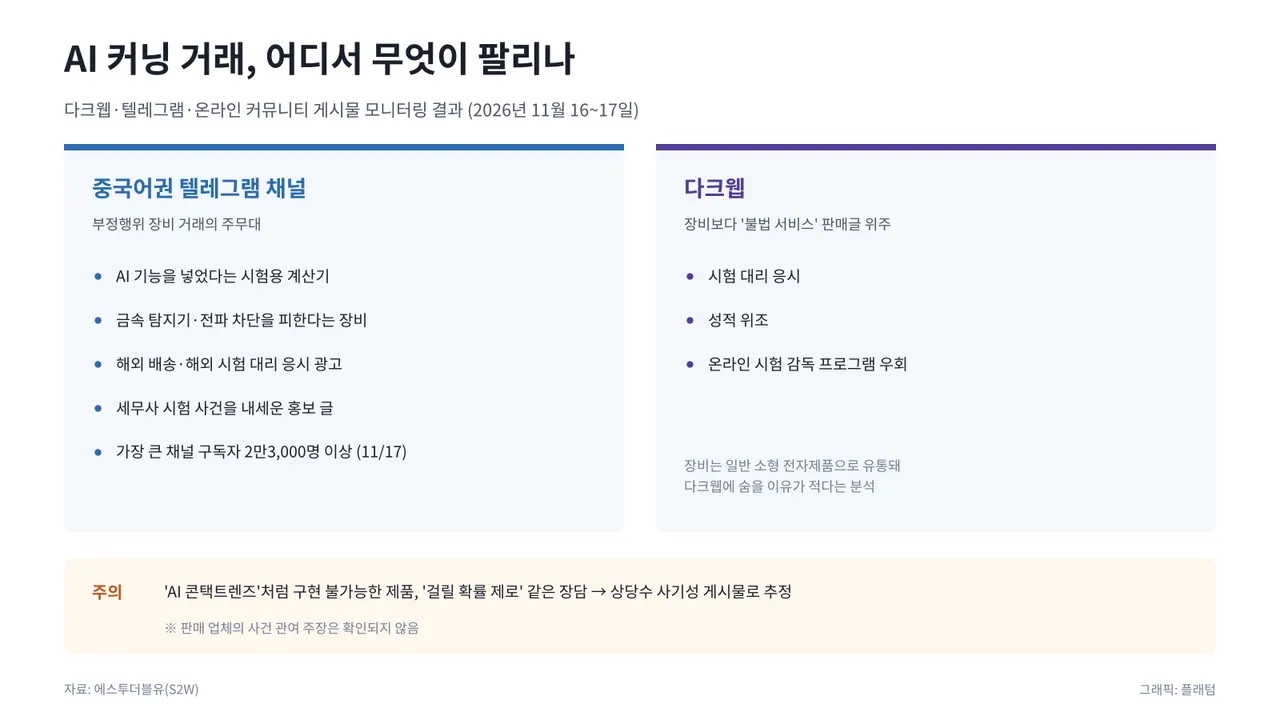
AIカンニング機器、テレグラムで販売 韓国税理士試験騒動を宣伝に利用

KARTE情報漏えい、JINSやMUFGなど多数の企業に波及
