Alice & Bob: RSA-2048 तोड़ने के लिए 22,593 क्यूबिट काफ़ी?
फ्रांसीसी स्टार्टअप Alice & Bob का अनुमान है कि RSA-2048 तोड़ने के लिए करीब 22,593 फिज़िकल क्यूबिट और 3.14 दिन चाहिए, लाखों नहीं। शर्तें बहुत हैं।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
RSA-2048 तोड़ने के लिए क्वांटम कंप्यूटर में कितने क्यूबिट चाहिए? फ्रांसीसी कंपनी Alice & Bob का नया अनुमान है: करीब 22,593 फिज़िकल क्यूबिट और 3.14 दिन की गणना। यह आँकड़ा पहले के अनुमानों से बहुत कम है, पर इसके पीछे कई बड़ी शर्तें हैं।
RSA-2048 की सुरक्षा 617 अंकों की एक संख्या पर टिकी है। दो अभाज्य संख्याओं को गुणा करना आसान है, लेकिन गुणनखंड जाने बिना उलटा हिसाब लगाना सामान्य कंप्यूटरों के लिए व्यावहारिक रूप से नामुमकिन है। इसी पर डिजिटल हस्ताक्षर और प्रमाणीकरण के कुछ तरीके चलते हैं।
20 मिलियन से 23 हज़ार क्यूबिट तक कैसे पहुँचे?
शोर एल्गोरिदम 1994 से मौजूद है। सवाल अब यह है कि हमला करने वाली मशीन कितनी बड़ी और भरोसेमंद होनी चाहिए। 2019 में अनुमान लगभग 2 करोड़ फिज़िकल क्यूबिट का था। 2025 में Google के Craig Gidney ने इसे 10 लाख से नीचे बताया।
इसका मतलब यह नहीं कि हार्डवेयर हज़ार गुना बेहतर हो गया। ये अलग-अलग मान्यताओं और आर्किटेक्चर वाले मॉडल हैं। Alice & Bob का दांव "cat qubits" पर है, जो सुपरकंडक्टिंग रेज़ोनेटर में विद्युतचुंबकीय क्षेत्र की सुपरपोज़िशन का इस्तेमाल करते हैं। वे एक तरह की त्रुटियाँ काफ़ी घटा देते हैं, इसलिए त्रुटि सुधार के लिए कम अतिरिक्त क्यूबिट लगते हैं। LDPC-cat कोड और शोर एल्गोरिदम के सुधार इसमें और मदद करते हैं।
कंपनी का एक परिदृश्य 10 मशीनों में बँटे 6,10,530 क्यूबिट का है, जिसमें RSA-2048 करीब 75 मिनट में टूट सकता है।
इस अनुमान की शर्तें क्या हैं?
यह अभी योजना है, मौजूदा हार्डवेयर की उपलब्धि नहीं। लेखक एक ख़ास त्रुटि का स्तर बेहद कम मानते हैं, यानी एक क्यूबिट में औसतन सौ साल में एक बार। अगर वह त्रुटि घंटे में एक बार हो, तो ज़रूरत करीब 45 हज़ार क्यूबिट हो जाती है। गति, नियंत्रण और कूलिंग की ज़रूरतें अलग हैं। अध्ययन की peer review भी नहीं हुई है, और Alice & Bob का अपना हित भी है।
क्या बैंकिंग एन्क्रिप्शन ख़तरे में है?
RSA-2048 का मतलब पूरी बैंकिंग एन्क्रिप्शन नहीं है। आधुनिक कनेक्शन AES जैसी सिमेट्रिक एन्क्रिप्शन और एलिप्टिक कर्व पर आधारित की-एक्सचेंज भी इस्तेमाल करते हैं। RSA टूटने से किसी का खाता अपने आप नहीं खुल जाता। हालाँकि शोर एल्गोरिदम एलिप्टिक कर्व क्रिप्टोग्राफ़ी को भी ख़तरे में डालता है।
बचाव मौजूद है। 2024 में अमेरिकी NIST ने पोस्ट-क्वांटम मानक मंज़ूर किए, जिनमें सीक्रेट साझा करने के लिए ML-KEM और डिजिटल हस्ताक्षर के लिए ML-DSA हैं। इन्हें क्वांटम कंप्यूटर नहीं चाहिए, बस सिस्टम अपडेट करने और पुराने तरीके छोड़ने पड़ेंगे। बड़े वित्तीय ढाँचे में इसमें सालों लग सकते हैं।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →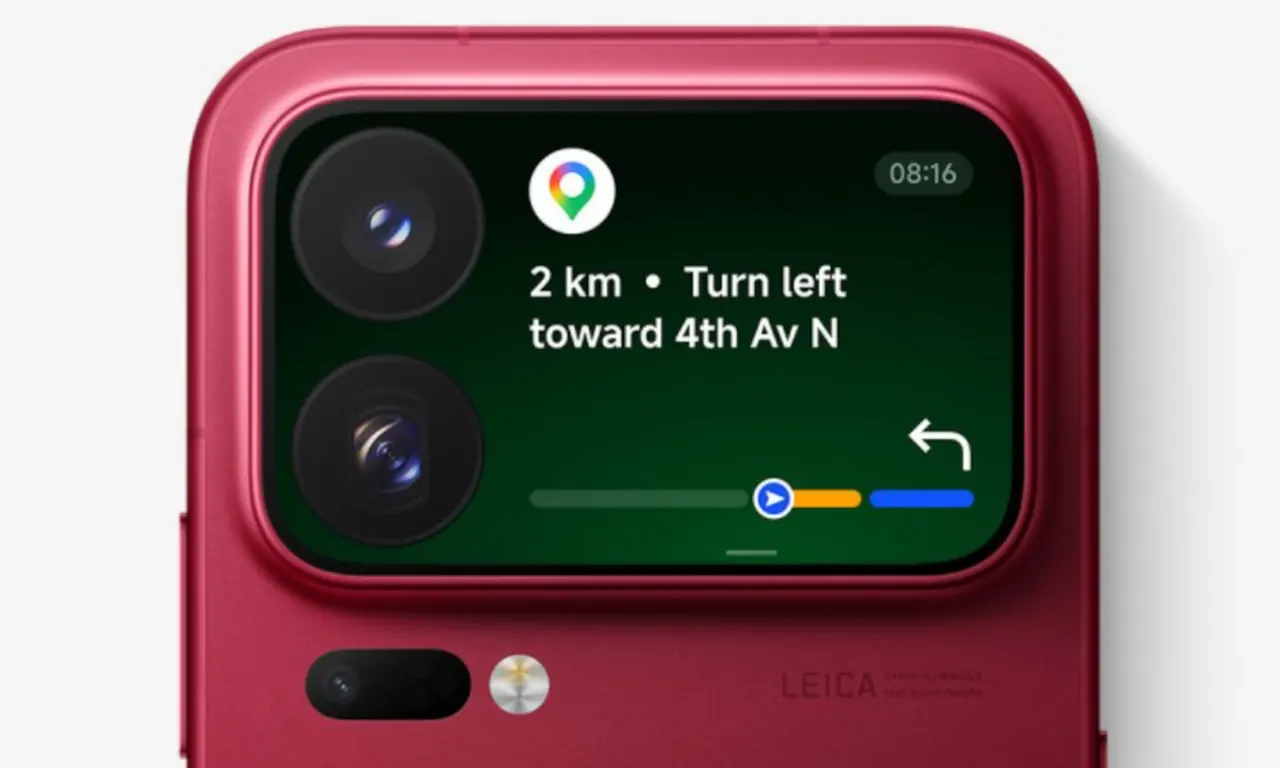
Xiaomi 18 Pro का रियर स्क्रीन: फोन के पीछे Google Maps
Nvidia चीन चिप पाबंदी: जेन्सेन हुआंग विवाद के बाद सख्ती की तैयारी
Samsung पर Navigo पास: Google पर जाने से क्या-क्या छिनेगा
एस्टेरॉयड माइनिंग से प्लेटिनम की कीमत 75% से ज़्यादा गिर सकती है
और पढ़ें:: सुरक्षा
सभी देखें →
Danfoss AK-SM 800A: अपडेट के बाद भी फ्रिज कंट्रोलर में खामियां
FaceStealer स्कैम: नकली वीडियो कॉल में 'आप म्यूट हैं' का जाल, $400M चोरी

ダイソー पासवर्ड नोटबुक स्टॉक में कमी, डेटा लीक बढ़े
