ダイソー पासवर्ड नोटबुक स्टॉक में कमी, डेटा लीक बढ़े
जापान में डेटा लीक की झड़ी लगी तो लोग कागज़ पर पासवर्ड लिखने लगे। Daiso की पासवर्ड नोटबुक कम पड़ गई है, और सरकारी एजेंसी IPA भी कागज़ को सही मानती है।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
जापान की 100 येन वाली दुकानों की चेन Daiso में कागज़ की "पासवर्ड मैनेजमेंट नोटबुक" इन दिनों कम पड़ गई है। वजह साफ़ है: देश में डेटा लीक की ख़बरें लगातार आ रही हैं और लोग पासवर्ड वापस कागज़ पर लिखने लगे हैं।
Daiso ने 11 नवंबर को बताया कि इस नोटबुक की बिक्री अक्टूबर के आख़िर से हर हफ़्ते बढ़ रही है। बिक्री के आँकड़े कंपनी ने नहीं दिए, पर कहा कि हालिया उछाल से नोटबुक बनाने वाली टीम भी हैरान है। कंपनी के मुताबिक नेटवर्क से कटे कागज़ की सुरक्षा का भरोसा लोगों को फिर खींच रहा है। नई खेप नवंबर में आने की उम्मीद है और उत्पादन बढ़ाने पर काम चल रहा है। पासवर्ड से जुड़े नए प्रोडक्ट फ़िलहाल नहीं आएँगे।
यह नोटबुक 2020 की पतझड़ से बिक रही है। शुरुआत में इसका निशाना बुज़ुर्ग थे, जिन्हें डिजिटल टूल में पासवर्ड रखना मुश्किल लगता है।
लीक के आँकड़े क्या कहते हैं
MM Research Institute के अनुसार साइबर हमलों से डेटा लीक के मामले अगस्त में 72 और सितंबर में 81 थे, जो अक्टूबर में 193 हो गए। पासवर्ड और लॉगिन ID जैसी जानकारी के लीक का कुल आँकड़ा अक्टूबर के अंत तक करीब 16.1 करोड़ रहा, जो 2025 के पूरे साल (514 लाख... यानी 5.14 मिलियन) का लगभग 31 गुना है। Sourcenext ने 15 अक्टूबर को बताया कि उसके सदस्यों का अधिकतम करीब 2.252 करोड़ डेटा, पासवर्ड समेत, लीक हुआ हो सकता है।
क्या कागज़ पर पासवर्ड रखना सुरक्षित है?
सरकार से जुड़ी सूचना सुरक्षा संस्था IPA कागज़ को ख़ारिज नहीं करती। उसका 2022 वाला रुख़ बना हुआ है कि कागज़ "ज़रूरी नहीं कि गलत" हो। IPA हर सेवा के लिए अलग पासवर्ड रखने की सलाह देती है, जिसमें अंग्रेज़ी के बड़े-छोटे अक्षर और अंक मिले हों और लंबाई करीब 15 अंकों की हो। पासवर्ड मैनेजर ऐप भी ठीक हैं, बशर्ते सेवा भरोसेमंद हो और उसकी सपोर्ट व्यवस्था ठोस हो।
ख़तरे भी हैं। नोटबुक साथ ले जाने पर खोने या किसी के झाँकने का जोखिम रहता है। और अगर सेवा का अपना सिस्टम लीक हो जाए, तो आपके कागज़ से कुछ नहीं बचता। हमलावर लीक हुए ID और पासवर्ड दूसरी सेवाओं पर आज़माते हैं। इसे "लिस्ट-टाइप अटैक" कहते हैं।
IPA की सलाह है कि जहाँ सेवा मल्टी-फ़ैक्टर ऑथेंटिकेशन या पासकी देती हो, उसे चालू करें। अचानक आए ईमेल या SMS को नकली मानें और उनके लिंक न खोलें।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
हेल्थ ट्रैकिंग वाले AI स्मार्ट ग्लासेस: हार्ट रेट और आंखों की थकान
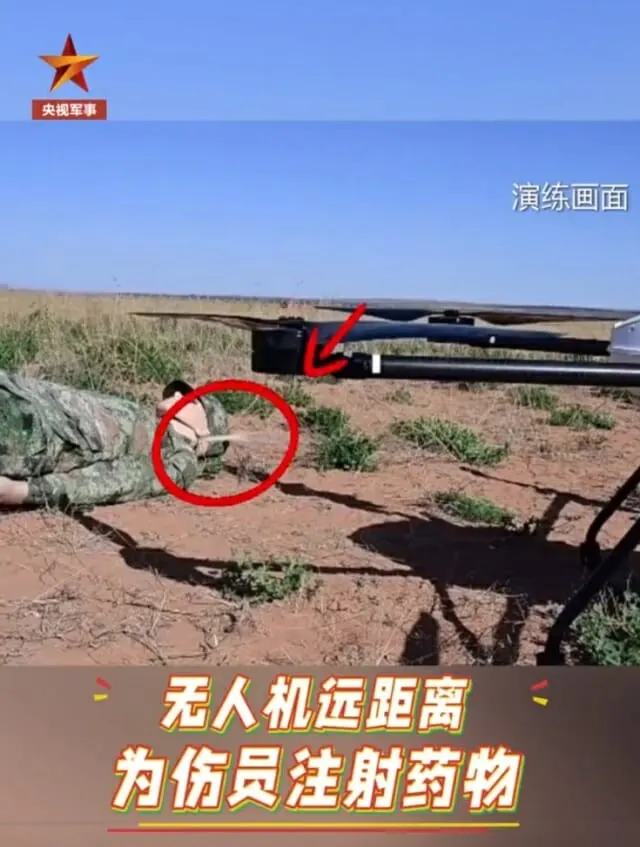
चीन का मेडिकल ड्रोन घायल सैनिकों की मांसपेशी में दवा दागता है
फ्लोरिडा के समुद्री कछुए: जांचे गए सभी नन्हे बच्चे मादा निकले
Claude अकाउंट बैन: 193 यूज़र्स के सर्वे में VPN की सलाह कितनी सही
और पढ़ें:: सुरक्षा
सभी देखें →
Tinder GDPR जुर्माना: आयरिश नियामक ने Match Group की EU इकाई को सज़ा दी
Uber डेटा ब्रीच: Fireworks AI से चोरी हुए ड्राइवरों के लाइसेंस
पेड्रो सांचेज़ का हैक हुआ iPhone: पॉडकास्ट पर बोले, "यह UFO है"