FaceStealer स्कैम: नकली वीडियो कॉल में 'आप म्यूट हैं' का जाल, $400M चोरी
FBI के मुताबिक उत्तर कोरियाई हैकरों ने दोस्त की चुप वीडियो कॉल और ऑडियो 'फिक्स' के बहाने $400 मिलियन चुराए। 900 से ज़्यादा वेबकैम वीडियो ज़ब्त हुए हैं।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
अगर किसी पुराने जानकार की वीडियो कॉल में उसका चेहरा दिख रहा हो, होंठ हिल रहे हों, लेकिन आवाज़ न आए, तो आप क्या करेंगे? FBI के अनुसार FaceStealer स्कैम ठीक इसी भरोसे पर चलता है, और पिछले 18 महीनों में इससे 40 करोड़ डॉलर से ज़्यादा की चोरी हुई है।
अमेरिकी सरकार ने गुरुवार को बताया कि अदालत ने इस स्कैम में इस्तेमाल क्लाउड-आधारित इंफ्रास्ट्रक्चर को बंद करने की मंज़ूरी दी है। FBI ने पीड़ित टेक कर्मचारियों के 900 से ज़्यादा वेबकैम वीडियो भी ज़ब्त किए हैं। स्कैम का नाम इसी वजह से पड़ा, क्योंकि इसमें पीड़ितों की वेबकैम फुटेज चुपचाप रिकॉर्ड की जाती है।
FaceStealer स्कैम कैसे काम करता है?
पहले हैकर हाईजैक किए गए अकाउंट से मीटिंग का न्योता भेजते हैं, ताकि वह किसी जाने-पहचाने व्यक्ति की ओर से लगे। FBI लॉस एंजेलिस के स्पेशल एजेंट जेरेमी रॉबर्टसन के मुताबिक यह आमतौर पर कैलेंडर इनवाइट होता है, जिसमें गलत स्पेलिंग वाले नकली URL होते हैं।
लिंक एक फर्जी Zoom या Teams मीटिंग पर ले जाता है। वहां पहले से रिकॉर्ड किया गया वीडियो चलता है, जिसमें न्योता भेजने वाला दिखता है, पर आवाज़ नहीं आती। कभी-कभी क्रिप्टो और web3 जगत की जानी-मानी हस्तियों के डीपफेक वीडियो भी इस्तेमाल होते हैं। इसी बीच टेक्स्ट बॉक्स में संदेश आता है कि सामने वाला आपको सुन नहीं पा रहा और ऑडियो के लिए सॉफ़्टवेयर अपग्रेड करना होगा।
उस "फिक्स" पर क्लिक करते ही क्रिप्टो चुराने वाला मैलवेयर इंस्टॉल हो जाता है और पीड़ित की कॉन्टैक्ट लिस्ट हैकरों तक पहुँच जाती है। उसी लिस्ट से अगला शिकार चुना जाता है। निशाने पर क्रिप्टो और web3 इंडस्ट्री के लोग, साथ ही ओपन सोर्स डेवलपर और मेंटेनर हैं, जिनके सॉफ़्टवेयर रिपॉजिटरी तक पहुँचकर सप्लाई चेन अटैक किए जा सकते हैं।
FBI इसे Sapphire Sleet नाम के उत्तर कोरिया-संबंधित समूह से जोड़ता है, जिसे Lazarus Group की शाखा माना जाता है। इसे UNC1069, Stardust Chollima, APT38 और BlueNoroff भी कहा जाता है। FBI के साइबर डिवीजन के असिस्टेंट डायरेक्टर ब्रेट लेदरमैन के अनुसार उत्तर कोरियाई हैकर घुसपैठ, सोशल इंजीनियरिंग और डीपफेक जैसी तकनीकों को मिलाकर नकल को ज़्यादा विश्वसनीय बना रहे हैं।
Binance चोरी का क्या हुआ?
इसी कार्रवाई में न्याय विभाग को 29 अक्टूबर की Binance चोरी से निकले 1.2 अरब डॉलर से ज़्यादा ज़ब्त या फ्रीज़ करने की अदालती अनुमति मिली। कुल चोरी 6.3 अरब डॉलर की थी, जिसे FBI ने TraderTraitor से जोड़ा है। जांचकर्ताओं और निजी साझेदारों की मदद से अब तक 2.7 अरब डॉलर से ज़्यादा की संपत्ति फ्रीज़ हो चुकी है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →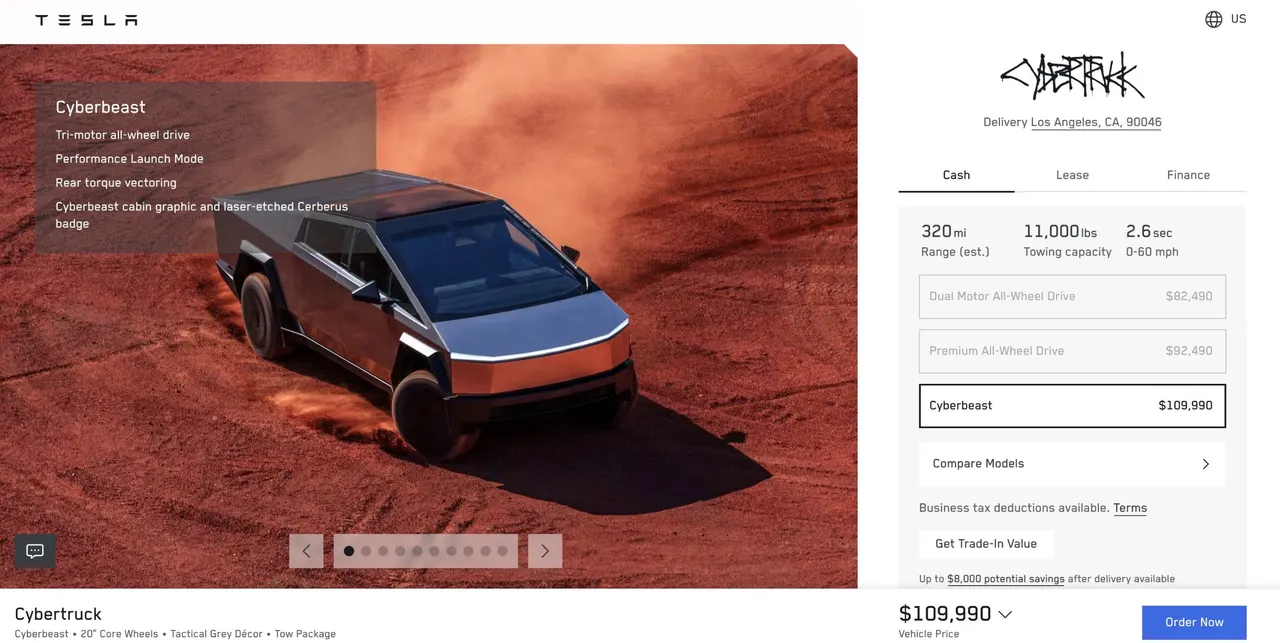
Tesla Cybertruck अब $109,990 से शुरू, अगस्त से 57% महंगा
Gemini बैंक अकाउंट कनेक्शन: Google Wallet से खर्च की जांच
प्रेडिक्शन मार्केट: सरकारी कर्मचारियों के दांव पर House Oversight की नज़र
Pixel Private Space बग: डार्क मोड बदलते ही छिपा फोल्डर दिखा
और पढ़ें:: सुरक्षा
सभी देखें →
ダイソー पासवर्ड नोटबुक स्टॉक में कमी, डेटा लीक बढ़े

Tinder GDPR जुर्माना: आयरिश नियामक ने Match Group की EU इकाई को सज़ा दी
Uber डेटा ब्रीच: Fireworks AI से चोरी हुए ड्राइवरों के लाइसेंस