Rakuten Securities : 362 données clients possiblement fuitées via NTT Data
Rakuten Securities indique que 362 données de clients ont pu fuiter après l'intrusion chez un sous-traitant de NTT Data. Identifiants et mots de passe ne seraient pas concernés.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
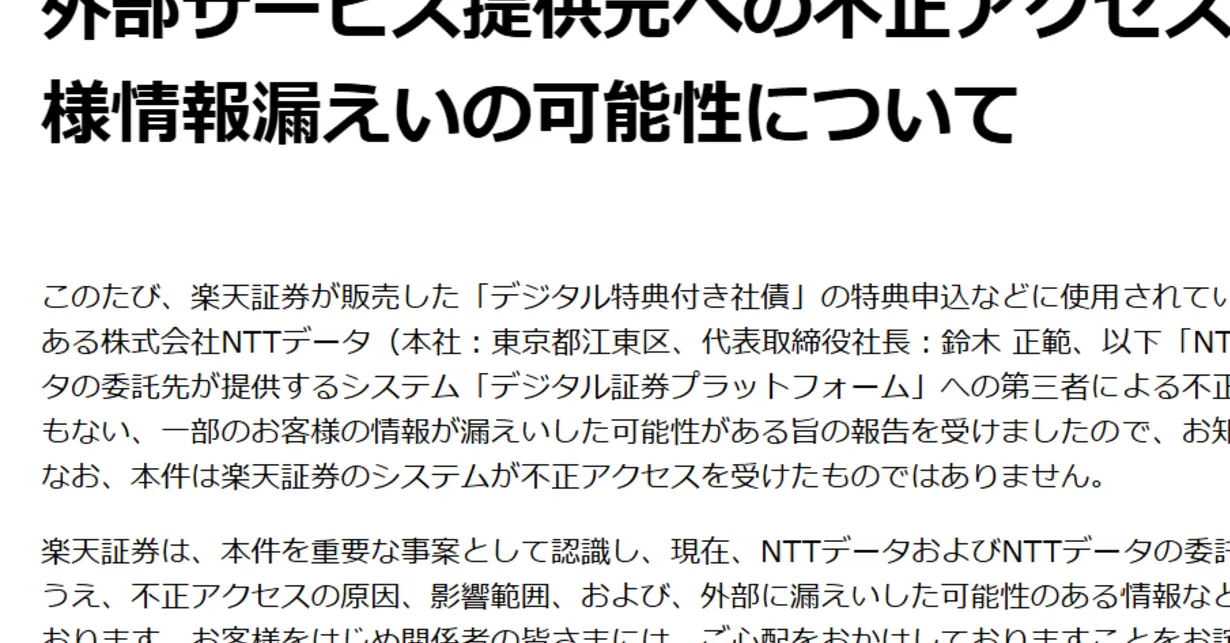
Rakuten Securities a annoncé le 31 octobre que des informations correspondant à 362 enregistrements de clients pouvaient avoir été divulguées. En cause : un accès non autorisé par un tiers à un système fourni par un sous-traitant de NTT Data. Le courtier n'a pas précisé quelles catégories de données étaient potentiellement touchées.
À la suite de cette intrusion, NTT Data a suspendu « STdirectServices », un service qui accorde des avantages aux acheteurs d'obligations d'entreprise.
Les clients concernés
L'incident touche une partie des acheteurs d'« obligations d'entreprise assorties d'avantages numériques » commercialisées par Rakuten Securities. Trois émissions sont visées : la première obligation non garantie de Kagome (émise le 21 février 2023), la 80e obligation non garantie de West Japan Railway (19 juin 2024) et la 135e obligation non garantie de Kintetsu Group Holdings (24 juillet 2026), cette dernière uniquement pour les clients ayant investi au moins 1 million de yens.
Les données exposées restent floues, mais Rakuten Securities affirme que les identifiants, les mots de passe et les informations nécessaires aux transactions n'en font pas partie.
Enquête et suite
L'accès non autorisé a eu lieu le 30 octobre et NTT Data l'a signalé à Rakuten Securities. Le point d'entrée et les causes techniques sont encore examinés par le sous-traitant de NTT Data. Les clients dont l'impact est confirmé seront contactés individuellement.
L'affaire illustre le risque lié à la chaîne de sous-traitance : même si les systèmes d'un courtier ne sont pas attaqués, un prestataire chargé des avantages peut devenir le maillon faible. Les acheteurs d'obligations doivent surveiller les communications de l'entreprise et se méfier des messages suspects mentionnant leurs achats, tant que la nature des données n'est pas connue.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
Google exécute Gemma 4 sur une TPU en orbite
Google prendra en compte un jeton IETF contre l'entraînement des IA
Claude Code : Anthropic durcit ses règles contre les clones de jeux