Cyber Resilience Act : les souris sans fil bon marché menacées ?
À partir de décembre 2027, le Cyber Resilience Act imposera des règles de cybersécurité même aux souris sans fil les moins chères. Les modèles d'entrée de gamme sont les plus exposés.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
Une souris sans fil vendue environ 40 zlotys pourrait bientôt devoir respecter des exigences de cybersécurité et de documentation comparables à celles de matériels bien plus chers. En cause : le Cyber Resilience Act (CRA), règlement européen 2024/2847, dont les principales obligations s'appliquent à partir du 11 décembre 2027.
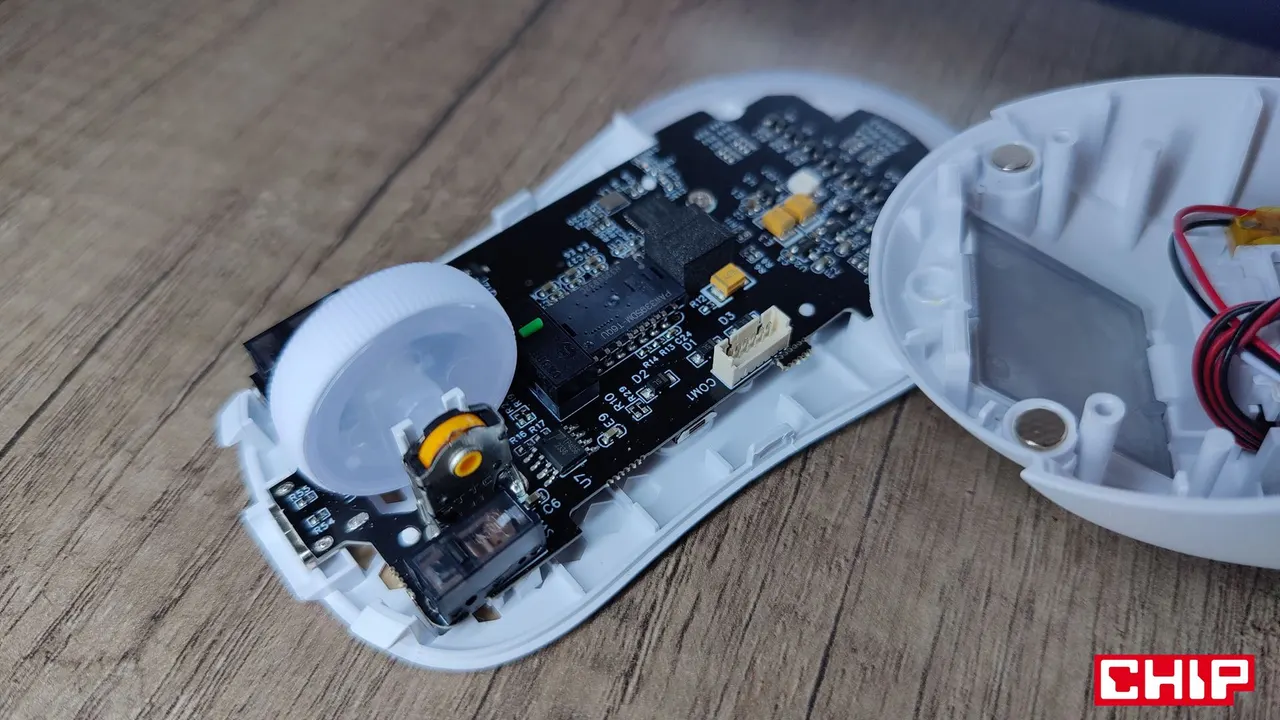
Même la souris la plus simple embarque un contrôleur, un micrologiciel et un module radio qui dialogue avec un récepteur USB. Le CRA couvre une large catégorie de produits comportant des éléments numériques, périphériques compris. Les appareils filaires sont aussi concernés : passer au câble USB ne dispense donc pas le fabricant de ces nouvelles obligations.
Ce que le texte exige
Le CRA n'impose pas de chiffrer chaque liaison radio. Il exige de protéger la confidentialité et l'intégrité des données, d'empêcher les accès non autorisés et de limiter le risque d'exploitation de vulnérabilités. Le chiffrement est une option, les mesures précises dépendant d'une évaluation des risques.
Le danger est réel : en 2016, les chercheurs de Bastille ont révélé les failles MouseJack. Sur certains appareils radio, on pouvait envoyer des commandes forgées que l'ordinateur interprétait comme des frappes de touches, jusqu'à 100 mètres de distance. Des liaisons sécurisées existent déjà, comme le Logi Bolt de Logitech.
Les fabricants devront aussi documenter les risques, traiter les vulnérabilités signalées et assurer un support de sécurité, en principe d'au moins cinq ans, sauf durée d'usage prévue plus courte et justifiée. Les règles de signalement des incidents graves et des vulnérabilités activement exploitées s'appliquent depuis le 11 septembre 2026.
Le coût plus que le chiffrement
Les grands fabricants pourront étendre leurs processus existants, mais les petites sociétés vendant des souris bon marché fondées sur des contrôleurs standard et un logiciel sous-traité risquent d'avoir plus de mal. Une enquête de l'ENISA publiée en juin 2026 auprès de 194 organisations indique que 66 % connaissaient le CRA, mais que 142 réclamaient un soutien financier. Elle ne visait pas seulement les fabricants de périphériques.
Les souris plus anciennes ne seront pas retirées des rayons après le 11 décembre 2027. Les exemplaires déjà mis sur le marché de l'UE n'ont en principe pas à respecter les nouvelles exigences de conception, sauf modification substantielle, mais les obligations de signalement les concernent. Les nouvelles unités devront être conformes, même si leur conception est antérieure.
Hausse des prix, moins de modèles très bon marché ou regain d'intérêt pour le filaire : tout est possible. La radio ne disparaît pas, mais les règles de conception et de vente changent.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
Carte des revenus en Espagne : l'atlas de l'INE, rue par rue
Fritzbox : jusqu'à quand votre routeur recevra des mises à jour
SUSE supprime un poste sur dix en raison de l'automatisation et de l'IA
Die Höhle der Löwen saison 20 : les deals réellement conclus
Plus dans: Sécurité
Tout voir →
La Guardia Civil achète pour 2,5 M€ un accès à distance aux mobiles
Amutable ouvre la préversion d'un Linux qui prouve son état
Un pirate a utilisé Claude et DeepSeek contre 9 banques sud-coréennes