Progress WS_FTP : failles critiques permettant une compromission
Progress signale plusieurs vulnérabilités critiques dans WS_FTP, qui permettent de compromettre les systèmes. Les administrateurs doivent installer les correctifs rapidement.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
Progress Software a signalé plusieurs failles de sécurité critiques dans son logiciel de transfert de fichiers WS_FTP. Selon l'éditeur, elles permettent de compromettre les installations concernées. Les administrateurs sont invités à appliquer sans tarder les mises à jour disponibles.
Ce que l'on sait
L'alerte porte sur plusieurs vulnérabilités classées comme critiques. Les identifiants CVE, les versions touchées et les méthodes d'attaque précises n'étaient pas disponibles au moment de la rédaction. Il convient de consulter le bulletin de sécurité de l'éditeur pour connaître le périmètre exact.
Pourquoi c'est important
Les serveurs de transfert de fichiers se trouvent souvent en périphérie du réseau et traitent des données sensibles. Leur compromission peut exposer les fichiers stockés et servir de point d'entrée à d'autres attaques. Les failles critiques de ce type de produit exigent donc une réaction rapide.
Les utilisateurs de WS_FTP doivent vérifier leur version, la comparer au bulletin et installer la version corrigée dès que possible. En attendant, limiter l'accès au serveur depuis les réseaux non fiables constitue une précaution raisonnable.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
Apple J595 : un robot domestique à 1 000 $ attendu en 2027
Multipolitan, start-up singapourienne, lève 2 M$ en amorçage
Goldman Sachs réserve certains outils de codage IA aux ingénieurs
Roleo lève 2,9 M€ pour son agent IA de carrière en Europe
Plus dans: Sécurité
Tout voir →
Corée du Sud : fuite des données de 168 passagers de l'avion présidentiel
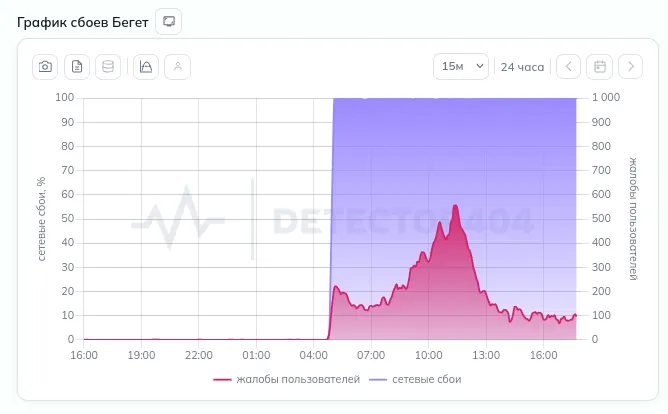
Beget invoque la force majeure après une cyberattaque massive
Leakers$ piratent des panneaux LED en Égypte, Malaisie et Brésil