NTT Docomo : la fuite de données touche jusqu'à 294 839 lignes
NTT Docomo s'est excusé après l'accès frauduleux à My docomo et à sa boutique en ligne. Jusqu'à 294 839 lignes sont concernées, avec forfaits et coordonnées bancaires.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
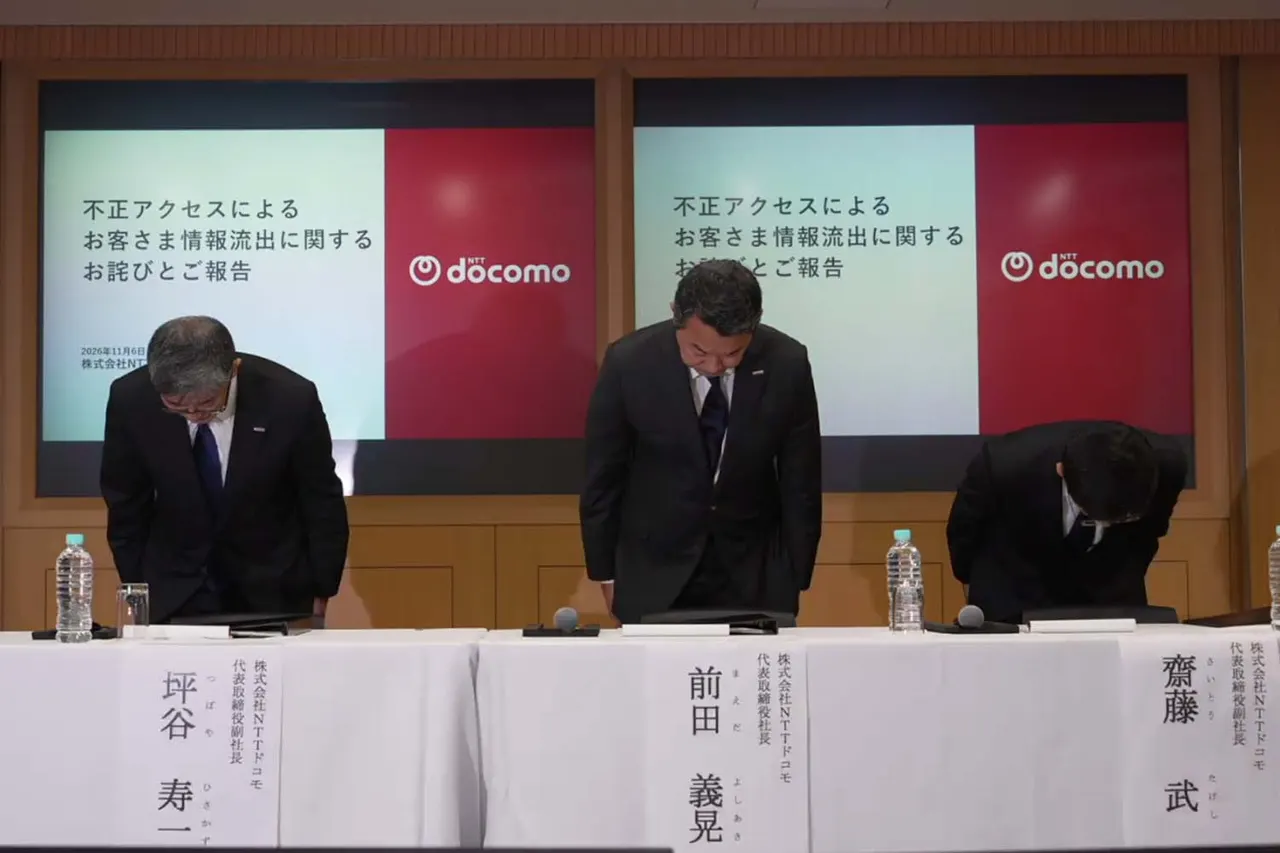
NTT Docomo a présenté ses excuses le 6 novembre lors d'une conférence de presse, après l'accès frauduleux à sa boutique en ligne et à son service client My docomo. L'ampleur de la fuite dépasse ce qui avait été annoncé : jusqu'à 294 839 lignes sont concernées, dont 204 157 lignes de particuliers et 90 682 d'entreprises.
L'opérateur avait indiqué le 5 novembre que noms, adresses, dates de naissance et numéros de mobile pouvaient être touchés. Il y ajoute désormais les numéros de pièces d'identité ainsi que les forfaits et options souscrits. Pour certains clients, les données comprennent aussi le nom et les coordonnées de représentants légaux ou mandataires, le nom et l'adresse de l'entreprise, ainsi que l'établissement bancaire, l'agence et le numéro de compte.
Chronologie de l'attaque
Selon Docomo, un attaquant externe a exploité, depuis Internet, le fonctionnement interconnecté de plusieurs systèmes pour rechercher et extraire les données de façon automatisée. Une alerte d'accès massif a été détectée le 4 novembre à 10 h 30. Le blocage des adresses IP étrangères à 14 h 30 est resté sans effet, et My docomo a été placé en maintenance à 16 h 20. Une voie d'attaque précise a été coupée et le service rétabli à 20 h 32, mais un nouvel indice d'accès frauduleux a conduit à suspendre My docomo et la boutique en ligne à 1 h 05 le 5 novembre. La fuite a été confirmée à 2 h 10.
L'entreprise exclut une faille des systèmes eux-mêmes et parle d'un détournement de systèmes interconnectés, une voie que ses diagnostics réguliers n'avaient pas détectée. Le vice-président Juichi Tsuboya assure qu'il ne s'agit pas d'une attaque d'API classique ; l'éventuel recours à des agents d'IA est encore examiné. Le président Yoshiaki Maeda a déclaré : « Nous ne pensons pas avoir contenu cela rapidement. 300 000 est un chiffre important et ces informations sont sensibles. Nous prenons cela très au sérieux. »
Mesures et panne distincte
Les particuliers ont reçu le 6 novembre un SMS d'excuses avec un résumé et des consignes de prudence ; les entreprises seront prévenues par leur commercial, par SMS ou par courrier. Docomo envisage un geste financier pour les deux catégories, dont les détails seront précisés ultérieurement. Il faut éviter d'ouvrir les liens ou pièces jointes de messages suspects.
L'opérateur a aussi expliqué la panne du service 5G SA, du 5 novembre vers 11 h 18 au 6 novembre vers 1 h 20, qui a touché jusqu'à environ 1,587 million d'abonnés dans le pays. Une anomalie mémoire sur des équipements de commutation, déclenchée par une maintenance du réseau cœur, a provoqué retards et congestion. Les alertes d'urgence et les MVNO sur le réseau Docomo n'ont pas été affectés. Une mesure provisoire est en place ; la solution définitive est attendue sous une semaine.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Centres de données au Japon : pas de surchauffe de la ville, selon une étude
SpiralAI passe à la semaine de quatre jours sans baisse de salaire
CodeScoring : les failles critiques open source x4,9 en 2026