CodeScoring : les failles critiques open source x4,9 en 2026
Selon CodeScoring, 3 566 vulnérabilités critiques ont été publiées dans les logiciels open source de janvier à septembre 2026, soit 4,9 fois plus qu'un an plus tôt.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Le nombre de vulnérabilités critiques (CVSS 9,0 et plus) divulguées dans les logiciels open source a presque quintuplé en 2026. D'après la plateforme de développement sécurisé CodeScoring, 3 566 failles de ce type ont été publiées entre janvier et septembre, contre 723 sur la même période de 2025, soit une multiplication par 4,9.
npm et Go en tête de la hausse
Certains écosystèmes progressent encore plus vite. Dans npm, le registre de paquets JavaScript, les vulnérabilités critiques ont été multipliées par 6,3, passant de 89 à 562. Elles touchent 39 127 versions stables de paquets, contre 3 844 un an auparavant, soit 10,2 fois plus.
Pour Go, le nombre de failles critiques a été multiplié par 5,1, de 78 à 396. Elles concernent 12 443 versions stables de modules, contre 5 995 auparavant, soit 2,1 fois plus.
Pour plus des deux tiers des vulnérabilités critiques de 2026, les évaluations CVSS indiquent une attaque possible par le réseau, sans privilèges préalables ni action de l'utilisateur. Les assaillants n'ont alors ni à dérober les identifiants d'un employé ni à l'inciter à ouvrir un fichier malveillant : c'est le logiciel accessible par le réseau qui est directement visé.
L'automatisation et l'IA en cause
Les bases de vulnérabilités continuent de s'enrichir à un rythme soutenu. Du 15 septembre au 15 octobre 2026 seulement, 4 609 nouvelles vulnérabilités uniques, tous niveaux de gravité confondus, ont été publiées dans des composants open source.
Les experts de CodeScoring attribuent cette hausse surtout à une recherche de défauts plus intensive et à un recensement plus large. Les chercheurs recourent davantage à l'analyse automatisée et aux outils fondés sur l'intelligence artificielle, et un nombre croissant de développeurs signalent systématiquement les défauts découverts. Les méthodes d'audit modernes révèlent aussi des erreurs dans du code utilisé depuis longtemps : des avis peuvent donc concerner des bibliothèques intégrées il y a des années et jamais mises à jour.
Artiom Maksimov, analyste produit chez CodeScoring, invite les organisations à vérifier régulièrement la composition de leurs logiciels et à suivre les nouvelles vulnérabilités. Il recommande de surveiller les menaces connues non seulement au niveau des produits finis des éditeurs, mais aussi à celui des composants, en traitant d'abord les problèmes touchant les services externes en production, qui menacent directement la continuité d'activité.
L'analyse de composition logicielle y contribue : elle suit automatiquement le contenu des applications, repère les dépendances vulnérables et identifie les versions corrigées.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
SpiralAI passe à la semaine de quatre jours sans baisse de salaire
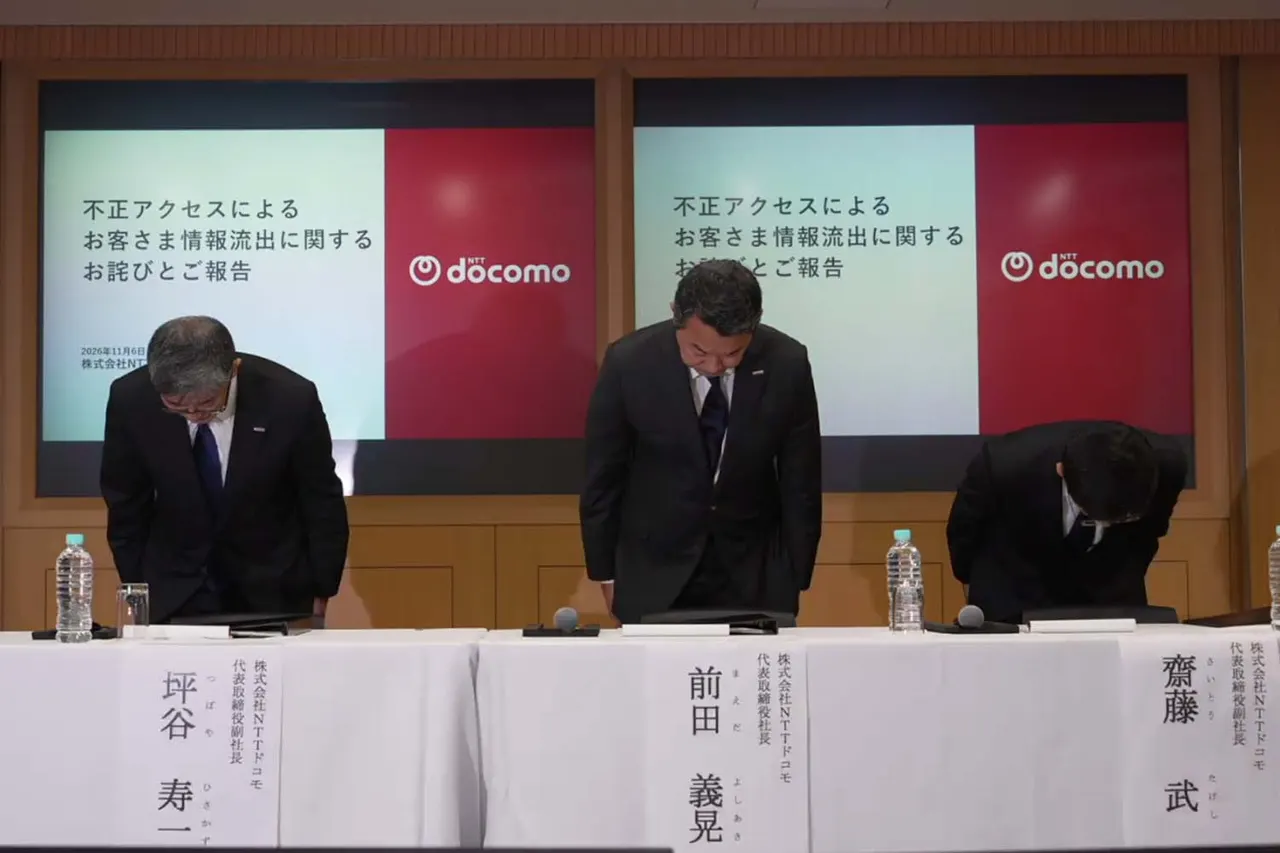
NTT Docomo : la fuite de données touche jusqu'à 294 839 lignes
MTS Link se lance en 2027 au Kazakhstan, au Vietnam et en Indonésie