Loi Résilience : les députés suppriment l’article anti-portes dérobées
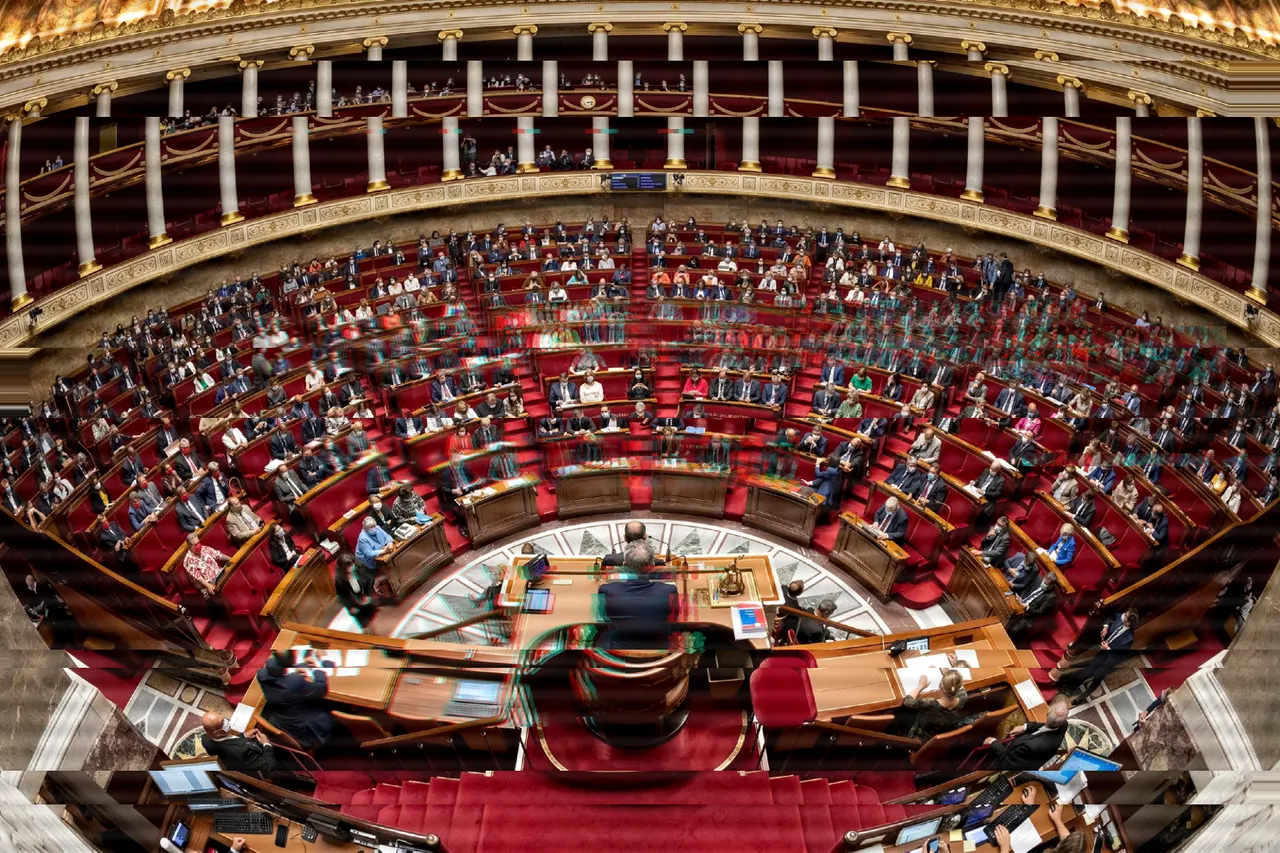
L’Assemblée nationale a supprimé par 69 voix contre 37 l’article 16 bis, qui interdisait à l’État d’imposer des portes dérobées aux messageries chiffrées.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Le 10 novembre 2026, l’Assemblée nationale a supprimé l’article 16 bis du projet de loi Résilience, par 69 voix contre 37. Cette disposition interdisait à l’État d’imposer des portes dérobées aux messageries chiffrées.
Ajouté par le Sénat en mars 2025, l’article empêchait les autorités d’exiger des fournisseurs comme WhatsApp ou Signal des dispositifs affaiblissant volontairement leur sécurité, par exemple des portes dérobées ou des clés de déchiffrement maîtresses. Il figurait dans le texte qui doit transposer la directive européenne NIS 2 sur la cybersécurité.
La suppression a été votée par le RN, les groupes du bloc central, la Droite républicaine, LIOT et une partie des socialistes. La France insoumise et les écologistes s’y sont opposés.
Une promesse sans valeur juridique
L’article répondait à une querelle antérieure. Début 2025, le Sénat avait adopté, dans la loi contre le narcotrafic, un article 8 ter obligeant les messageries chiffrées à donner aux enquêteurs accès aux échanges des personnes visées. Les éditeurs s’y étaient vivement opposés, plusieurs députés avaient émis des réserves et l’Assemblée avait retiré la mesure. Les sénateurs, à l’initiative d’Olivier Cadic, ont alors inscrit l’interdiction inverse dans la loi Résilience.
Le ministère de l’Intérieur et les services de renseignement s’y opposaient dès le départ. Le gouvernement a fini par suivre l’ancien député Florent Boudié, chargé en janvier 2026 d’une mission sur le chiffrement par le Premier ministre Sébastien Lecornu. Son rapport, remis en septembre, recommande de renoncer aux portes dérobées, mais aussi de supprimer l’article 16 bis.
En échange, la ministre déléguée au Numérique Anne Le Hénanff s’est engagée à ne pas réintroduire de mesure comparable « d’ici la fin de la session parlementaire », et le ministre de l’Intérieur Laurent Nuñez jusqu’à « la fin de l’actuelle mandature ». Aucun de ces engagements n’a de valeur juridique.
NIS 2 toujours en attente
Le texte n’est pas adopté. Les députés poursuivent son examen cette semaine, avant une probable commission mixte paritaire, puis les décrets d’application, sans lesquels les obligations de NIS 2 ne s’appliqueront pas en France.
Ce retard pèse sur les organisations concernées. Adoptée en 2022, la directive impose aux secteurs essentiels, comme l’énergie, la santé ou les administrations, de renforcer leur cybersécurité et de signaler leurs incidents graves. Elle doit toucher environ 15 000 entités en France. La transposition était due avant le 17 octobre 2024, et la Commission européenne a saisi la Cour de justice de l’UE.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Pologne : payer ses impôts avec Google Pay et Apple Pay sur eUS
CERT Polska alerte sur de faux SMS d'InPost pour colis
Orange France : la super-app d'Orange s'ouvre aussi aux non-clients