ENISA : après les frigos de supermarché, les appareils ménagers
Après le piratage de systèmes de réfrigération en Europe, le chef de l'agence européenne de cybersécurité prévient que routeurs et électroménager sont menacés.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Hier les chambres froides des supermarchés, demain peut-être l'électroménager de votre cuisine. C'est l'avertissement du patron de la cybersécurité européenne.
Le 10 novembre à Bruxelles, Juhan Lepassaar, directeur exécutif de l'ENISA, l'agence de l'UE chargée de la cybersécurité, a déclaré : « Aujourd'hui, c'étaient les réfrigérateurs, demain ce pourrait être les routeurs, et après-demain les appareils ménagers. » Tous les services dont dépendent les citoyens comportent des éléments numériques et peuvent être piratés s'ils ne sont pas protégés. Au pire, police, pompiers, hôpitaux et transports pourraient s'arrêter. Il ajoute que des groupes liés à la Chine, à l'Iran et à la Corée du Nord visent des entreprises européennes.
Il demande que les produits soient sûrs dès leur conception. Tout incident est évitable, dit-il, mais la sécurité coûte cher : reste à savoir si les fabricants sont prêts à investir. Selon le rapport de l'ENISA, l'IA joue en outre un rôle d'« amplificateur de puissance » dans la recherche de failles.
Que s'est-il passé avec les systèmes de réfrigération ?
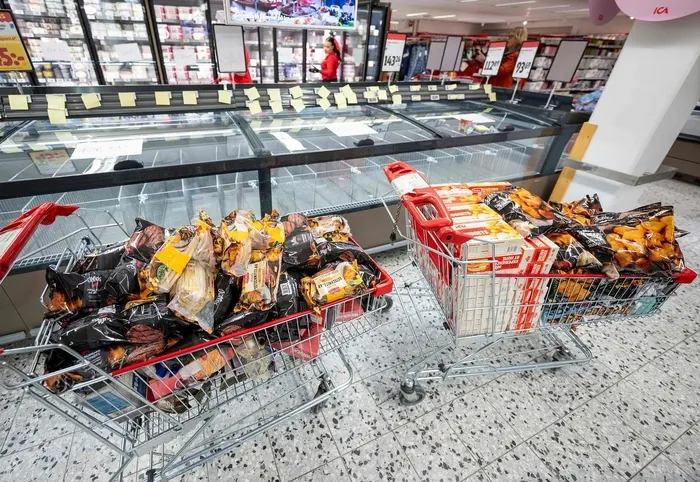
Dans la nuit du 11 au 12 octobre, les contrôleurs de réfrigération d'environ 700 points de vente en France, dont des supermarchés, ont été pris à distance. Les températures ont grimpé et au moins 15 incendies ont suivi. Début novembre, au moins 12 pays, dont la Belgique, la Suède et l'Irlande, ont signalé des dégâts. Les attaquants sont passés par des équipements de gestion à distance exposés sur Internet et par du matériel ancien sans correctifs de sécurité.
Ce qu'exige le règlement sur la cyberrésilience
Depuis septembre, le règlement européen sur la cyberrésilience oblige les fabricants à signaler dans les 24 heures toute faille activement exploitée et tout incident grave dont ils ont connaissance, y compris pour les produits déjà vendus. L'amende peut atteindre 15 millions d'euros ou 2,5 % du chiffre d'affaires mondial annuel, le montant le plus élevé étant retenu. Les exigences de sécurité dès la conception s'appliqueront pleinement en décembre prochain.
Les fabricants sud-coréens qui exportent des appareils connectés en Europe sont déjà concernés. Un responsable du secteur estime que la sécurité deviendra « une condition d'accès au marché, non un coût », et cite trois chantiers : des dispositifs indépendants protégeant température et alimentation même si le réseau est compromis, une politique de mises à jour couvrant les produits abandonnés, et le contrôle des accès à distance. Séoul s'est pour l'instant limité à recommander un VPN et le changement des mots de passe par défaut.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Un conducteur de Tesla endormi sur l'autoroute 417 à Ottawa accusé

Nāpōwawāʻenakaulua : Webb trouve la plus ancienne paire de quasars

United Airlines restreint les agents IA : l’enregistrement reste humain

Jensen Huang quitte la direction de Nvidia, Colette Kress assure l'intérim
Plus dans: Sécurité
Tout voir →
ScreenConnect : la faille du plugin RMM+ infecte 288 PC
Votre téléviseur connecté vous espionne-t-il ? Les questions

iPhone de l'auteur de l'attaque de Cracovie : Apple sollicité ?
