Armée américaine : des congélateurs piratés chauffent et ruinent les stocks
Dans les supermarchés de bases militaires américaines, des congélateurs se sont mis à chauffer. Le Pentagone soupçonne une cyberattaque et mobilise le Cyber Command.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
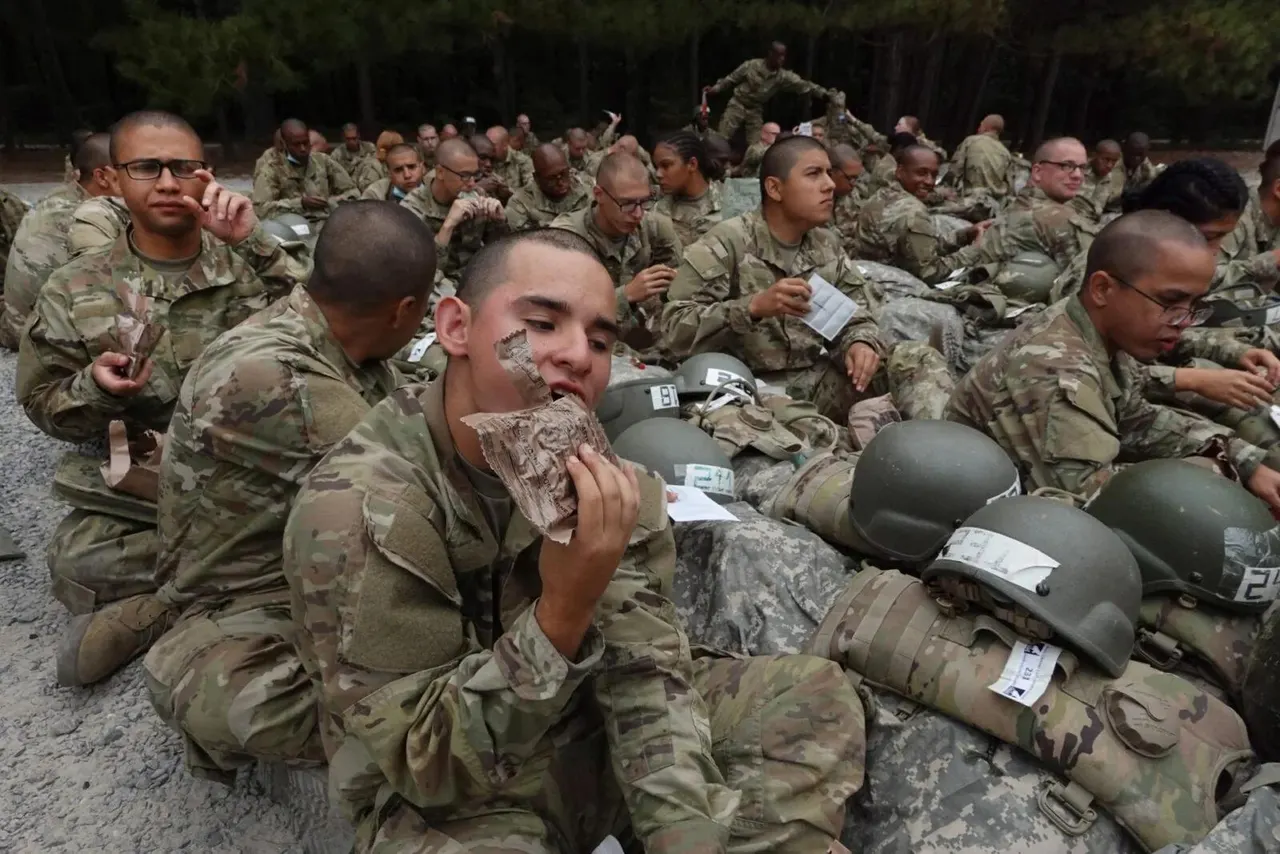
Dans plusieurs supermarchés de bases militaires américaines, des congélateurs se sont déréglés au point de détruire de grandes quantités de nourriture. Le Pentagone soupçonne une cyberattaque. Selon Reuters, le Cyber Command américain et les enquêteurs criminels de l'armée de terre mènent une enquête approfondie.
Les incidents ont débuté en août 2026 : dans plusieurs bases du pays, les équipements de froid des commissariats militaires (Commissary) se sont arrêtés ou ont dysfonctionné en même temps. Le blog de sécurité Signal and Silence recense 14 pannes dans des installations militaires de 11 États. On a d'abord pensé à des coupures de courant ou à des défaillances mécaniques, mais les rapports des bases ont révélé une situation inhabituelle.
Un dégivrage qui ne s'arrête pas
Les congélateurs étaient passés d'eux-mêmes en mode dégivrage, censé faire fondre la glace sur le refroidisseur. Ce cycle s'interrompt normalement de façon automatique dès que la température monte de quelques degrés. Ici, le chauffage ne s'est pas arrêté : dans une base du Wyoming, la température dans un congélateur aurait atteint environ 71 à 82 °C.
Des attaques similaires auraient touché plus de 350 magasins de supermarchés privés en France, et les enquêteurs de plusieurs pays coopèrent pour retrouver les auteurs.
Des automates anciens, désormais exposés
Contrairement aux rançongiciels classiques, qui volent des données pour réclamer de l'argent, cette attaque prend le contrôle d'infrastructures physiques pour causer des dégâts directs. Les denrées perdent toute valeur et les chaînes d'approvisionnement peuvent être perturbées.
Le point faible serait les automates programmables industriels (API, ou PLC en anglais), qui pilotent les équipements des usines et des bâtiments commerciaux. Conçus il y a des décennies pour fonctionner isolés des réseaux extérieurs, ils ont été reliés à Internet et à des systèmes de supervision à distance, souvent sans protection suffisante.
Bill Moore, directeur général de l'entreprise de cybersécurité industrielle Xona Systems, estime que ces équipements, prévus pour une maintenance manuelle, sont devenus un point d'entrée idéal pour les attaquants.
L'affaire montre que la distribution alimentaire et les infrastructures commerciales du quotidien sont désormais la cible de cyberattaques à effets destructeurs.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
L'Égypte prépare une loi spécifique sur l'intelligence artificielle
Freenow disparaît en Pologne : Lyft impose sa marque dès 2027
Plus avance l'arrêt de la 3G en Pologne à novembre 2026
ERMIS-3 : le nanosatellite grec réussit une première liaison laser
Plus dans: Sécurité
Tout voir →
Sam Altman : corriger tous les bogues n'est plus envisageable
Cyberattaques contre des réfrigérateurs : premiers cas en Allemagne
Cyberattaques contre les frigos de supermarchés : neuf pays touchés
