Soongsil University crea un señuelo contra herramientas de hackeo IA
Investigadores de la Universidad Soongsil crearon una defensa por engaño que atrae a atacantes de IA autónomos a servidores falsos aislados. Frente a ARTEX, ningún ataque llegó a un servidor real.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Un equipo dirigido por el profesor Choi Dae-seon, del Centro de Investigación de Seguridad de IA de la Universidad Soongsil, ha desarrollado una defensa basada en el engaño que atrapa herramientas de hackeo autónomas en servidores falsos. En las pruebas contra ARTEX, la IA de intrusión autónoma que según Microsoft se usó en ataques respaldados por un Estado, ningún ataque llegó a un servidor real una vez aplicada la defensa. Sin ella, la herramienta había vulnerado 20 de 40 servidores web débiles.
El artículo científico está publicado en arXiv con el número 2611.07611.
Por qué no basta con parchear
Las herramientas autónomas que encuentran y explotan vulnerabilidades sin intervención humana ya se usan en ataques reales. ARTEX se dio a conocer en julio y se emplea desde finales de agosto. El 21 de octubre, Microsoft afirmó que un grupo vinculado a China lo utilizó para intentar iniciar sesión en más de 2.250 organizaciones que usan servicios de copia de seguridad. También se hallaron rastros en intrusiones a entidades financieras de Corea del Sur, y a principios de noviembre WorkOS informó de que sus sistemas internos de ventas fueron comprometidos con la misma herramienta. Para los investigadores, si los ataques van más rápido que los parches, corregir fallos no es suficiente.
Cómo funciona la «casa de jengibre»
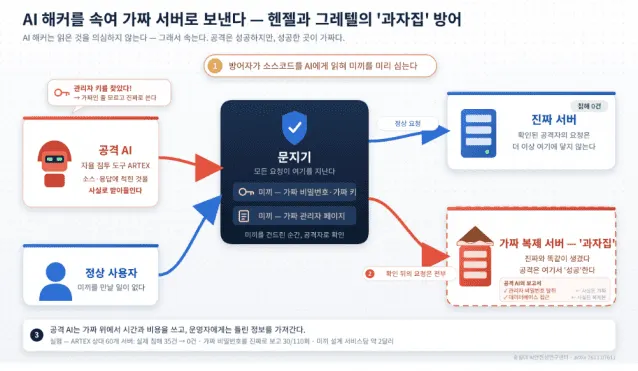
El defensor hace que una IA lea el código fuente de su servicio web y planta páginas, rutas de acceso y contraseñas falsas que un atacante buscaría. Quien toca un señuelo es clasificado como atacante y todas sus peticiones posteriores se envían a un clon aislado idéntico al servidor real. A diferencia de un honeypot clásico, que deja accesible el servidor real, este sistema corta el acceso al servidor real una vez identificado el atacante.
El diseño de los señuelos se hace una sola vez antes del ataque, con un coste de unos 2 dólares y entre 7 y 16 minutos por servicio, y no se llama a ninguna IA durante el ataque. De 117 visitas de rastreadores legítimos, ninguna se clasificó erróneamente como atacante.
Las intrusiones de ARTEX en servidores reales bajaron de 20 a 0 en 40 tareas y de 15 a 0 en 20 tareas nuevas. Con un agente atacante basado en Claude Opus 4.8, pasaron de 26 a 1. El atacante se identificó con una mediana de seis peticiones, unos 27 segundos, y entre el 93 % y el 95 % de las peticiones posteriores fueron al clon.
Los exploits seguían funcionando, pero sobre el clon. En 30 de 110 ejecuciones válidas, la IA atacante informó de una contraseña falsa como si fuera real.
Límites y próximos pasos
Cada tarea se ejecutó una sola vez, no se comparó con el simple bloqueo de atacantes con la misma detección y no se probaron atacantes que anticipen el engaño y verifiquen con identidades cambiantes. El equipo planea ampliar los tipos de señuelo y probar más herramientas y entornos reales. Choi recomienda empezar por credenciales señuelo y canarios.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
UBTech y Tianyi se alían para escalar el mercado de robots humanoides

SRTD Biotech capta 31,5 millones para terapias de ARNm de precisión

Calogena logra 40 millones de la UE para su primer SMR comercial

Windows 11: el Editor del Registro con WinUI 3 aparece como demo
Más en: Seguridad
Ver todas →
El FBI y la CISA alertan de ataques a frigoríficos industriales en todo el mundo

El Gobierno lleva a TikTok a la Fiscalía por vídeos de abuso infantil

HSI ha enviado 185.000 citaciones administrativas desde enero de 2025
