SoftBank: su presidente admite que los ciberataques con IA lo agotan
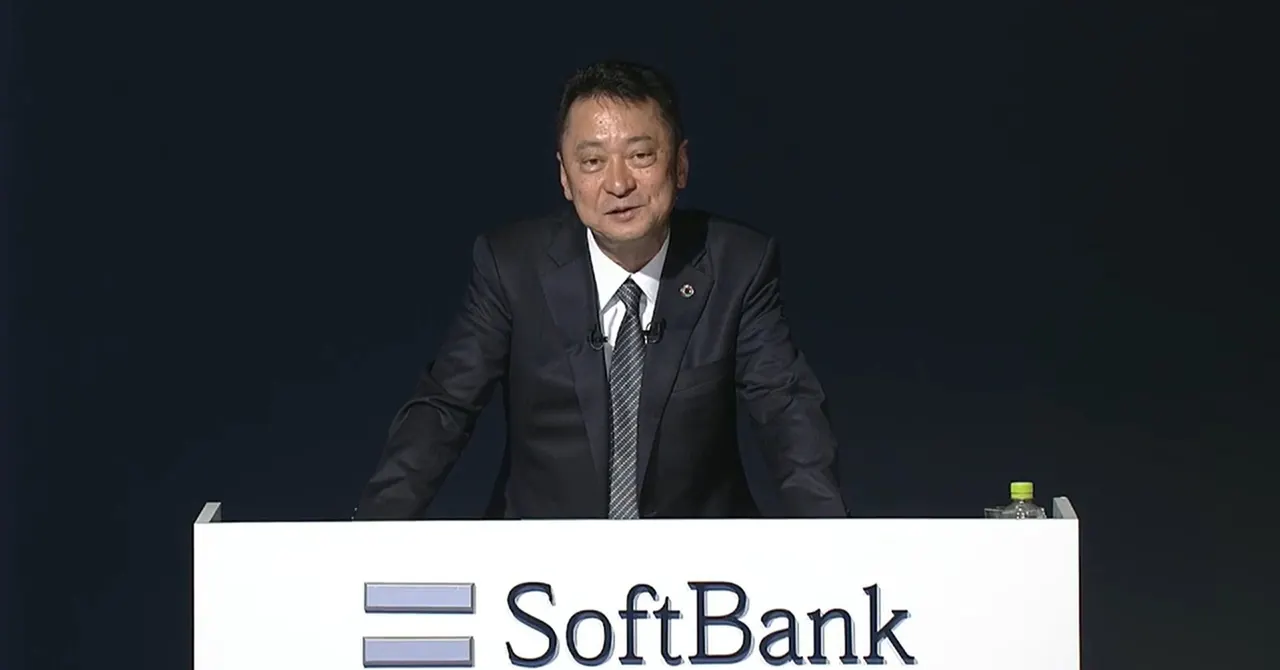
El presidente de SoftBank, Junichi Miyakawa, pidió disculpas por el ataque a IDC Frontier y admitió estar agotado por las vulnerabilidades que la IA descubre sin cesar.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El presidente de SoftBank, Junichi Miyakawa, pidió disculpas el 9 de noviembre por el acceso no autorizado a su filial IDC Frontier y lo calificó de «enorme pesar». En la presentación de resultados también reconoció estar «completamente agotado» por las nuevas vulnerabilidades que surgen con el avance de la IA.
El ataque a IDC Frontier
El 7 de octubre, un tercero explotó una vulnerabilidad en un software de código abierto usado para la autenticación del servicio IDCF Cloud y entró en el sistema. Algunos servidores utilizados por 495 empresas y administraciones locales se detuvieron o quedaron cifrados.
SoftBank había analizado sus aplicaciones propias y aplicado los parches, pero no había evaluado el componente de código abierto atacado. Ahora amplía las revisiones al software de código abierto, más allá de los unos 1.800 sistemas revisados hasta ahora.
Ataques cada vez más rápidos
Según la compañía, las acciones de reconocimiento previas a los ataques se han disparado: de unos 300 millones mensuales de media en 2025 a entre 600 y 700 millones recientemente, con un aumento de unos 100 millones cada mes desde agosto. Miyakawa cree que se usa IA y señala la aparición, desde julio aproximadamente, de modelos de pesos abiertos como Kimi, de Moonshot AI, y Qwen, de Alibaba. Considera que los nuevos modelos llegan ya con ritmo semanal.
Los análisis con IA también destapan más fallos. En junio SoftBank revisó con IA unos 700 sistemas, halló unas 10.500 vulnerabilidades y tardó unos tres meses en parchearlas todas. Un nuevo análisis con GPT-6 Astra, de OpenAI, detectó unas 35.000. «Cada vez que sale un modelo nuevo, casi siempre aparecen nuevas vulnerabilidades», explicó.
Defensa automatizada
La velocidad de los ataques es tal que «las personas quizá no puedan seguir el ritmo». En lugar de investigar y decidir en una reunión, SoftBank ahora corta primero la comunicación y actúa después.
El análisis y los parches ya están automatizados, pero comprobar que los sistemas funcionan con normalidad sigue requiriendo personas. Miyakawa quiere automatizarlo durante el actual ejercicio.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
NTT Data sufre un acceso no autorizado: 80.000 usuarios de Vitality
LINE Yahoo lanza la app de su agente de IA Agent i con widgets
Kaspersky alerta: falsas promociones de tiendas de cosmética roban cuentas