Francia acusa a Irán del hackeo de frigoríficos de supermercados
Francia atribuye a Shahid Kaveh, unidad cibernética de la Guardia Revolucionaria iraní, el ataque a los controladores de frío de unos 700 supermercados. Estas son las pistas.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El 9 de noviembre de 2026, el Ministerio de Europa y Asuntos Exteriores de Francia atribuyó formalmente a Irán el hackeo remoto de sistemas de refrigeración de supermercados. Señala a Shahid Kaveh, una unidad cibernética ofensiva afiliada al Centro Electrónico y Cibernético del Cuerpo de la Guardia Revolucionaria Islámica (CGRI).
El ataque ocurrió en la noche del 11 al 12 de octubre. Los controladores de frío de Danfoss y Dixemm de unos 700 supermercados, conectados directamente a internet y protegidos con contraseñas débiles, fueron tomados de forma remota.
Un conjunto de indicios convergentes
La atribución se apoya en una nota del Centro de Coordinación de Crisis Cibernéticas (C4). La primera pista es la infraestructura: los mismos servidores se usaron en el mismo periodo para labores de reconocimiento contra equipos industriales de Schneider Electric, sobre todo en pequeñas unidades de producción de energía y agua. El C4 también vincula el ataque con el objetivo simultáneo de pequeñas instalaciones hidroeléctricas francesas con ese material, con efectos moderados.
Ese reconocimiento se hizo mediante Modbus, un protocolo industrial muy extendido que usa el puerto de red 502. Según el C4, es la firma de Shahid Kaveh desde al menos abril de 2026, cuando la unidad escaneó a gran escala sistemas de Schneider Electric, en particular en Francia. Los operadores también emplearon la herramienta de escaneo FOFA, habitual en el grupo.
La elección de objetivos encaja igualmente con su perfil: realiza campañas de sabotaje contra equipos industriales, sobre todo en Israel y Estados Unidos. En marzo de 2026 reivindicó ataques contra sistemas de control industrial, incluidos equipos frigoríficos israelíes, y desde al menos junio de 2024 dispone de scripts para escanear y controlar hardware de Siemens, Schneider Electric y Rockwell.
Dos elementos menos técnicos completan el cuadro. El 13 de octubre, el ataque fue difundido por CyberbanNews, el órgano de propaganda vinculado a la unidad, que actúa tras fachadas hacktivistas como CyberAveng3rs o Soldiers of Solomon. Además, los investigadores hallaron rastros de farsi en la infraestructura del ataque. Ninguno bastaría por sí solo, pero juntos apuntan a Teherán.
Próximos pasos
Vincent Strubel, director general de la ANSSI, mantiene la cautela sobre el ataque del 2 de noviembre contra tres equipos frigoríficos del Établissement français du sang: el método es similar, pero nada indica que sea el mismo atacante.
La fiscalía de París ha solicitado órdenes de arresto internacionales contra el jefe de Shahid Kaveh y sus dos adjuntos. Jean-Noël Barrot aseguró que Francia «no se prohíbe nada» en su respuesta, más allá de las sanciones europeas y la convocatoria del embajador iraní.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Orange IAs: una app con ChatGPT, Claude, Gemini y Mistral
Francia encarga IRIS, sus nuevos satélites espía, a Airbus y Thales
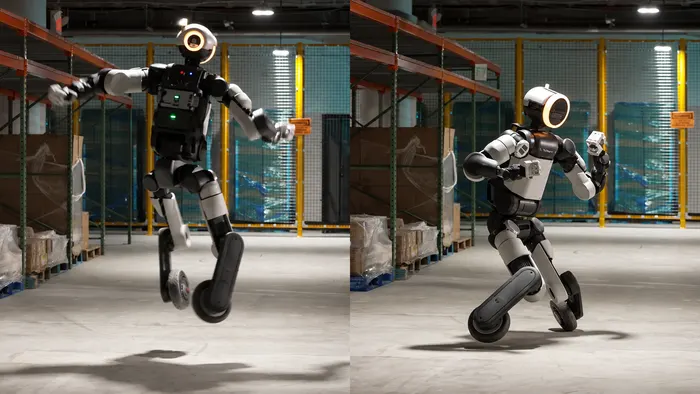
Boston Dynamics pone ruedas a Atlas y logra un salto de 360 grados
Nvidia: resumir el contexto mantiene el rendimiento de agentes IA
Más en: Seguridad
Ver todas →
Hackean al Instituto de Seguridad Financiera de Corea del Sur
Sharefull sufre un acceso no autorizado: hasta 7,5 millones de cuentas
NEAR AI: un fallo en SGLang expuso datos de cuentas
