Japón aprueba un paquete de ciberseguridad de 10.000 millones de yenes
El Gobierno japonés adopta un paquete urgente de ciberseguridad con 10.000 millones de yenes de la reserva presupuestaria, apoyado en cuatro pilares y en el uso de IA.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El Gobierno de Japón ha adoptado un «paquete urgente de ciberseguridad» con 10.000 millones de yenes procedentes de la reserva presupuestaria, ante la continua oleada de ciberataques y filtraciones de datos. El Consejo de Ministros aprobó el gasto el 6 de noviembre y se estudian más medidas financieras.
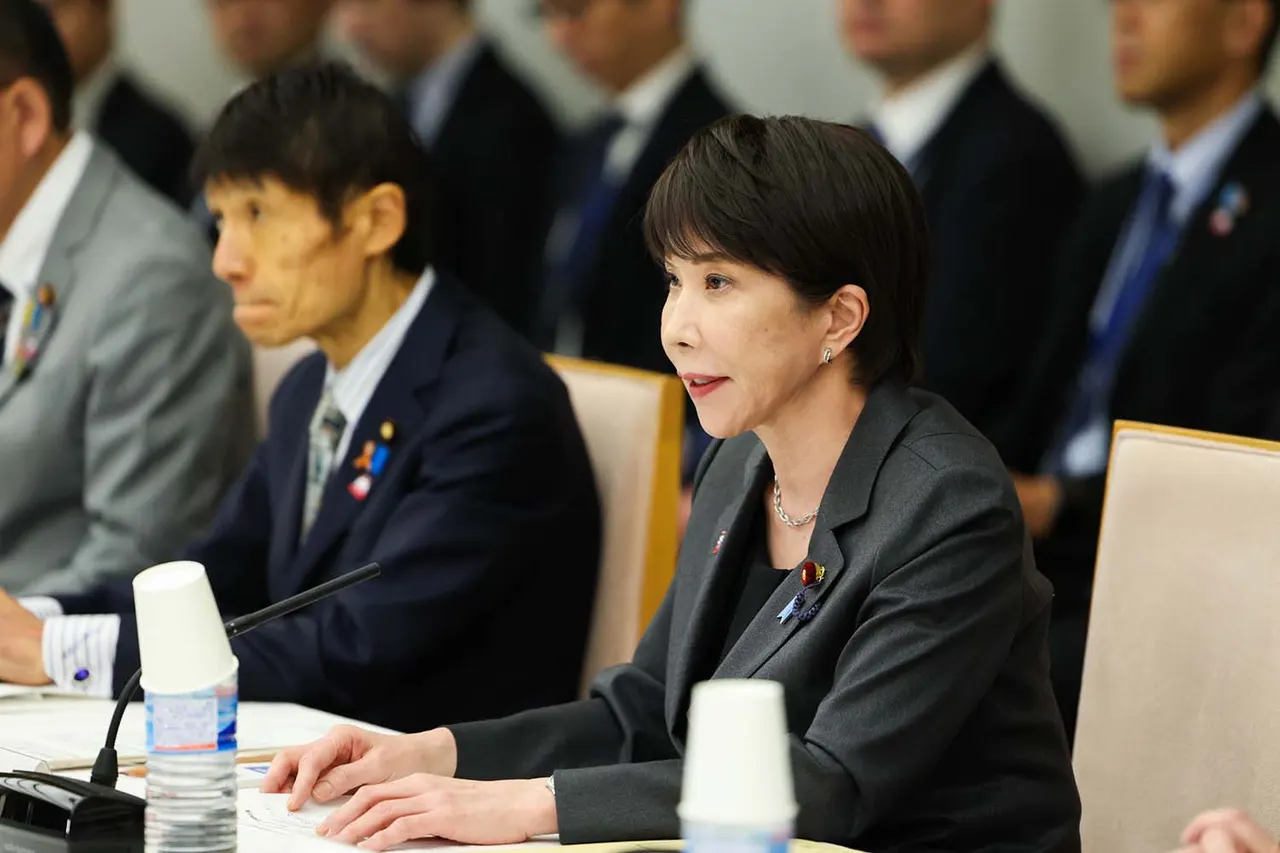
La primera ministra Sanae Takaichi abrió una reunión de ministros pidiendo reforzar con todos los medios del Estado la capacidad de respuesta del país. También anunció una reforma de la ley de refuerzo de la capacidad de respuesta cibernética y encargó al ministro Toshiharu Furukawa su estudio.
Cuatro pilares
El documento señala numerosos casos en los que organizaciones o contratistas descuidaron lo básico: vulnerabilidades conocidas sin corregir, sitios web mal configurados y poca seguridad al desarrollar aplicaciones. Advierte de que la IA permite explotar esos fallos con rapidez y a gran escala. Los pilares son aplicar con rigor las medidas básicas, también con IA; reforzar la recopilación de información y la investigación; responder a los ataques de forma estratégica; y mejorar el apoyo a las víctimas.
Entre las acciones figuran adelantar las pruebas de vulnerabilidad de los sistemas públicos y ayudar a los gobiernos locales con análisis mediante IA. El instituto NICT, que identificó los ataques «A2B», ampliará su capacidad de análisis. La agencia IPA iniciará a principios de año un proyecto piloto de red de observación contra ataques a la cadena de suministro.
En noviembre se creará un equipo que contactará de forma activa con organizaciones en riesgo, y un equipo público-privado de rescate ayudará a las empresas afectadas en la respuesta inicial. Se instará a los operadores de infraestructuras críticas a realizar «caza de amenazas», con manuales y herramientas de detección antes de fin de año. También se desmantelará la infraestructura de ataque.
Avisos más rápidos
Takaichi ordenó que la información sobre un ataque llegue a la Oficina Nacional de Ciberseguridad en horas o, como mínimo, el mismo día. Pidió además estudiar, según el ejemplo de otros países, un sistema para analizar comunicaciones sospechosas hacia empresas privadas. Se abrirán ventanillas de consulta y unos 60.000 voluntarios digitales recibirán formación.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Citus prueba localizar bomberos sin GPS y apunta al uso militar

Google Cloud refuerza CodeMender y la seguridad de agentes IA

Operation Ghostbusters: 830.840 estudiantes fantasma bajo sospecha


