Japón alerta a las empresas por fugas de datos y fallos básicos
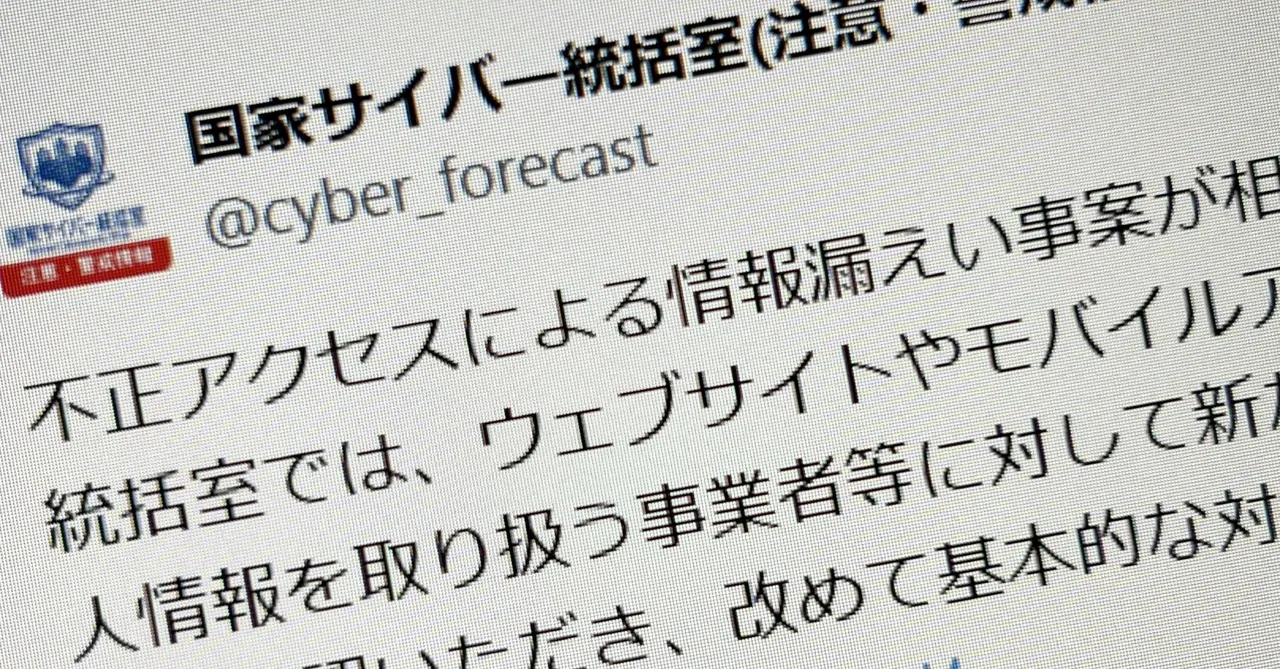
La Oficina Nacional de Ciberseguridad de Japón advierte a los operadores de webs y apps tras varias fugas de datos, y apunta a defensas básicas insuficientes y al uso de IA.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
La Oficina Nacional de Ciberseguridad de Japón, integrada en la Secretaría del Gabinete, publicó el 5 de noviembre una alerta dirigida a los operadores de sitios web y aplicaciones móviles tras una serie de filtraciones de datos personales en el país. El organismo afirma haber confirmado varios casos cuyo origen parece ser la insuficiencia de medidas de seguridad básicas y pide a las empresas que las apliquen a fondo.
Según la oficina, los atacantes rastrean internet a gran escala en busca de sistemas vulnerables y roban datos personales. Considera muy probable que se emplee inteligencia artificial para localizar objetivos e intrusiones. Al combinar varios fallos que los análisis tradicionales de vulnerabilidades valoraban como de riesgo relativamente bajo, logran acceder a los sistemas, y los ataques se escalan con más facilidad, por lo que hay más empresas en el punto de mira.
La oficina también señala carencias de los propios operadores: seguridad insuficiente en el desarrollo de apps móviles, errores de configuración en sitios web y uso continuado de software sin soporte o con vulnerabilidades conocidas sin corregir.
Tres ámbitos de actuación
El primero es la operación y gestión. Las empresas deben conocer el software que usan y sus vulnerabilidades, y fijar prioridades y plazos de corrección. La oficina menciona paneles de administración expuestos en internet que fueron vulnerados con contraseñas fáciles de adivinar o ataques de fuerza bruta, y pide no publicar paneles ni funciones innecesarios. Recomienda además análisis continuos de vulnerabilidades, también con IA, y revisión de registros para detectar comportamientos sospechosos.
El segundo es el diseño y desarrollo. Reclama aplicar la seguridad desde el diseño desde el inicio del proyecto. Ha detectado que se analizan apps publicadas para obtener datos de forma ilícita mediante API, por lo que pide restringir accesos y gestionar bien las credenciales, y aconseja pruebas de vulnerabilidades antes del lanzamiento en sistemas con datos personales.
El tercero es la cadena de suministro. Hay intrusiones que parten del entorno de contratistas o proveedores de mantenimiento para llegar a la empresa cliente. La oficina pide identificar las vías de conexión, como VPN y escritorio remoto, e implantar autenticación multifactor. También insta a definir de antemano los pasos iniciales ante vulnerabilidades graves en software de código abierto o bibliotecas externas.
La oficina ya había emitido otra alerta el 9 de octubre, en la que pedía aplicar parches con rapidez e implantar autenticación multifactor en toda la organización. El nuevo aviso amplía esas pautas a la operación y el desarrollo de sitios web y apps.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Citus prueba localizar bomberos sin GPS y apunta al uso militar

Google Cloud refuerza CodeMender y la seguridad de agentes IA

Operation Ghostbusters: 830.840 estudiantes fantasma bajo sospecha


