Detectan proxies residenciales en la red de la Casa Blanca
Investigadores hallaron tráfico de proxies residenciales saliendo de la red de la Casa Blanca, una alerta también para los dispositivos del hogar inteligente.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
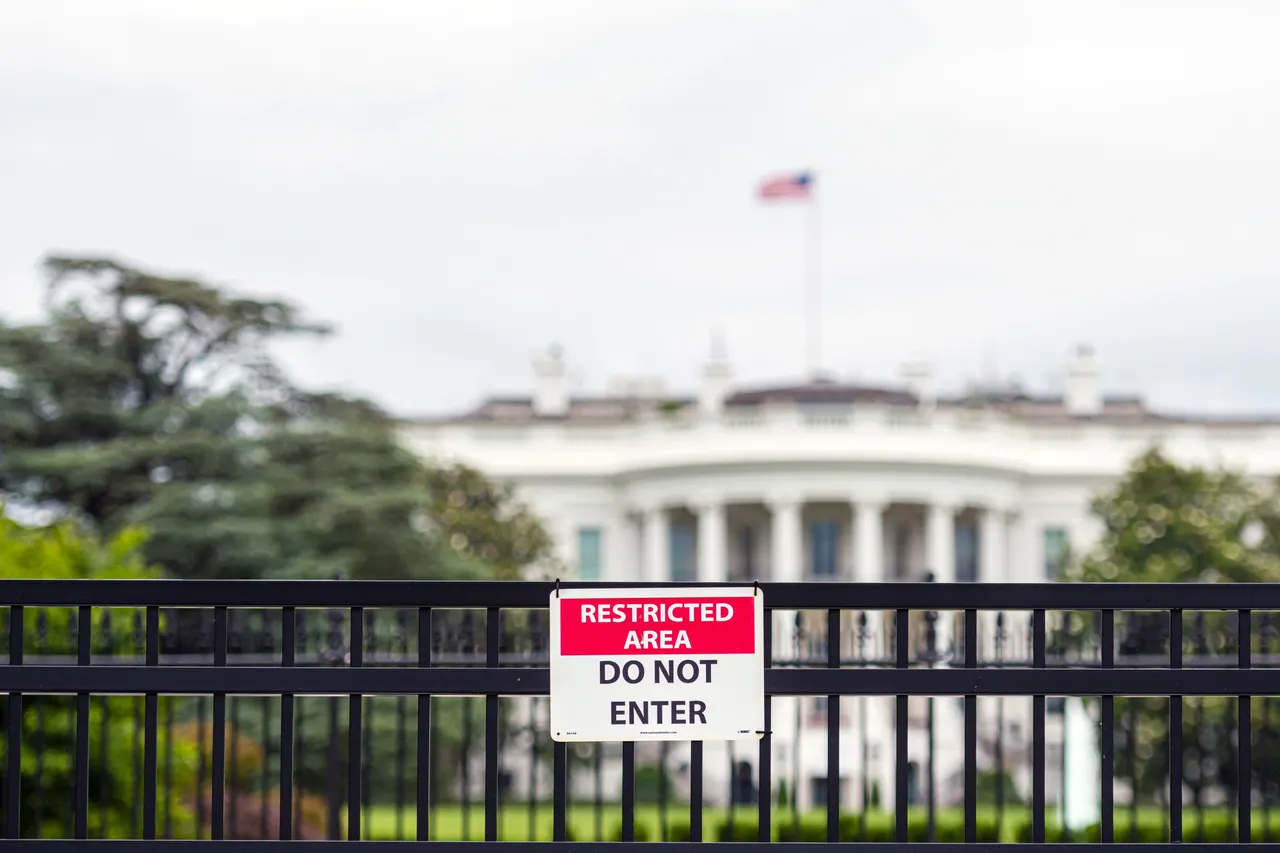
Investigadores de ciberseguridad han detectado servicios de proxies residenciales operando desde la red de la Casa Blanca, un hallazgo que sugiere que terceros podrían enrutar tráfico a través de direcciones IP oficiales del Gobierno de EE. UU.
La firma Layer3 Intel identificó la actividad en AS2650, una red registrada a nombre de la Executive Office of the President. Según su informe, entre el 5 de octubre y el 3 de noviembre salió tráfico de seis direcciones IP distintas a través de al menos 28 servicios de proxies residenciales conocidos, sobre todo por las tardes-noches, de 17:00 a medianoche (hora del Este). Otra empresa de seguridad identificó software de Infatica, propiedad de un empresario ruso que gestionaba un servicio de alquiler de servidores usado por hackers en ataques a sistemas electorales de Arizona e Illinois en 2016.
No hay pruebas de que este acceso se usara para atacar la Casa Blanca. Aun así, los expertos advierten de que podría ofrecer un punto de apoyo o una puerta trasera sin vigilancia. El fundador de Layer3, Sergiy Usatyuk, afirmó que ofrece «todo tipo de vías potenciales para explotar». La Casa Blanca no respondió a la solicitud de comentarios.
Investigadores de Synthient señalan que varios empleados usan un equipo con Windows 11 e InfaticaSDK instalado, y apuntan a Rave, una app para ver plataformas de streaming con amigos, como probable vía de entrada. Es posible que un dispositivo personal con un SDK de proxy se conectara al Wi-Fi.
Qué implica para tu hogar inteligente
Los proxies residenciales enrutan el tráfico por dispositivos de consumo para que parezca de una persona real. El uso más común es el scraping web, pero también sirven para malware, robo de identidad y cuentas falsas. Los desarrolladores integran estos SDK en apps gratuitas, y los términos de servicio suelen permitir añadir tu IP a un grupo de proxies.
Un informe de Spur Intelligence de junio concluyó que aproximadamente una de cada tres apps de televisores Samsung y LG vendía las IP de los usuarios; Amazon y Roku lo prohíben. Las VPN gratuitas conllevan un riesgo similar, y Synthient halló más de 1,3 millones de dispositivos MECOOL infectados.
Layer3 y GreyNoise ofrecen herramientas gratuitas para comprobar tu IP, aunque no identifican el dispositivo responsable. Los expertos recomiendan mantener el firmware actualizado y descargar apps solo de tiendas fiables.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
GOG GALAXY llegará de forma nativa a Linux tras 18 años
Acusan a Claude Code de filtrar el correo de sus usuarios a sitios web

Alta Ares logra seis lotes antidrón de la OTAN en su mayor contrato

NCBR destina 25 millones de eslotis a proyectos de IA internacionales
Más en: Seguridad
Ver todas →
LINE incorpora passkeys para facilitar el cambio de móvil

Japón: la oficina NCO exige reforzar la seguridad básica ante fugas

Al menos 10 gobiernos locales de EE. UU. abandonan las cámaras de Flock
