Binance detalla el ciberataque de 6.340 millones de dólares
Según Binance, los hackers prepararon el ataque durante meses con un Homebrew falso y una entrevista de trabajo simulada. El FBI acusa a Corea del Norte.
Binance ha publicado los primeros detalles del ciberataque que comunicó en la noche del 30 de octubre de 2026 y cuyo impacto estima en unos 6.340 millones de dólares. La plataforma lo describe como un ataque «de varias etapas», preparado durante meses y que combinó distintos métodos.
La empresa habló inicialmente de un «posible problema de seguridad» y afirmó que cubre las pérdidas con fondos propios. Según indica, los activos de los usuarios están a salvo. La investigación continúa y sus conclusiones aún deben ser verificadas de forma independiente.
Cómo entraron los atacantes
Según Binance, el primer paso llegó en junio de 2026, cuando un ingeniero descargó un gestor de paquetes Homebrew falso para instalar una «popular herramienta de IA para programar». El equipo de seguridad detectó una anomalía, sustituyó el dispositivo y renovó las credenciales asociadas. Pero los atacantes ya habían averiguado el puesto del empleado y el de sus compañeros.
En septiembre, otro desarrollador participó en una entrevista de trabajo falsa. Tras dos entrevistas en línea, le pidieron descargar una «tarea» en su ordenador de trabajo, que contenía código malicioso. Además, los atacantes tomaron medidas para borrar sus huellas. En lo que va de año, el equipo de seguridad asegura haber frenado 57 amenazas presuntamente vinculadas a Corea del Norte.
La fase final
El 20 de octubre, los hackers usaron el ordenador comprometido y una herramienta interna de IA para acceder a los datos de dos empleados; uno de ellos tenía los permisos necesarios. La noche del 29 de octubre se conectaron a un dispositivo, utilizaron las credenciales robadas y ejecutaron un script malicioso.
El 31 de octubre, el FBI atribuyó el ataque a Corea del Norte. Pionyang calificó las acusaciones de «retórica absurda».
El caso muestra cómo una campaña paciente de ingeniería social dirigida a desarrolladores, con software falso y falsos procesos de selección, puede acabar en pérdidas de esta magnitud en un gran exchange. Binance no ha indicado cuándo concluirá la revisión independiente.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
MISS A, cadena de belleza en EE. UU., roza el billón de wones
Sega Fave sufre un acceso no autorizado y suspende servicios
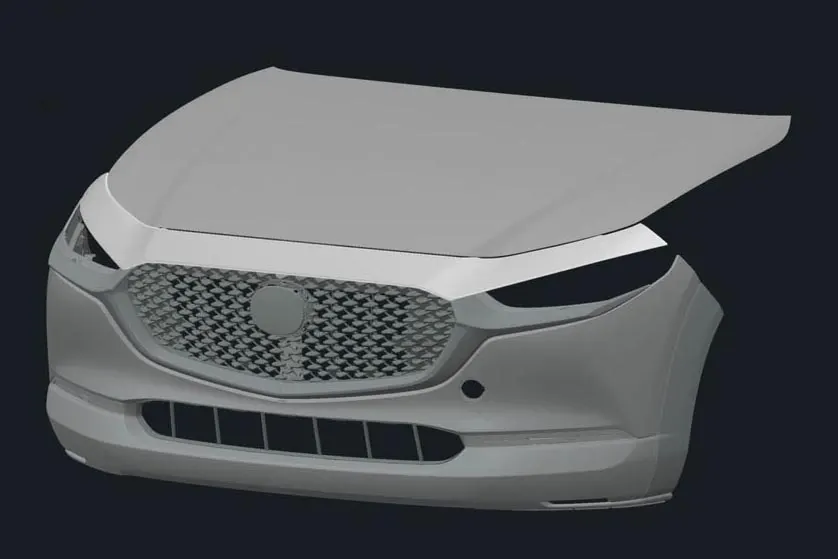
OpenAI y Mazda inician una investigación conjunta sobre diseño de coches con IA