Arara Message: hasta 77 millones de correos filtrados en Japón
El servicio japonés de envío de correos Arara Message podría haber filtrado otros 77 millones de direcciones. Hasta 380 empresas clientes están afectadas y el servicio está suspendido.
Unos 77 millones de direcciones de correo adicionales se han filtrado, o podrían haberse filtrado, tras el acceso no autorizado al servicio japonés de envío de correos Arara Message. Así lo anunció el 2 de noviembre la matriz PayCloud Holdings, que cifra en hasta 380 las empresas clientes afectadas. El servicio de su filial Arara, con sede en Tokio, está totalmente suspendido desde el 31 de octubre y no hay fecha de reanudación.
Del entorno compartido a los sistemas de los clientes
El 29 de octubre la compañía ya había informado de la filtración de unos 3,01 millones de direcciones por un acceso a un entorno compartido. Las investigaciones posteriores revelaron que el daño se extendió a otros servidores.
Entre el 28 y el 31 de octubre, el atacante entró en los entornos de sistemas de empresas clientes a través de servidores de Arara Message y sustrajo de 97 servidores direcciones de correo y datos de miembros. Según el cliente, incluyen nombre, sexo, fecha de nacimiento, teléfono, número de socio y dirección. La cifra sigue en revisión y puede cambiar. Como una persona puede tener varias direcciones, no equivale al número de víctimas.
La cifra del primer incidente también subió, de 3,01 millones a 3.386.187 direcciones. Además, los datos de clientes de cinco empresas, con nombres y razones sociales, pudieron filtrarse, hasta 411.827 registros. Por posible solapamiento con los 77 millones, no se han sumado.
Correos de phishing enviados desde el servicio
El atacante también abusó del servicio para enviar, del 28 al 30 de octubre, hasta unos 7,13 millones de correos que simulaban ser de una empresa de tarjetas de crédito. Procedían de news@arara.com y sus asuntos pedían, por ejemplo, confirmar el uso o el extracto de la tarjeta. La compañía pide no acceder a las URL de esos mensajes.
Según Arara, intervinieron vulnerabilidades de un servidor web y problemas del entorno del sistema. Se invalidaron las credenciales usadas y se cortaron las comunicaciones de los servidores. Antes de reanudar, quiere identificar la vía de intrusión y comprobar la seguridad. Sus otros servicios no se ven afectados.
Por separado, el servicio de reservas de ocio Asoview informó el 3 de noviembre de que 15.821.184 registros de miembros se filtraron en el mismo incidente, con correos, nombres, teléfonos, fechas de compra de entradas y nombres de instalaciones. No incluye contraseñas ni datos de tarjetas.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
La Universidad Yonsei estrena el IBM Quantum Nighthawk r2
KakaoBank estudia tarjetas y bolsa y lanzará banca de empresas
T map: la venta a Goldman Sachs no permite sacar datos del país
Waymo y Toyota probarán robotaxis bZ4X en Japón en 2027
Más en: Seguridad
Ver todas →
Beget pierde datos en la nube tras un ciberataque a su infraestructura
El malware VOLTA roba contraseñas y pregunta a una IA cuánto vale la víctima
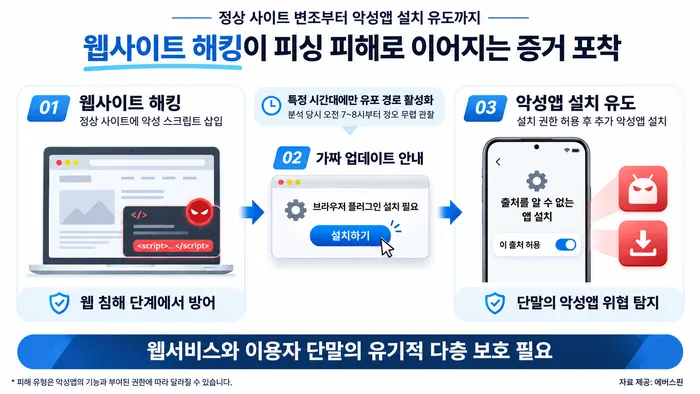
Falsa actualización del navegador Samsung en webs hackeadas instala malware