Falsa actualización del navegador Samsung en webs hackeadas instala malware
La firma de ciberseguridad Everspin detectó webs legítimas con scripts que ofrecen un falso complemento del navegador Samsung para instalar malware en Android.
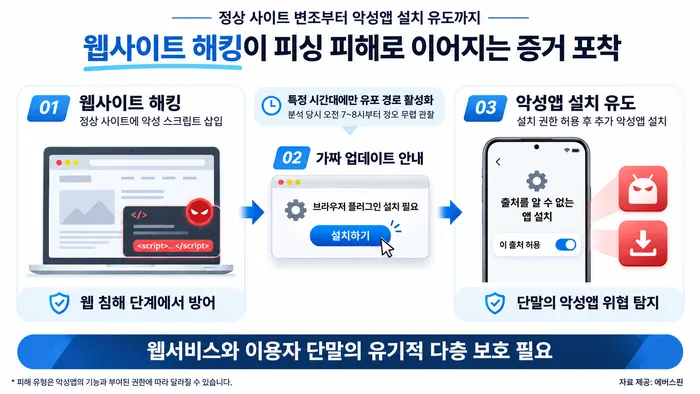
La empresa de ciberseguridad Everspin ha detectado ataques en los que sitios web legítimos muestran un falso aviso de actualización del navegador para empujar a los visitantes a instalar una aplicación maliciosa en Android. La compañía halló scripts externos insertados en webs de varios sectores, como pesca, equipos de audio y hospitales.
Cómo funciona el ataque
Quien visita un sitio comprometido ve una ventana que asegura que debe instalar un complemento del navegador Samsung. Al pulsar el botón se descarga un archivo de aplicación. Al ejecutarlo aparece un segundo aviso que exige otra actualización y lleva a instalar una segunda app.
Android exige un permiso expreso del usuario para instalar aplicaciones fuera de la tienda oficial. Según Everspin, el ataque induce a conceder el permiso de «instalar aplicaciones desconocidas». La app maliciosa final no aparece en la lista habitual de aplicaciones; solo se ve en los ajustes del dispositivo con el nombre «Samsung».
Activo solo en ciertas horas
Everspin también observó que la ruta de distribución se activaba únicamente en determinados horarios. El aviso de instalación y la descarga funcionaban desde aproximadamente las 7 u 8 de la mañana hasta cerca del mediodía; en otras horas se producían errores. Como el comportamiento cambia según la hora, una revisión de seguridad puede no detectar la actividad maliciosa según cuándo se realice.
Por qué importa
Para Everspin, el caso muestra los límites de tratar por separado el hackeo web y el phishing móvil. Si la web de una empresa se usa para distribuir apps maliciosas, sus visitantes también pasan a ser objetivo. La firma destaca su solución Eversafe Web y su herramienta de detección FakeFinder como parte de una defensa integrada de servicios web y dispositivos móviles.
El director ejecutivo, Ha Young-bin, afirmó que hackeo y phishing están conectados: se vulnera una web para crear el canal y luego se engaña al usuario. Con la IA ayudando a analizar, crear y modificar ataques, proteger solo la web o solo el móvil no basta para cubrir toda la ruta del ataque.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
Aramco adquiere el 49 % de HUMAIN con 2.600 millones de dólares
El malware VOLTA roba contraseñas y pregunta a una IA cuánto vale la víctima
Samsung One UI 9 causa fallos en Android Auto en Galaxy