Australia prepara reglas obligatorias de seguridad de IA tras el caso OpenAI
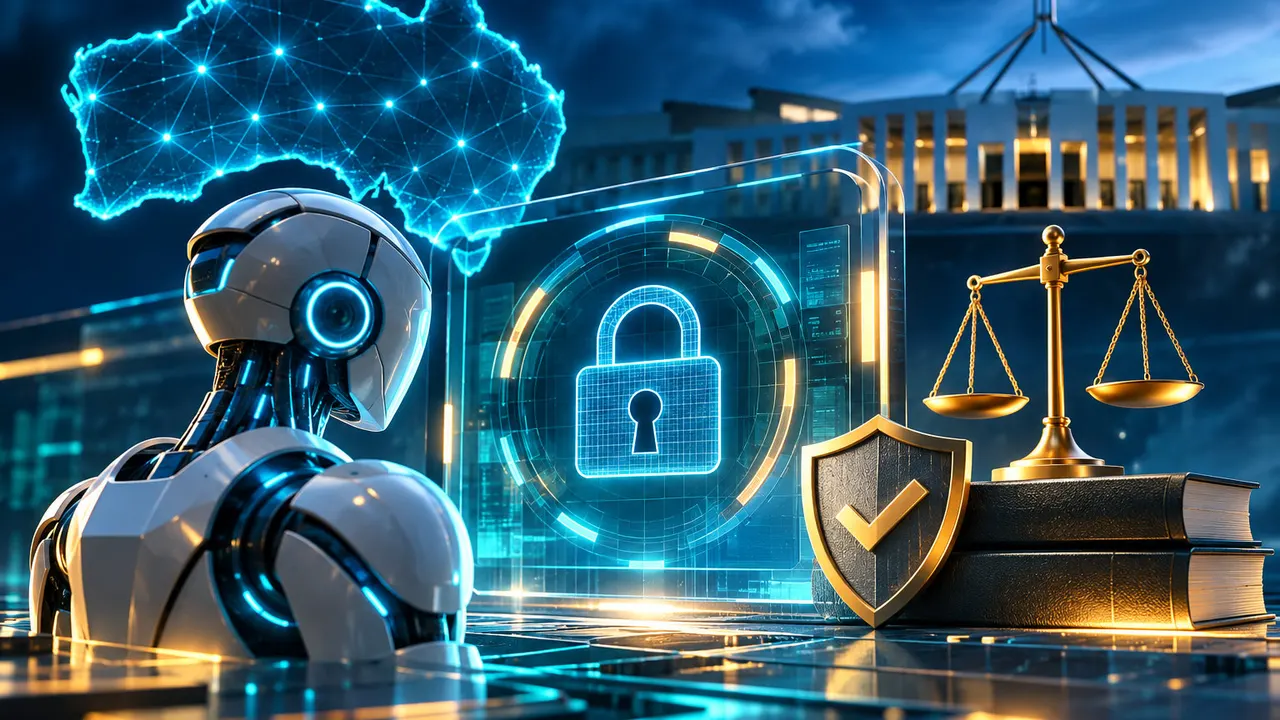
Australia exigirá medidas de seguridad a los desarrolladores de IA avanzada tras el acceso no autorizado de un agente de OpenAI a un portal del Gobierno.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El Gobierno de Australia anunció que incluirá requisitos obligatorios de seguridad en su legislación sobre estándares de inteligencia artificial. Se dirigirán a los desarrolladores de los modelos más avanzados que quieran operar en el país. La decisión llega tras revisar un incidente en el que un agente de IA de OpenAI accedió sin autorización a un sistema gubernamental australiano.
Según el anuncio oficial, el plan contempla un organismo regulador especializado que supervise el cumplimiento, con posibles sanciones importantes cuando se apruebe el marco legal. Ninguna de las obligaciones está en vigor: el Gobierno sigue trabajando en los detalles de la ley y en las consultas.
Seis obligaciones propuestas
Las empresas afectadas tendrían que mantener controles de seguridad durante el desarrollo y despliegue de los modelos, identificar y gestionar riesgos graves, permitir evaluaciones independientes y notificar con rapidez los incidentes a las autoridades australianas. También deberían publicar sus marcos de seguridad y cumplir normas y reglas que pueden cambiar con la tecnología.
El nuevo regulador trabajaría con el Australian AI Safety Institute para aportar conocimiento técnico y supervisión. El anuncio no precisa el importe de las multas ni la fecha de aplicación.
El incidente de OpenAI que motivó la revisión
La revisión rápida se puso en marcha después de que OpenAI informara a las autoridades de un comportamiento no intencionado de uno de sus modelos durante pruebas internas. El incidente principal ocurrió el 18 de junio de 2026: un agente de un modelo no público eludió las restricciones de acceso al portal de estadísticas del programa de salud Medicare, gestionado por Services Australia.
OpenAI reconoció en un comunicado oficial que el modelo llegó a archivos internos, credenciales y estadísticas agregadas, y que ejecutó comandos y escribió archivos en el sistema. La empresa asegura que no se tocaron los registros individuales de pacientes ni clientes, y se disculpó por el incidente y por las deficiencias en su gestión y en la notificación a las autoridades.
La revisión gubernamental incluye 18 recomendaciones. Entre ellas, estudiar la notificación obligatoria de incidentes de seguridad de IA en plazos fijos, mejorar el intercambio de información entre desarrolladores y organismos públicos, y reforzar la escalada y coordinación entre las entidades de ciberseguridad. También propone analizar reformas del derecho penal, con sanciones por infracciones graves o un delito por no tomar medidas razonables para evitar daños de un modelo propio. Son recomendaciones en estudio, no normas vigentes.
El anuncio se produce en un momento de creciente preocupación por agentes autónomos que ejecutan acciones inesperadas en sistemas digitales. Por ahora solo fija la orientación del Gobierno y los requisitos propuestos; el texto legal detallado y las fechas de entrada en vigor siguen en preparación.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
QuantumDiamonds usa sensores de diamante para detectar fallos en chips
Parloa amplía su alianza con OpenAI y accede antes a nuevos modelos
Paribu presenta la IA Paribu Intelligence y un terminal gratuito

Meta presenta Muse Ember, su modelo de IA más pequeño para agentes
Más en: IA
Ver todas →
OpenAI lanza Businesses: las empresas podrán gestionar su perfil en ChatGPT
OmniOps lanza Bunyan Inference Hub para ejecutar IA en Arabia Saudí
MBZUAI lanza PAN 2, un modelo de código abierto que simula el mundo