Synology schließt 27 DSM-Lücken, eine davon kritisch (9,8)
Synology hat am 10. November 27 DSM-Schwachstellen behoben. Zwei erlauben das Schreiben von Dateien aus der Ferne ohne Passwort, die schwerste erreicht 9,8 von 10.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Synology hat 27 Sicherheitslücken in DSM geschlossen, dem Betriebssystem seiner NAS-Geräte. Zwei davon erlauben es Angreifern, aus der Ferne Dateien zu schreiben, ohne ein Passwort zu kennen. Der Sicherheitshinweis mit der Kennung Synology-SA-26:19 erschien am Dienstag, 10. November, um 10:06 Uhr Pariser Zeit.
Die gravierendste Lücke, CVE-2026-76954, steckt in der Auth API, dem DSM-Modul für die Benutzeranmeldung. Es handelt sich um eine SQL-Injection: Dabei werden Befehle in ein Eingabefeld eingeschleust, die die Datenbank des Systems ausführt. Synology bewertet sie auf der CVSS-Skala mit 9,8 von 10, also als „kritisch“. Sie erfordert weder Zugangsdaten noch eine Handlung des Opfers und erlaubt das Lesen oder Schreiben beliebiger Dateien oder sogar den Absturz des NAS.
Die zweite Lücke, CVE-2026-85101, betrifft rsync, den Dienst zum Synchronisieren und Sichern von Dateien zwischen zwei Geräten. Sie umgeht die Authentifizierung über einen Umweg und erlaubt das Schreiben beliebiger Dateien, aber nur das Lesen einiger. Synology stuft sie mit 8,6 von 10 als „wichtig“ ein.
Alle aktuellen DSM-Zweige betroffen
Der Hinweis nennt keine Modelle, sondern DSM-Versionen: 7.4, 7.3, 7.2.2 und 7.2.1. Jedes Synology-NAS mit einer dieser Versionen ohne den neuesten Patch ist gefährdet. Laut Synology gibt es keine Umgehungslösung, nur das Update schützt. Angriffe, die diese Lücken ausnutzen, meldet das Unternehmen bislang nicht.
Es ist bereits die zweite Warnung dieser Stufe innerhalb von zwei Monaten: Am 18. September hatte Synology zwei weitere DSM-Lücken mit 9,8 behoben, die ebenfalls Lese- und Schreibzugriff aus der Ferne ermöglichten.
So aktualisieren Sie
Öffnen Sie DSM, dann die Systemsteuerung und den Bereich „Update und Wiederherstellung“. Dort sehen Sie die installierte Version und können das Update starten. Mindestens nötig sind:
- DSM 7.4: 7.4.1-90080-1 oder neuer
- DSM 7.3: 7.3.2-86009-5 oder neuer
- DSM 7.2.2: 7.2.2-72806-10 oder neuer
- DSM 7.2.1: 7.2.1-69057-13 oder neuer
Wer nicht sofort aktualisieren kann, sollte den Zugriff auf das NAS aus dem Internet vorerst sperren.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
AMD Zen 6: 12-Kern-CCX und 48 MB L3 als Basis für künftige Ryzen
Windows Auto SR: Microsoft beendet Preview auf ROG Xbox Ally
Windows 11: Auto SR bringt KI-Upscaling mit bis zu 120 FPS
IBM Nighthawk r3: Quantenchip mit 520 Qubits für 2027 angekündigt
Mehr aus: Sicherheit
Alle anzeigen →
Ray-Ban Meta gehackt: Forscherin umgeht auch Metas Patch
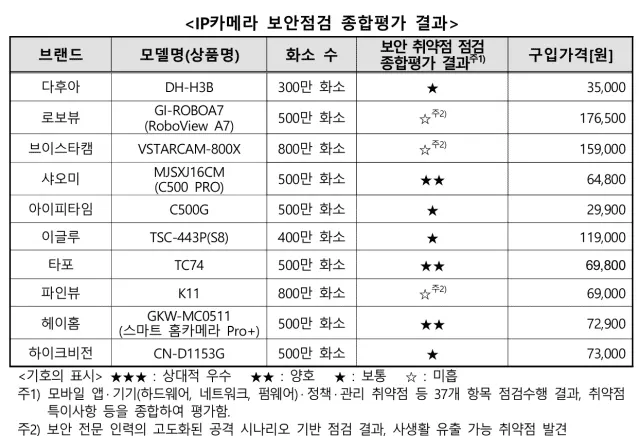
KISA prüft 10 IP-Kameras: Drei ohne ausreichende Nutzer-Authentifizierung
Japan prüft Website-Sperren: Arbeitsgruppe nach Cyberangriffen
