PHP2Shell: BSI warnt vor kritischen PHP-Lücken, Updates nötig
Zwei PHP-Sicherheitslücken namens PHP2Shell mit CVSS 9,2 haben weltweit Websites vom Netz gehen lassen. Das BSI gibt Warnstufe Orange aus und fordert sofortige Updates.
Zwei kritische Schwachstellen in der Skriptsprache PHP, zusammengefasst als „PHP2Shell“, haben am Mittwoch weltweit zahlreiche Websites vorsorglich vom Netz gehen lassen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) gab eine Cybersicherheitswarnung der zweithöchsten Stufe „3 / Orange“ heraus und riet Betreibern, betroffene Webserver im Zweifel vorübergehend vom Internet zu trennen.
Die Lücken tragen die Kennungen CVE-2026-109618 und CVE-2026-109619 und erreichen auf der CVSS-Skala jeweils 9,2 Punkte. Regierungsstellen in Finnland und den Niederlanden, Teile der BBC sowie deutsche Kommunen, Krankenhäuser und Universitäten schalteten ihre Angebote zeitweise ab.
Warum die Lücke so weit reicht
Laut dem Sicherheitsunternehmen Wiz läuft rund 70 Prozent aller Websites auf PHP, was sich allerdings nicht unabhängig prüfen lässt. Da der Fehler in der Laufzeitumgebung selbst steckt, sind WordPress, Drupal, Joomla, Typo3, Magento, Nextcloud oder Mediawiki auch bei fehlerfreiem eigenem Code verwundbar.
Wiz beschreibt vier verwandte Speichersicherheitslücken, die bis PHP 5.4 zurückreichen. Provozieren Angreifer per manipulierter Anfrage einen Speicherüberlauf, bricht PHP ab und gibt Speicher frei, löscht interne Verweise aber nicht vollständig. Die nächste Anfrage im selben Arbeitsprozess greift dann auf Speicher mit eingeschleustem Code zu („Use-After-Free“). Ohne Anmeldung lässt sich so Schadcode ausführen oder, ähnlich wie bei Heartbleed, Passwörter, API-Schlüssel und Sitzungsdaten auslesen.
Die PHP Foundation räumt ein, dass einen der Fehler bereits 2024 eine Prüfung von Quarkslab im Auftrag der Sovereign Tech Agency aufgedeckt hatte; er blieb mangels Einigung und bekanntem Angriffspfad unbehoben. Am 11. August 2026 zeigten Calif und OpenAI mit GPT-5.6 Sol einen praktischen Angriff. Wiz stieß acht Tage später unabhängig auf dieselbe Fehlerfamilie und nutzte zusätzlich eine Vorabversion von Gemini 4 Argon von Google Deepmind. Was früher Monate Handarbeit kostete, gelingt mit Sprachmodellen in Stunden.
Was Administratoren jetzt tun müssen
PHP veröffentlichte die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 sowie Rückportierungen für die abgelaufenen Zweige 7.4, 8.0 und 8.1. Am stärksten gefährdet ist Apache mit mod_php. Web Application Firewalls etwa von Cloudflare bieten keinen vollständigen Schutz, Docker-Container müssen neu gebaut werden.
Als Übergangslösung nennen die Entwickler session.upload_progress.enabled=0 und memory_limit=-1. Serverprotokolle sollten auf gehäufte HTTP-500-Fehler und ungewöhnlich große PHPSESSID-Cookies geprüft werden. Das niederländische NCSC-NL führt eine Liste betroffener Drittprodukte wie Pfsense und Opnsense.
Apps, die sich lohnen
 SUMO: das Zahlenrätsel
Tippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
 Dialo: Sprachen lernen durch Sprechen
Sprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
 ediviewer: EDI-Dateien wie Dokumente lesen
EDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →
JASPER: ESA fördert Warnsystem für GPS-Spoofing im Cockpit
Iron Warriors: Polnische Studenten schaffen 837 km mit einem Liter
Space HPC: ESA nimmt ersten eigenen Supercomputer in Betrieb
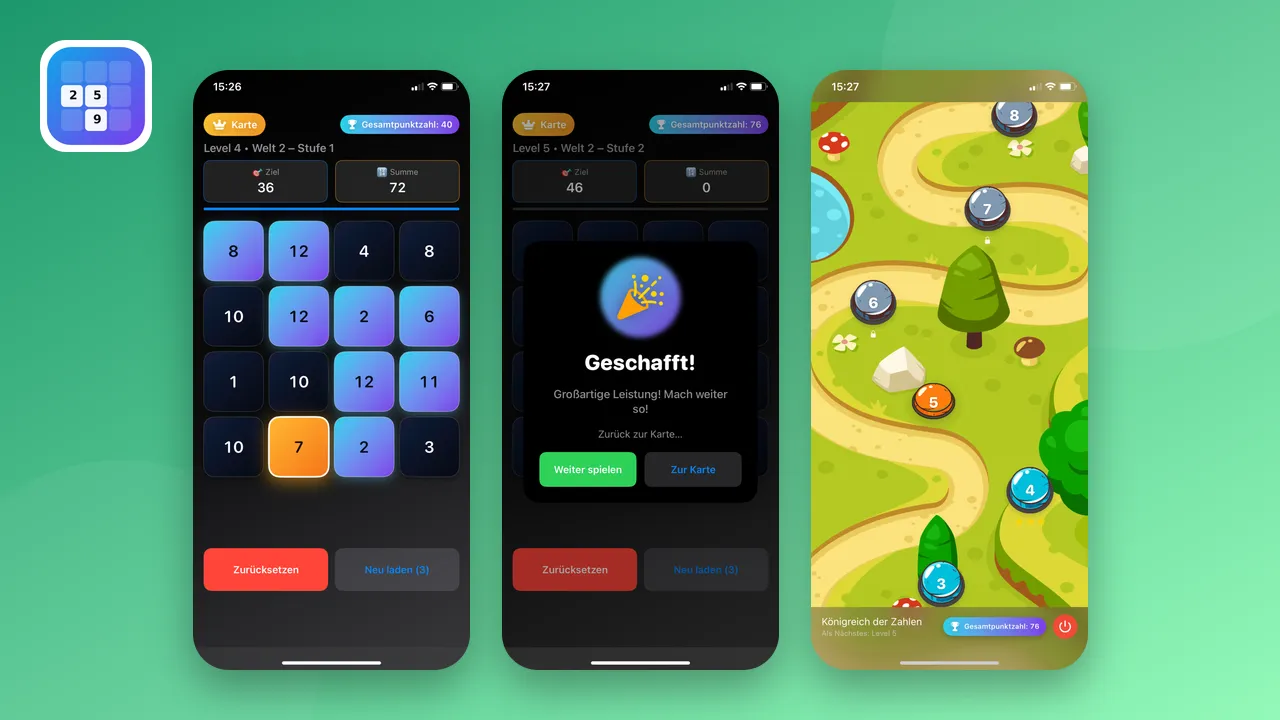
SUMO: Kostenloses Zahlenrätsel für iOS und Android trainiert den Kopf
Mehr aus: Sicherheit
Alle anzeigen →
Alibabas Qwen3.8-Flash-Next soll Daten nach Peking gesendet haben
SMS of Death: Android-Lücke legt Handy mit einer SMS lahm

CrowdStrike: Vier Hackergruppen greifen mit Claude Code an
