Japan beschließt Cybersicherheits-Notpaket mit 10 Mrd. Yen
Japans Regierung hat ein Notpaket zur Cybersicherheit beschlossen und stellt dafür 10 Milliarden Yen aus der Reserve bereit. Es ruht auf vier Säulen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Japans Regierung hat ein „Notpaket für Cybersicherheit“ beschlossen und stellt dafür 10 Milliarden Yen aus der Haushaltsreserve bereit. Anlass sind anhaltende Cyberangriffe und Datenlecks. Das Kabinett billigte die Mittel am 6. November; weitere Finanzmaßnahmen werden geprüft.
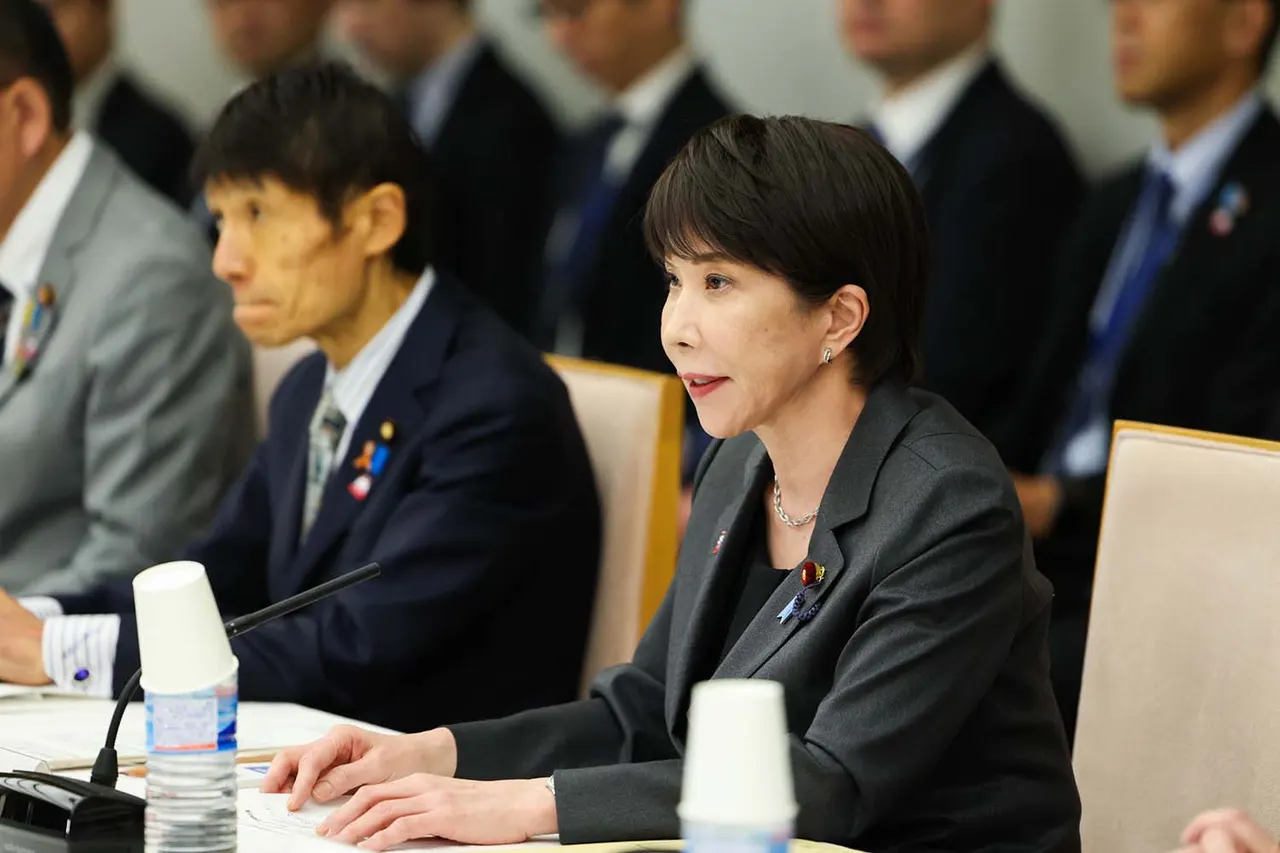
Ministerpräsidentin Sanae Takaichi rief zu Beginn einer Sitzung der zuständigen Minister dazu auf, die Abwehrfähigkeit des ganzen Landes mit voller Kraft zu stärken. Sie kündigte zudem eine Änderung des Gesetzes zur Stärkung der Cyberabwehr an und beauftragte Cybersicherheitsminister Toshiharu Furukawa mit der Prüfung.
Vier Säulen
Das Paket verweist auf viele Fälle, in denen Organisationen oder Auftragnehmer Grundlagen vernachlässigten: ungepatchte bekannte Schwachstellen, fehlerhaft konfigurierte Websites und mangelnde Sicherheit bei der Anwendungsentwicklung. KI ermögliche es Angreifern inzwischen, solche Lücken schnell und in großem Umfang auszunutzen. Die vier Säulen sind konsequente Basismaßnahmen unter Einsatz von KI, bessere Informationsgewinnung und Ermittlung, strategische Reaktion auf Angriffe sowie mehr Hilfe für Betroffene.
Konkret sollen Schwachstellentests der Regierungssysteme vorgezogen und Kommunen bei KI-gestützten Schwachstellenscans unterstützt werden. Das Forschungsinstitut NICT, das die zuletzt problematischen „A2B“-Angriffe identifizierte, erhält mehr Analysekapazität. Die Behörde IPA will schon zu Jahresbeginn ein Pilotprojekt für ein Beobachtungsnetz gegen Angriffe auf Lieferketten starten.
Im November entsteht ein Outreach-Team, das gefährdete Organisationen aktiv kontaktiert. Ein staatlich-privates Cyber-Hilfsteam soll betroffene Firmen bei der Ersterkennung unterstützen. Betreiber kritischer Infrastruktur sollen „Threat Hunting“ betreiben; Handbücher und Erkennungswerkzeuge werden bis Jahresende bereitgestellt. Angriffsinfrastruktur soll abgeschaltet werden.
Schnellere Meldungen
Takaichi forderte, dass Informationen über Angriffe das Nationale Cyberamt binnen Stunden, spätestens am selben Tag erreichen. Außerdem soll nach dem Vorbild anderer Staaten ein System geprüft werden, mit dem das Amt verdächtigen Datenverkehr zu Unternehmen erkennen kann. Für Opfer entstehen Beratungsstellen; rund 60.000 Digitalbeauftragte werden geschult. Lieferkettenrisiken bei IT-Systemen nannte sie nicht zu übersehen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Citus zeigt Ortung von Feuerwehrleuten ohne GPS, Militär im Blick

Google Cloud erweitert CodeMender und Schutz für KI-Agenten

Operation Ghostbusters: 830.840 mutmaßliche Geisterstudenten


