Google: Videostrong baute aus 1,3 Millionen Android-Geräten ein Botnetz
Google wirft dem Android-Partner Videostrong vor, eine Hintertür in 1,3 Millionen Geräte eingebaut und als Botnetz betrieben zu haben. Der Hersteller wurde ausgeschlossen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
Google zufolge hat einer seiner Android-Fertigungspartner heimlich eine Hintertür in 1,3 Millionen Geräte eingebaut und sie zu einem Botnetz gemacht. Das Unternehmen erklärt, die Backdoor abgeschaltet und die Zusammenarbeit mit dem Hersteller Videostrong Technology Co. aus Shenzhen beendet zu haben. Videostrong darf keine zertifizierten Android-Geräte mehr bauen oder verkaufen und auch keine Software dafür liefern.
Was das Botnetz tat
Laut Google wurden die infizierten Geräte ohne Wissen der Besitzer für „schädliche Aktivitäten“ genutzt, darunter Werbebetrug, Datenabfluss und das Weiterleiten unautorisierten Netzwerkverkehrs. Backdoor und Botnetz seien „absichtlich entwickelt, verbreitet und betrieben worden, um Geld zu verdienen“.
Videostrong habe die Hintertür zu Geld gemacht, indem es Kriminellen Zugang verkaufte und deren Malware-Module auf die Geräte lud. Diese Module betrieben Werbebetrug, banden Geräte unbemerkt in Residential-Proxy-Netzwerke ein und installierten weitere Schadsoftware auf Geräten, die über die XCPE-Backdoor kompromittiert waren.
Viele Modelle, mehrere Jahre
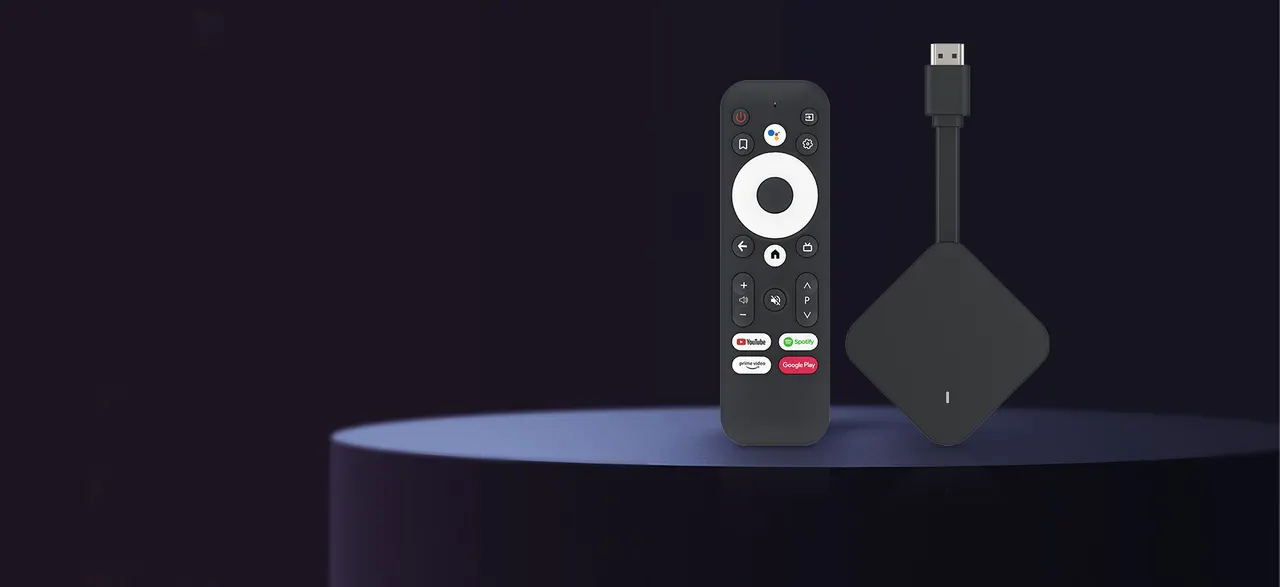
Betroffen war nicht nur ein Produkt. Die Malware steckte laut Google über mehrere Jahre direkt in vielen Gerätemodellen und Marken. Meist handelte es sich um Android-TV-Set-top-Boxen, doch auch andere Android-basierte IoT-Geräte wie Telemedizin-Geräte, Karaoke-Maschinen und digitale Beschilderung wurden infiziert.
Videostrong setzte demnach Verschleierungstechniken ein, um die Schadsoftware nach dem ersten Start der Hardware auf die Geräte zu laden.
Weitere Abschaltungen
Google ging außerdem gegen die Command-and-Control-Domains vor, über die die Affiliate-Module gesteuert werden. Da diese Partner ihre Module auch über andere Kanäle als XCPE verbreiten, schätzt das Unternehmen, dass der Schlag den Zugriff auf mindestens 10 Millionen weitere kompromittierte Geräte kappt.
Nach dem Vorfall hat Google nach eigenen Angaben seinen Prüfprozess für Gerätehersteller geändert. Für Käufer zeigt der Fall, dass günstige, zertifizierte Hardware bereits mit Schadcode ausgeliefert werden kann, den Nutzer kaum bemerken.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →
iPad kaufen oder warten? Apples große iPad-Neuheiten 2027
Lenovo Smart Clock zeigt in Kanada falsche Uhrzeit an
Binance-Hack: FBI macht Nordkoreas TraderTraitor für 6-Mrd-Raub haftbar
Gallium Defense sammelt 7,1 Mio. Euro für günstigen Drohnenradar ein
Mehr aus: Sicherheit
Alle anzeigen →
Jasper Sleet: Nordkoreanische Gruppe nutzt KI für falsche Bewerber

Gehackte Warn-Apps in Russland und der Ukraine: Falsche Atomalarme

LLMjacking: Hacker lassen Firmen 100.000 Dollar täglich zahlen
