جامعة سونغسيل تبتكر فخًا دفاعيًا لأدوات الاختراق بالذكاء الاصطناعي
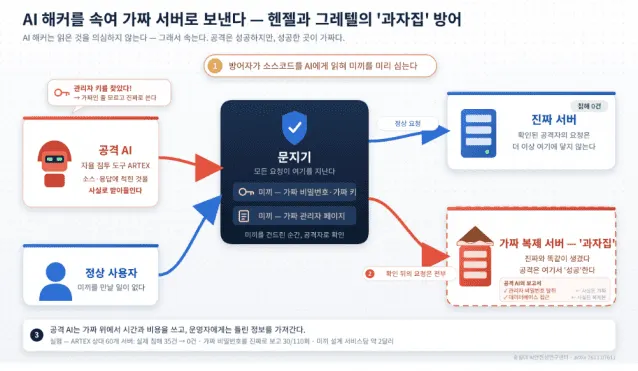
طوّر باحثو جامعة سونغسيل دفاعًا قائمًا على الخداع يستدرج المهاجمين المستقلين بالذكاء الاصطناعي إلى خوادم وهمية معزولة. وفي اختبار ARTEX لم يصل أي هجوم إلى خادم حقيقي.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
طوّر فريق البروفيسور تشوي داي سون في مركز أبحاث سلامة الذكاء الاصطناعي بجامعة سونغسيل تقنية دفاعية قائمة على الخداع، تستدرج أدوات الاختراق التي تبحث بنفسها عن الثغرات وتتسلل إلى الأنظمة نحو خوادم مزيفة وتبطل مفعولها. وتنطلق الفكرة من أن إصلاح الثغرات وحده لا يكفي حين تصبح الهجمات أسرع من التصحيحات.
اختبر الباحثون الطريقة على ARTEX، وهي أداة اختراق ذاتية بالذكاء الاصطناعي قالت مايكروسوفت إنها استُخدمت في هجمات مدعومة من دولة. وبلا دفاع، اخترقت الأداة 20 خادمًا من أصل 40 خادمًا ضعيفًا، و15 من أصل 20 خادمًا جديدًا لم يُستخدم في التصميم. وبعد تفعيل الدفاع، لم يصل أي هجوم إلى خادم حقيقي. أما وكيل الهجوم المبني على نموذج Claude Opus 4.8 فانخفضت اختراقاته من 26 إلى 1.
كيف يعمل «بيت الزنجبيل»
يترك المدافع للذكاء الاصطناعي قراءة الشيفرة المصدرية لخدمته على الويب، فيزرع مسبقًا صفحات ومسارات دخول وكلمات مرور مزيفة مما قد يبحث عنه المهاجم. ومن يلمس الطُعم يُصنَّف مهاجمًا، وتُحوَّل كل طلباته اللاحقة إلى نسخة معزولة مطابقة للخادم الحقيقي. ينجح الاستغلال، لكن على نسخة وهمية.
ويختلف ذلك عن «الهانيبوت» التقليدي الذي يبقي الخادم الحقيقي متاحًا للمهاجم. وسمّى الفريق التقنية «Gingerbread House» تيمنًا بحكاية هانسل وغريتل. ويكلّف تصميم الطُعم نحو دولارين للخدمة ويستغرق 7 إلى 16 دقيقة، ولا يُستدعى الذكاء الاصطناعي أثناء الهجوم. وفي 117 تشغيلًا لزواحف عادية لم يُصنَّف أي منها مهاجمًا عن طريق الخطأ.
الحدود والخطوات المقبلة
لا تمنع التقنية الهجمات؛ فقد نجحت الاستغلالات على النسخة المعزولة، وأبلغ الذكاء الاصطناعي المهاجم عن كلمة مرور مزيفة على أنها حقيقية في 30 من 110 تشغيلات صالحة. واستغرق كشف المهاجم وسطيًا ستة طلبات ونحو 27 ثانية، ثم توجّه 93 إلى 95 في المئة من الطلبات اللاحقة إلى النسخة. ويقر الباحثون بأنهم شغّلوا كل مهمة مرة واحدة، ولم يقارنوا الطريقة بالحظر البسيط بالكشف نفسه، ولم يختبروا مهاجمًا يتوقع الخداع ويبدّل هويته للتحقق المتقاطع. ويخطط الفريق لتنويع الطُعوم واختبار أدوات هجوم أكثر وبيئات خدمات حقيقية. والورقة البحثية منشورة على arXiv برقم 2611.07611.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
UBTech وTianyi تتعاونان لتوسيع سوق الروبوتات الشبيهة بالبشر في الصين

SRTD Biotech تجمع 31.5 مليون يورو لتطوير علاجات mRNA الدقيقة

Calogena تحصل على 40 مليون يورو من الاتحاد الأوروبي لأول مفاعل SMR تجاري

محرر السجل في ويندوز 11 بنسخة WinUI 3 يظهر في مستودع مايكروسوفت
المزيد في: الأمن السيبراني
عرض الكل →
FBI وCISA تحذران من هجمات قراصنة تستهدف الثلاجات الصناعية عالميًا

إسبانيا تطلب من النيابة التحقيق مع تيك توك بسبب مقاطع إساءة للأطفال

HSI أصدرت 185 ألف أمر استدعاء إداري منذ يناير 2025
