FBI وCISA تحذران من هجمات قراصنة تستهدف الثلاجات الصناعية عالميًا
حذّرت FBI وCISA من اختراق وحدات التحكم في أنظمة التبريد بالمتاجر والمستودعات والقطاع الصحي ورفع حرارتها لإتلاف الأغذية والأدوية.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أصدرت مكتب التحقيقات الفيدرالي (FBI) ووكالة الأمن السيبراني الأمريكية (CISA) في 5 نوفمبر 2026 تحذيرًا مشتركًا من هجمات إلكترونية تستهدف أنظمة التبريد. وانضمت إلى التحذير وزارات الصحة والزراعة والنقل الأمريكية. وقال بريت ليذرمان، مدير العمليات في قسم الأمن السيبراني بالمكتب، إن أنظمة التبريد «مستهدفة في قطاعات البنية التحتية الحيوية حول العالم».
وأوضح ليذرمان أن أنظمة التبريد الصناعي ومراقبة سلسلة التبريد تحمي الأغذية والأدوية وسائر المنتجات الحساسة للحرارة، ما يجعلها هدفًا جذابًا للجهات الخبيثة.
كيف تُنفَّذ الهجمات
وبحسب السلطات الأمريكية، يستهدف المخترقون منظّمات الحرارة ووحدات التحكم في ثلاجات المتاجر الكبرى والمستودعات المبردة. ويستغلون ثغرات في أجهزة قديمة يمكن لأي شخص الوصول إليها غالبًا عبر الإنترنت. وبعد السيطرة عليها، يستطيعون إجبار الثلاجات على التسخين أو بدء عملية إذابة الصقيع، فترتفع حرارة محتوياتها.
وإلى جانب خسارة المخزون، تشير السلطات إلى التآكل المبكر للمعدات وخطر الحريق وتهديد صحة المستهلكين. كما يمكن للمهاجمين إخفاء درجة الحرارة الفعلية عن المسؤولين، ما يفتح الباب أمام بيع منتجات فاسدة وحدوث تسمم غذائي. وقال كريس بوتيرا، القائم بأعمال نائب مدير الأمن السيبراني في CISA، إن أي جهة تعتمد على أنظمة التبريد والمراقبة يجب أن تفترض أنها قد تكون هدفًا.
موجة أوروبية وتوصيات
جاء التحذير بعد موجة هجمات طالت ثلاجات المتاجر الأوروبية، وخصوصًا الفرنسية. ففي الشهر الماضي، ارتفعت حرارة ثلاجات مئات المتاجر الفرنسية إلى 50 درجة مئوية ليلًا. وبعد أسابيع، طالت هجمات مشابهة دولًا أوروبية أخرى إضافة إلى غرف التبريد التابعة لهيئة الدم الفرنسية (Établissement français du sang). وفي الولايات المتحدة، يحقق البنتاغون، وفق Reuters، في أعطال مشبوهة بالمجمّدات داخل قواعد عسكرية.
وتوصي السلطات بالتحرك «فورًا»: فصل جميع المعدات عن الإنترنت، وتغيير كلمات المرور الافتراضية، وتثبيت التحديثات، واستبدال الأجهزة القديمة التي لم تعد الشركة المصنّعة تدعمها.
وبدأت الشركات بالاستجابة. فبحسب باحثي Censys، انخفض عدد وحدات التحكم من Danfoss المكشوفة على الإنترنت من 3004 إلى 708 بين 9 أكتوبر و5 نوفمبر. لكن الآلاف ما زالت متاحة، إذ يتجاوز عدد أجهزة Danfoss المكشوفة 700 جهاز، إضافة إلى 2420 جهازًا من Dixell، وهي علامة أخرى استُهدفت بعمليات اختراق.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
محرر السجل في ويندوز 11 بنسخة WinUI 3 يظهر في مستودع مايكروسوفت

JRH ASI تموّل إنتاج أنظمة الرادار لشريك أوكراني
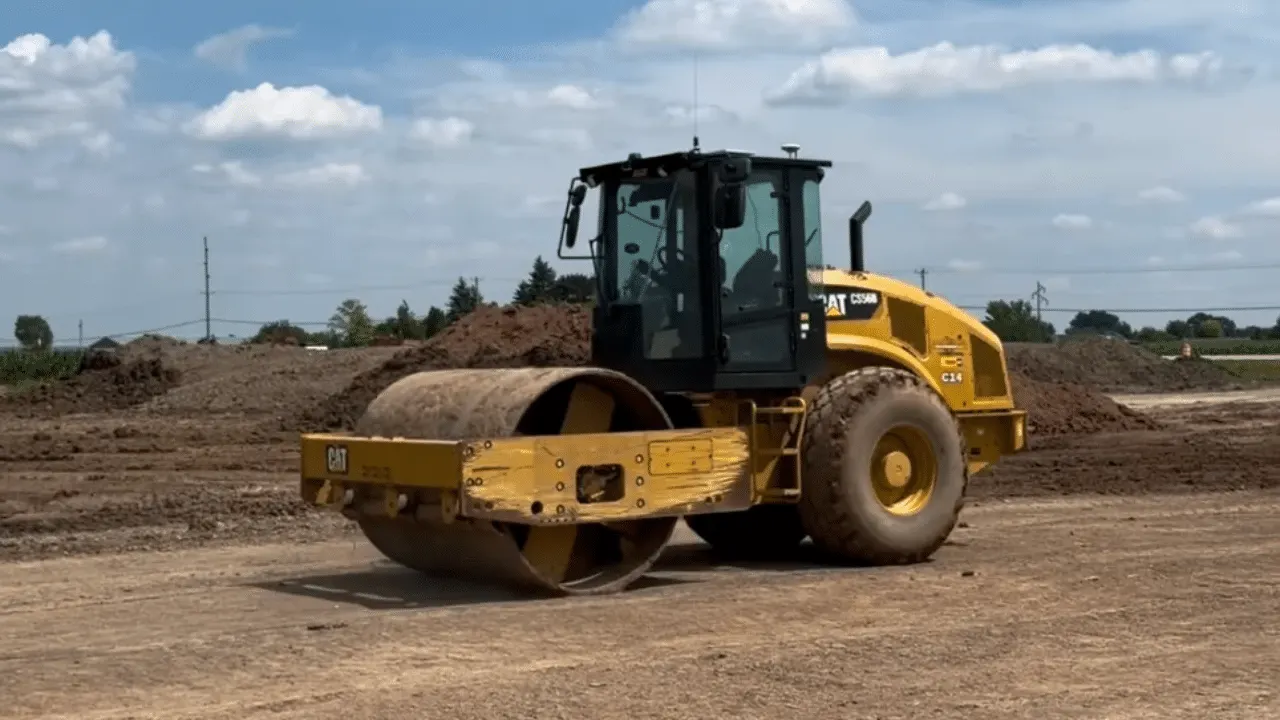
Budimex تختبر مداحل ذاتية القيادة مع تفاقم نقص العمالة في بولندا
Android Auto تنهي دعم الهواتف العاملة بنظام Android 9 و10
المزيد في: الأمن السيبراني
عرض الكل →
إسبانيا تطلب من النيابة التحقيق مع تيك توك بسبب مقاطع إساءة للأطفال

HSI أصدرت 185 ألف أمر استدعاء إداري منذ يناير 2025

راكسل توقف بعض خدماتها بعد وصول غير مصرح به إلى بيانات الطباعة