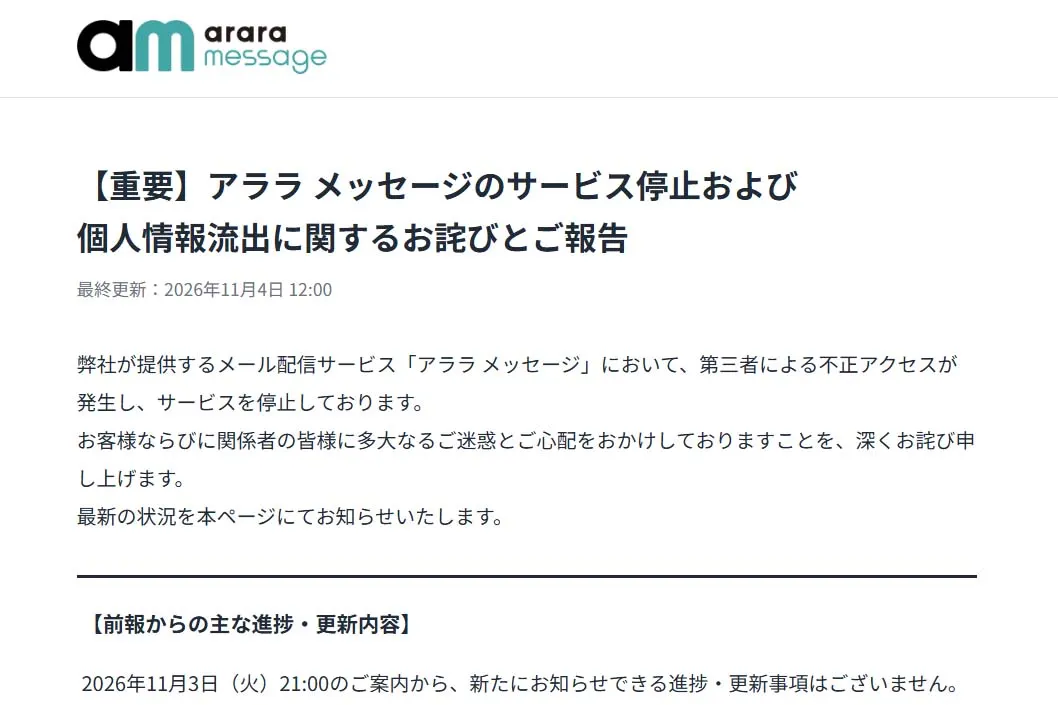
اختراق Arara Message يكشف نحو 77 مليون عنوان بريد إلكتروني
علّقت شركة Arara اليابانية خدمة Arara Message بعد وصول غير مصرح به أدى إلى تسريب نحو 77 مليون عنوان بريد إلكتروني، إضافة إلى بيانات أعضاء لدى بعض الشركات العميلة.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أعلنت شركة Arara اليابانية لخدمات البريد الإلكتروني، في 2 نوفمبر، تعرض خدمة Arara Message لوصول غير مصرح به من طرف ثالث، وأنها علّقت الخدمة. وبحسب التحقيق حتى 2 نوفمبر، جرى تسريب نحو 77 مليون عنوان بريد إلكتروني.
رصدت الشركة الاختراق في 28 أكتوبر وأوقفت الخدمة في 31 أكتوبر. ومع تقدم التحقيق اتسع نطاق الخوادم المتأثرة، وتبيّن أن بيانات أعضاء تخص شركات متعاقدة خرجت أيضاً إلى الخارج. وتوضح Arara أن الرقم قد يتضمن عناوين مكررة، لذلك لا يعكس العدد النهائي للمستخدمين.
بيانات شخصية لدى 61 شركة
لا يقتصر التسريب على عناوين البريد. ففي 61 شركة متعاقدة سُرّبت مع العناوين بيانات إضافية بلغ مجموعها 3,386,187 سجلاً. وتختلف هذه البيانات بحسب الشركة، وتشمل الاسم والجنس وتاريخ الميلاد ورقم الهاتف ورقم العضوية والعنوان.
كما استُغلت الخدمة في إرسال رسائل مشبوهة. فبين 28 و30 أكتوبر أُرسل ما يصل إلى نحو 7.13 مليون رسالة من بيئتين وعنوانين. وكان المرسل news@arara.com، وجاءت عناوين الرسائل بصيغ يابانية مثل «طلب تأكيد محتوى الاستخدام» و«طلب تأكيد كشف الاستخدام». ولم يكن المستلمون من مستخدمي خدمة Arara، بل عناوين أدخلها المهاجمون من الخارج.
إعلانات من الشركات العميلة
أعلنت شركات كانت تستخدم Arara Message بدورها عن تسريب بياناتها. ففي مجموعة Bic Camera (بيك كاميرا وكوجيما وسوفماب) بلغ إجمالي السجلات المتأثرة 14.9 مليون، وفي Asoview نحو 15.82 مليون.
والخطر الرئيسي على المستخدمين هو رسائل التصيّد المنتحلة لعلامات معروفة، ما يستدعي الحذر من أي طلب «لتأكيد» بيانات الحساب أو الفواتير.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
مراكز البيانات تلجأ إلى محركات نفاثة محوّلة لتشغيل الذكاء الاصطناعي
الصين تكشف خطة الهبوط المأهول على القمر قبل 2030
Revolut وVinted وDoctolib: لمن تذهب أموال الصفقات الثانوية؟