Soongsil Üniversitesi'nden yapay zekâ hackerlarına yem savunması
Soongsil Üniversitesi araştırmacıları, otonom yapay zekâ saldırganlarını izole sahte sunuculara çeken bir aldatma savunması geliştirdi. ARTEX testinde hiçbir saldırı gerçek sunucuya ulaşamadı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Soongsil Üniversitesi Yapay Zekâ Güvenliği Araştırma Merkezi'nden Prof. Choi Dae-sun'un ekibi, kendi başına açık arayıp sızan yapay zekâ hack araçlarını sahte sunuculara çekerek etkisiz hâle getiren bir aldatma savunması geliştirdi. Çıkış noktası şuydu: Saldırılar yamalardan hızlı hâle geldiğinde yalnızca açıkları kapatmak yetmiyor.
Ekip yöntemi, Microsoft'un devlet destekli saldırılarda kullanıldığını açıkladığı otonom sızma aracı ARTEX üzerinde denedi. Savunma yokken ARTEX, 40 savunmasız sunucunun 20'sine ve tasarımda kullanılmayan 20 yeni sunucunun 15'ine girdi. Savunma devreye alınınca gerçek sunuculara ulaşan saldırı sayısı her iki durumda da sıfıra indi. Claude Opus 4.8 ile kurulan bir saldırı ajanında ise başarılı sızma 26'dan 1'e düştü.
“Zencefilli kurabiye ev” nasıl çalışıyor
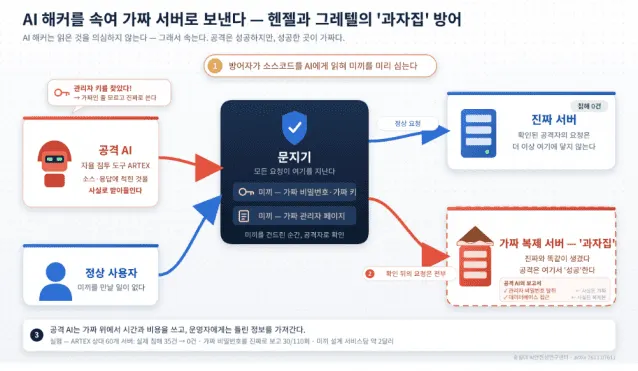
Savunmacı, web hizmetinin kaynak kodunu yapay zekâya okutuyor. Sistem de saldırganın arayacağı sahte sayfaları, erişim yollarını ve parolaları önceden yerleştiriyor. Yemi kurcalayan ziyaretçi saldırgan olarak işaretleniyor ve sonraki tüm istekleri gerçek sunucunun birebir kopyası olan izole bir sunucuya yönlendiriliyor. Exploit çalışıyor, ancak sahte bir yerde.
Bu, klasik honeypot'tan farklı: Honeypot saldırganı sahte hizmete çekse bile gerçek sunucu erişilebilir kalıyor. Ekip, yöntemi “Hansel ve Gretel” masalına atıfla “Gingerbread House” diye adlandırdı. Yemlerin tasarımı hizmet başına yaklaşık 2 dolara mal oluyor, 7–16 dakika sürüyor ve saldırı sırasında yapay zekâ çağrılmıyor. Normal tarayıcı botlarının 117 denemesinde hiçbiri yanlışlıkla saldırgan sayılmadı.
Sınırlar ve sonraki adımlar
Saldırılar engellenmiş değil: Exploit'ler kopya sunucuda başarılı oldu ve saldırgan yapay zekâ, 110 geçerli çalıştırmanın 30'unda sahte parolayı gerçek diye raporladı. Saldırganın belirlenmesi medyan olarak 6 istek ve yaklaşık 27 saniye sürdü; sonraki isteklerin %93–95'i kopyaya gitti. Araştırmacılar her görevi yalnızca bir kez çalıştırdıklarını, yöntemi aynı tespitle basit engellemeyle kıyaslamadıklarını ve aldatmayı bekleyip kimlik değiştirerek çapraz doğrulama yapan saldırganı denemediklerini belirtiyor. Ekip yem çeşitlerini artırmayı, daha fazla saldırı aracı ve gerçek hizmet ortamlarında test yapmayı planlıyor. Makale arXiv'de 2611.07611 numarasıyla yayımlandı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
UBTech ve Tianyi, Çin'de insansı robot pazarını büyütmek için ortak oldu

SRTD Biotech, hassas mRNA ilaçları için 31,5 milyon euro topladı

Calogena, ilk ticari SMR için AB'den 40 milyon euro hibe aldı

Windows 11 Kayıt Defteri Düzenleyicisi WinUI 3 ile demo olarak geldi
Daha fazla: Güvenlik
Tümünü gör →
FBI ve CISA uyardı: Endüstriyel soğutucular dünya çapında hedefte

İspanya, TikTok'un çocuk istismarı videoları için savcılığa başvurdu

HSI, Ocak 2025'ten bu yana 185 bin idari celp gönderdi
