Progress WS_FTP'de kritik açıklar sistemi riske atıyor
Progress, WS_FTP'de sistemlerin ele geçirilmesine yol açabilecek birkaç kritik açığı duyurdu. Yöneticilerin güncellemeleri vakit kaybetmeden kurması öneriliyor.
Progress, dosya aktarım yazılımı WS_FTP'de birkaç kritik güvenlik açığı bulunduğunu duyurdu. Açıklara göre saldırganlar, bu yazılımı çalıştıran sistemleri ele geçirebilir.
Yöneticiler ne yapmalı
Öneri net: WS_FTP kullanan sistem yöneticileri mevcut güncellemeleri mümkün olan en kısa sürede kurmalı. Dosya aktarım sunucularındaki kritik açıklarda gecikme, savunmasız sunucuların saldırıda kullanılma riskini artırıyor.
Elimizdeki bilgilerden kaç açığın bildirildiği ya da hangi sürümlerin etkilendiği anlaşılmıyor; ayrıntılar için üreticinin resmî güvenlik bültenlerine bakmak gerekiyor. Açıkların halihazırda saldırılarda istismar edilip edilmediğine dair doğrulanmış bir bilgi de bulunmuyor.
Neden önemli
WS_FTP kurumsal ortamlarda dosya alışverişi için kullanılıyor. Böyle bir sunucunun ele geçirilmesi, hassas verilere ve ağdaki diğer sistemlere giden yolu açabilir. BT ekiplerinin altyapılarındaki WS_FTP kurulumlarını belirleyip yamaları gecikmeden uygulaması gerekiyor.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →
Ford Privacy Promise: Ford sürüş verilerini satmayacak
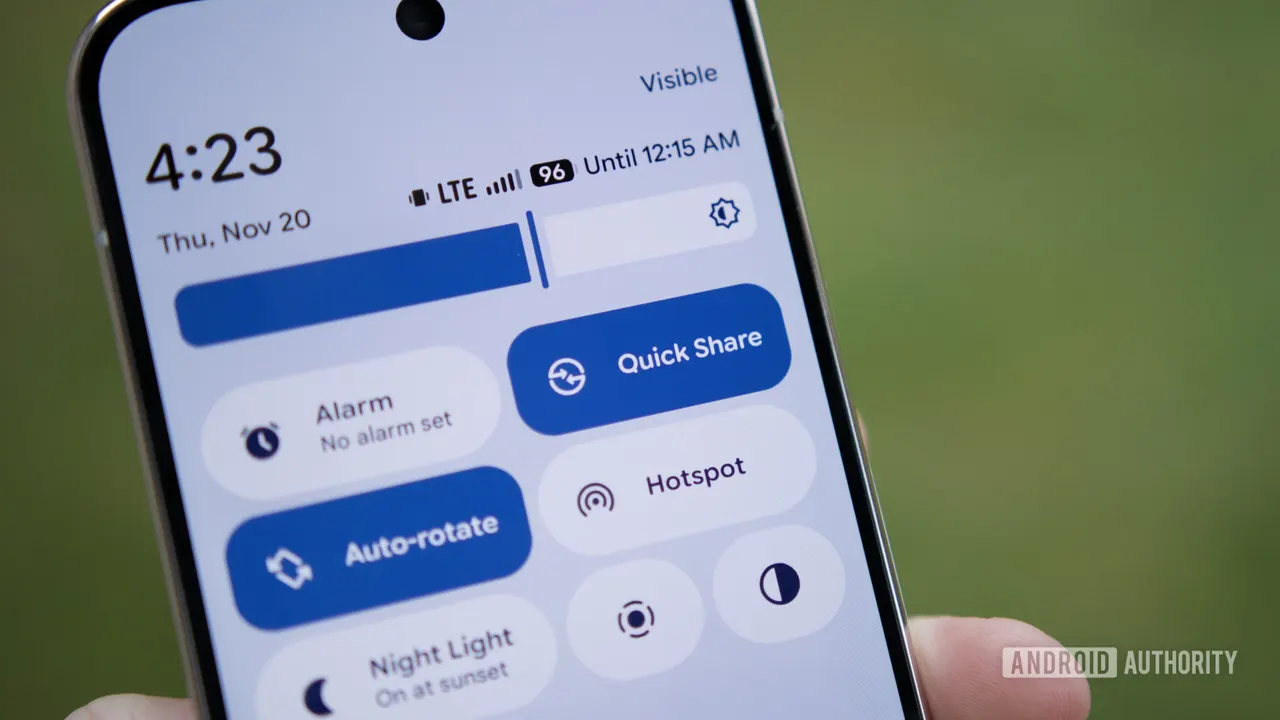
Quick Share, Android'den Windows'a otomatik fotoğraf yedeği getiriyor
AB'li Bilinmeyen Kuruluş 106 Milyon Dolarlık Kripto Çaldırdı
Apple J595 ev robotu 2027'de 1000 dolar veya üzeri fiyatla gelebilir
Daha fazla: Güvenlik
Tümünü gör →
Güney Kore Devlet Başkanı Uçağında 168 Kişinin Verisi Sızdı
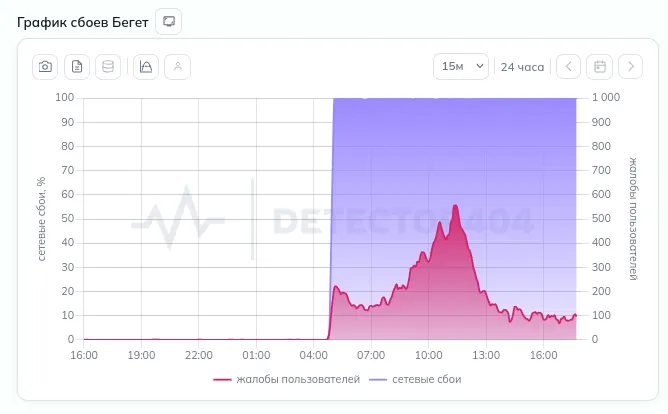
Beget, hosting altyapısına yönelik siber saldırı sonrası mücbir sebep ilan etti
Leakers$ Mısır, Malezya ve Brezilya'da LED reklam panolarını hackledi