Süpermarket buzdolaplarına siber saldırı: Belçika, İsveç, Lüksemburg
1-2 Kasım gecesi saldırganlar onlarca Belçika süpermarketinin soğutma sistemlerinde defrost modunu devreye soktu. Yöntem Fransa'daki Ekim saldırısını andırıyor.
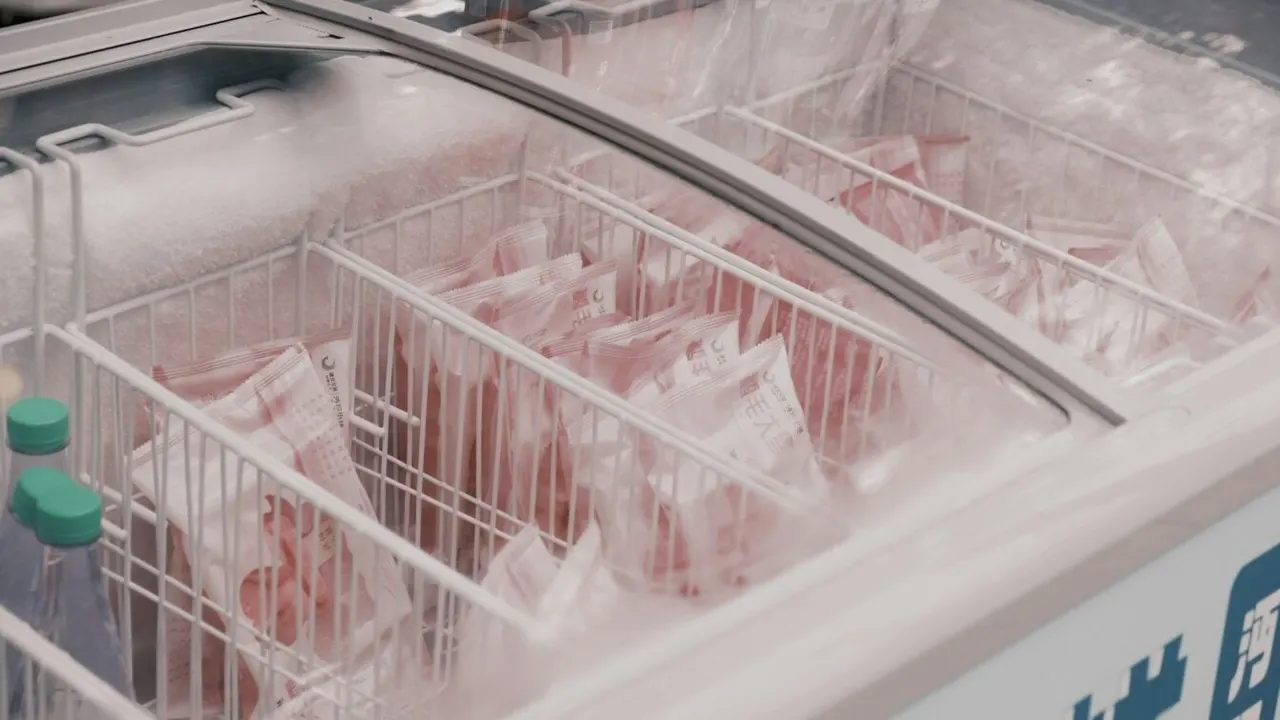
1 Kasım Pazar gecesini 2 Kasım 2026 Pazartesi'ye bağlayan saatlerde siber saldırganlar, Belçika'daki onlarca süpermarketin soğutma sistemlerini uzaktan ele geçirdi. Saldırıdan Lüksemburg ve İsveç'teki mağazalar da etkilendi. Belga ajansına göre saldırganlar sistemlerin buz çözme (defrost) modunu etkinleştirdi. Buzdolaplarında ve dondurucularda sıcaklık yükseldi, depolanan gıdalar risk altına girdi.
Bazı mağazalarda sıcaklık 15 °C'ye çıktı
Sorun fark edilince soğutma sistemleri kurulumu yapan Sabcobel, teknisyenlerini gecenin ortasında göreve çağırdı. Şirketin CEO'su Stephan Moelans, ekibin “bütün geceyi ve sabahı etkilenen sistemleri ağdan ayırarak geçirdiğini” söyledi. Sabcobel yaklaşık yirmi sistemin ele geçirildiğini kaydediyor.
Delhaize market zinciri mağaza yöneticilerini uyardı. Şirkete göre “bilişim olayı” Belçika ve Lüksemburg'daki onlarca süpermarketin buzdolabı ve dondurucularını etkiledi. Bazı mağazalarda sıcaklık 15 °C'ye kadar çıktı; yöneticilerden bir kısmı stoklarını kurtarmak için acilen frigorifik kamyon çağırdı. Carrefour mağazaları, beş Spar bayisi ve bazı Ikea mağazaları da etkilenenler arasında. Soğuk zincir kırıldığı için taze ve dondurulmuş ürünler önlem olarak çöpe atıldı.
İsveç'te ICA ve Coop benzer olaylar bildirdi. Bir İsveç mağazasında buzdolaplarının sıcaklığı 50 °C'yi aştı.
Fransa senaryosunun tekrarı
Olay, 11-12 Ekim gecesi Fransa'da yaşananları hatırlatıyor. O gece saldırganlar Intermarché, Super U ve Leclerc gibi zincirlerin yüzlerce süpermarketinde soğutma sistemlerini ele geçirmiş, sıcaklık 50 °C'ye kadar çıkmış, zararlar on milyonlarca euroyu bulmuştu. Moelans, Belçika'da “tamamen aynı mekanizmanın” kullanıldığını, yani zorla defrost yapıldığını belirtiyor; saldırganların Fransa örneğinden esinlenmiş olması muhtemel görünüyor.
Fransız siber güvenlik kurumu ANSSI, o saldırının gelişmiş bir açığa değil “temel güvenlik eksiklerine” dayandığını tespit etmişti: cihazlar doğrudan internete açıktı ve tahmini kolay, zayıf parolalarla korunuyordu. Filigran CEO'su Samuel Hassine de Fransa saldırısından saatler sonra asıl riskin yöntemin çoğaltılması olduğunu, çünkü yöntemin herkesçe bilindiğini, düşük maliyetli olduğunu ve savunmasız cihazların birkaç haftada değiştirilemeyeceğini söylemişti.
Belçikalı soğutma firmaları şimdi yeni bir olayı önlemek için açıkları kapatmaya çalışıyor. Moelans'a göre en basit çözüm, soğutucuları güvenli bir internet bağlantısı üzerinden yönetmek. Grubun Fransa'daki müşterilerinin çoğu da geçen ayki saldırının ardından bu yolu seçti.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →
Apple J595 ev robotu 2027'de 1000 dolar veya üzeri fiyatla gelebilir
Singapur merkezli Multipolitan 2 milyon dolar tohum yatırım aldı
Goldman Sachs bazı yapay zekâ kodlama araçlarını mühendislere sınırladı
Roleo, yapay zekâ kariyer ajanı için 2,9 milyon euro topladı
Daha fazla: Güvenlik
Tümünü gör →
Güney Kore Devlet Başkanı Uçağında 168 Kişinin Verisi Sızdı
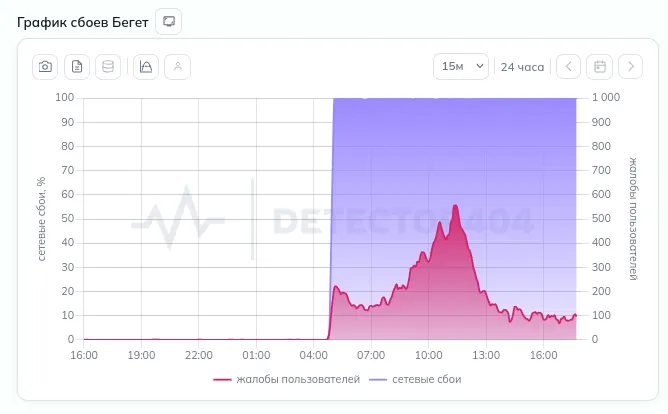
Beget, hosting altyapısına yönelik siber saldırı sonrası mücbir sebep ilan etti
Progress WS_FTP'de kritik açıklar sistemi riske atıyor