PHP2Shell: PHP'deki kritik açıklar siteleri kapattı, BSI uyardı
PHP2Shell adıyla anılan ve CVSS 9,2 alan iki kritik PHP açığı dünya genelinde siteleri çevrimdışı bıraktı. Almanya'nın BSI kurumu turuncu uyarı verip acil güncelleme istedi.
Çarşamba öğleden sonra dünya genelinde çok sayıda web sitesi önlem olarak erişime kapatıldı. Nedeni, PHP2Shell adıyla anılan iki PHP güvenlik açığı. Almanya Federal Bilgi Güvenliği Dairesi BSI, ikinci en yüksek seviye olan “3 / Orange” düzeyinde resmi bir siber güvenlik uyarısı yayımladı. Kurum, şüphe durumunda etkilenen web sunucularının geçici olarak internetten tamamen ayrılmasını öneriyor.
Açıklar CVE-2026-109618 ve CVE-2026-109619 kodlarını taşıyor ve CVSS ölçeğinde ikisi de 9,2 puan aldı. Aktarılanlara göre Finlandiya ve Hollanda'daki kamu kurumları, BBC'nin bazı bölümleri, çok sayıda Alman belediyesi, hastane ve üniversite çevrimiçi hizmetlerini geçici olarak kapattı.
Etki neden bu kadar büyük
Wiz'e göre PHP, dünyadaki sitelerin yaklaşık yüzde 70'inin sunucu tarafını oluşturuyor; ancak bu tahmin bağımsız olarak doğrulanamıyor. Hata doğrudan PHP çalışma ortamında olduğundan WordPress, Drupal, Joomla, Typo3, Magento, Nextcloud ve MediaWiki gibi sistemler, kendi kodları kusursuz olsa bile savunmasız.
Wiz, PHP 5.4'e kadar uzanan, birbiriyle ilişkili dört bellek güvenliği açığını anlatıyor. Saldırgan kasıtlı olarak bellek taşması tetiklediğinde PHP işlemi iptal edip belleği serbest bırakıyor, ancak bu alana giden iç referansları tam silmiyor. Aynı sunucu süreci sonraki isteği işlerken saldırganın yerleştirdiği koda erişiyor; bu mekanizma “use-after-free” olarak biliniyor. Oturum açmaya gerek kalmadan uzaktan zararlı kod çalıştırılabiliyor veya Heartbleed benzeri biçimde parolalar, API anahtarları ve oturum verileri bellekten okunabiliyor.
Açıklar nasıl bulundu
Hatalardan birinin ilk belirtileri 2024'te, Sovereign Tech Agency adına Quarkslab'in yaptığı denetimde fark edilmiş; ancak ekipte uzlaşma olmadığı ve bilinen bir saldırı yolu bulunmadığı için düzeltilmemişti. Teorik hatanın pratik saldırıya dönüşebileceğini 11 Ağustos 2026'da Calif ve OpenAI, GPT-5.6 Sol modeliyle gösterdi. Wiz sekiz gün sonra aynı hata ailesini bağımsız olarak buldu ve henüz yayımlanmamış bir Gemini 4 Argon sürümünü de kullandı. Eskiden aylar süren zincirleme işlem artık saatlere sığıyor; bu durum hem savunanlara hem saldırganlara yarıyor.
Yöneticiler ne yapmalı
PHP ekibi düzeltilmiş 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini yayımladı; desteği biten 7.4, 8.0 ve 8.1 dalları için de yamalar var. En yüksek risk, mod_php modülüyle çalışan Apache'de. Cloudflare gibi WAF çözümleri tam koruma sağlamıyor. Geçici önlem olarak session.upload_progress.enabled=0 ayarı ve memory_limit=-1 yapılandırması öneriliyor. Yöneticiler günlüklerde yoğun HTTP 500 hatalarını ve alışılmadık büyüklükte PHPSESSID çerezlerini kontrol etmeli. pfSense ve OPNsense gibi etkilenen ürünlerin listesini Hollanda NCSC-NL güncelliyor.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →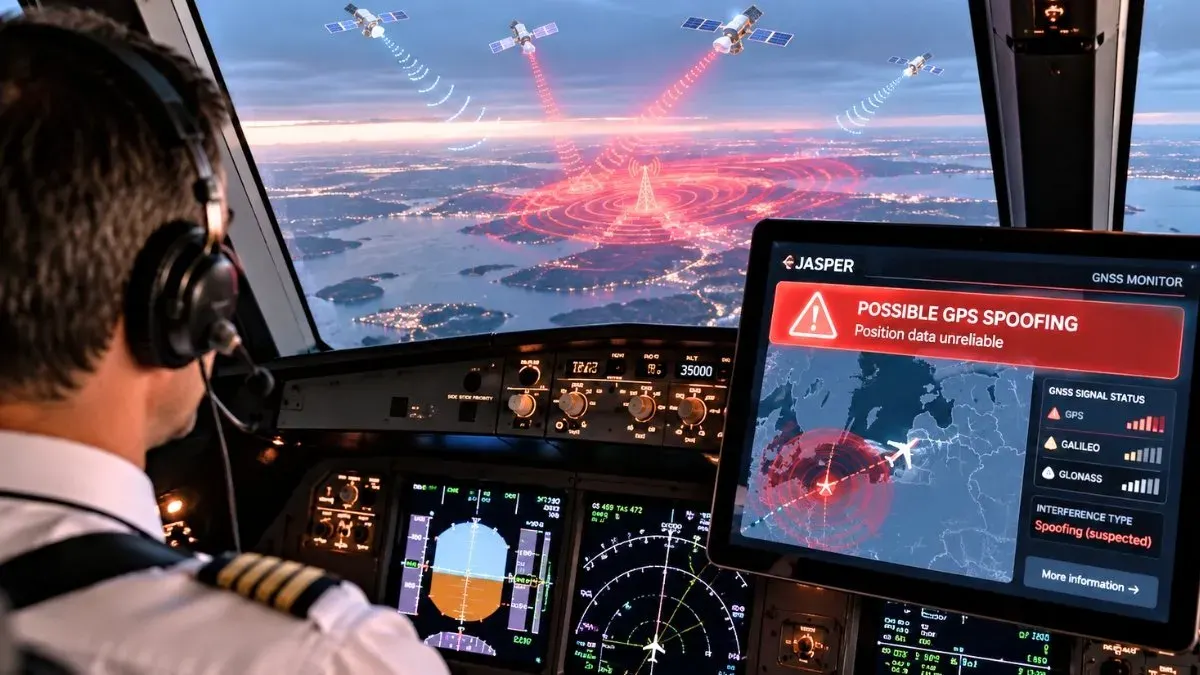
ESA destekli JASPER, pilotları GPS sahtecilik saldırılarına karşı uyaracak
Iron Warriors: Polonyalı öğrenciler 1 litreyle 837 km gitti
ESA'nın ilk süper bilgisayarı Space HPC 5 petaflops güç sunuyor
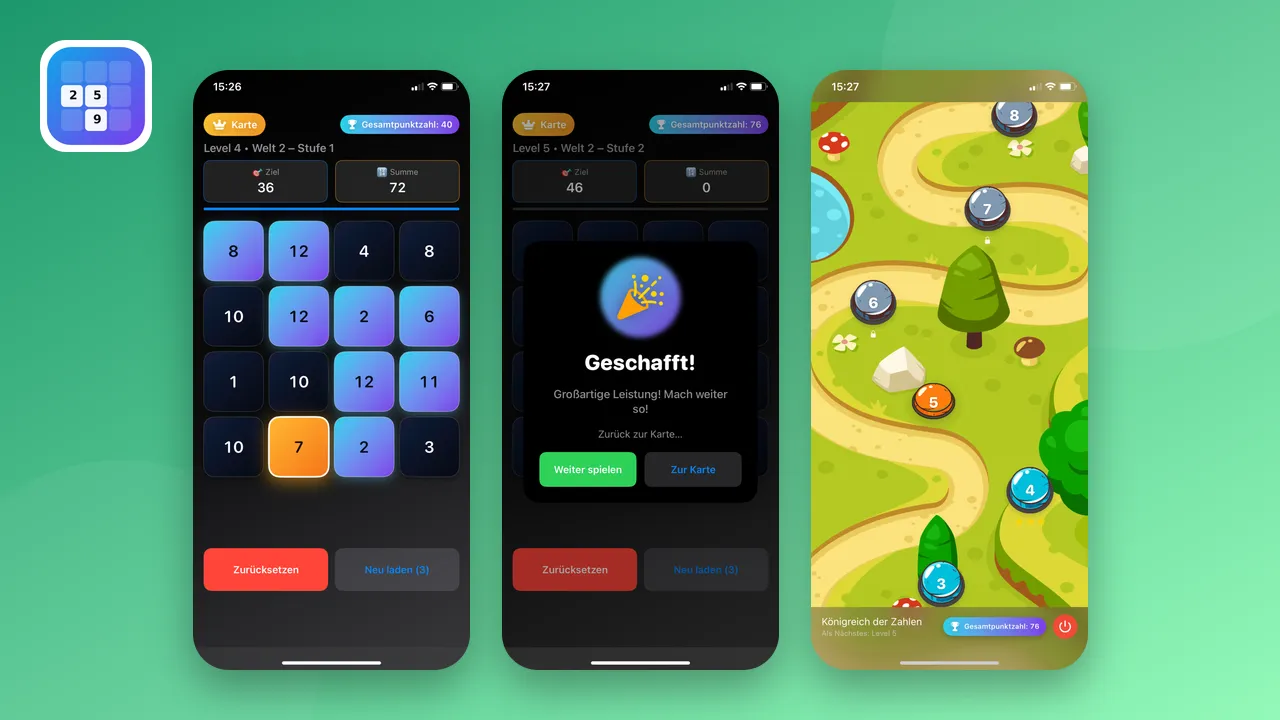
SUMO, toplama tabanlı sayı bulmacasıyla zihin egzersizini oyuna çeviriyor
Daha fazla: Güvenlik
Tümünü gör →
Cohere: Alibaba'nın Qwen3.8-Flash-Next'i Pekin'e dosya göndermek istedi
SMS of Death: Android'de tek mesajla hat hizmetini çökerten açık

CrowdStrike: Dört hacker grubu saldırıları Claude Code'a yaptırdı
