MUJI sızıntısı büyüdü: 1,09 milyon kartın tam numarası risk altında
Ryohin Keikaku, MUJI uygulamasındaki ihlalde yaklaşık 1,09 milyon MUJI Card üyesinin tam kart numarasının ve ad ile adres bilgilerinin de etkilenmiş olabileceğini açıkladı.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
MUJI markasının sahibi Japon şirket Ryohin Keikaku, 30 Ekim'de duyurduğu MUJI uygulaması yetkisiz erişim olayına ilişkin yeni bulguları 4 Kasım'da açıkladı. Şirket, başlangıçta kapsam dışı olduğu belirtilen kredi kartı bilgilerinin, ad-soyadların ve adreslerin de dışarıdan erişilmiş olabileceğini bildirdi.
MUJI Card numaraları
En kritik yeni bulgu, Credit Saison tarafından çıkarılan MUJI Card kredi kartıyla ilgili. Temmuz 2021'e kadar üye olan yaklaşık 1,09 milyon kayıtta kartın tam numarası, MUJI Card ID ve doğum tarihi yer alıyor. Bunların yaklaşık 345 bin tanesi hâlâ geçerli, geri kalanı süresi dolmuş veya iptal edilmiş kartlar. Şirket, kart üzerindeki ad, son kullanma tarihi ve güvenlik kodunun etkilenen verilere dahil olmadığını söylüyor.
Şirkete göre Temmuz 2021 öncesinde MUJI Card üyelerine özel avantaj sunmak için kart numaraları alınıyordu ve bu bilgiler sistemde kalmıştı. Credit Saison hileli kullanım izlemesini sıkılaştırdı; isteyen kullanıcılar kartlarının yeniden basılmasını talep edebiliyor.
Etkilenen kitle genişledi
İlk açıklamada en fazla yaklaşık 27,26 milyon olarak belirtilen müşteri verisinin kapsamı da büyüdü. Başlangıçta uygulama kullanıcılarının e-posta adresi, doğum tarihi ve cinsiyeti etkilenmiş görünüyordu. Sonraki incelemede uygulamayı kullanmayan çevrim içi mağaza üyelerinin de kapsamda olduğu ve üye kimliğinin de veri kalemlerine eklendiği ortaya çıktı. Yaklaşık 52 bin kayıtta ayrıca ad-soyad, adres ve telefon numarası bulunuyor.
Bunun yanında MUJI uygulamasına veya çevrim içi mağazaya kredi kartı kaydeden yaklaşık 120 kullanıcının kart bilgilerine de erişilmiş olabilir. Bu veriler kart numarasının ilk altı ve son iki hanesi ile kart üzerindeki addan oluşuyor.
Ryohin Keikaku etkilenen kişilere e-posta veya posta yoluyla ulaşacak. Kullanıcılara kart ekstrelerini kontrol etmeleri ve tanımadıkları bir ödeme görürlerse kartı çıkaran kuruma başvurmaları çağrısı yapılıyor. Şirket, şimdilik dark web'e sızma veya kötüye kullanım kaynaklı zarar tespit etmediğini belirtiyor. Uygulama ve çevrim içi mağaza normal şekilde çalışıyor; neden ve etki alanı araştırması sürüyor.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →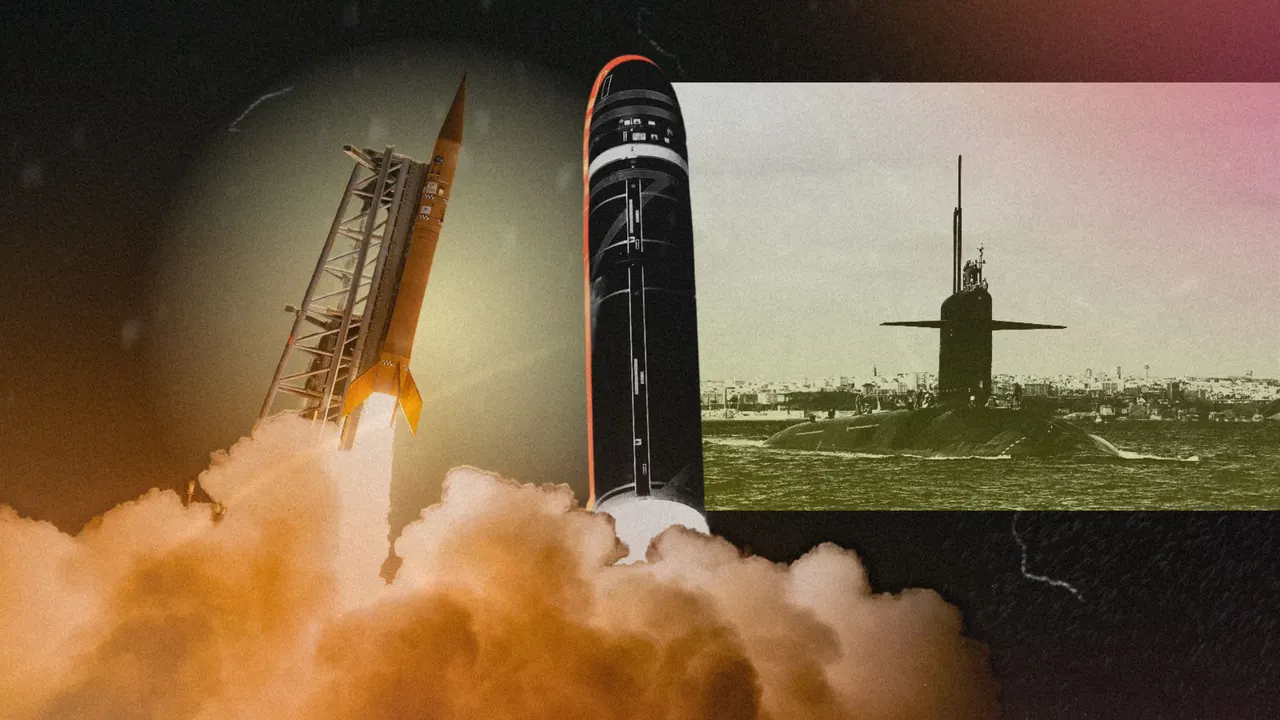
SyLEx sonda roketi, M51.4 füzesi için ilk operasyonel uçuşunu yaptı
Amazon Starlink'e yaklaşıyor: Uydu-telefon bağlantısında yeni adım

Google'dan LLMjacking uyarısı: Bir günde 100 bin dolarlık kötüye kullanım