Güney Kore'de Finans Sızıntıları: İnsan Odaklı Güvenlik Çöktü
Güney Kore'de bu sonbahar 16 finans kuruluşu ihlal edildi; saldırının yapay zekâ destekli olduğu belirtiliyor. Bir güvenlik köşe yazısı yama odaklı yaklaşımın bittiğini savunuyor.
Güney Kore'de bu sonbahar bankalar, tasarruf bankaları, finansman şirketleri, aracı kurumlar ve kripto borsaları art arda siber saldırıya uğradı. Finans otoritesinin Ekim ortasına kadar tespit ettiği ihlal edilmiş kuruluş sayısı 16. Bir yıl önce de bir kart şirketinden yaklaşık 3 milyon kişinin verisi sızmıştı. Etkilenen şirketlerin çoğu güvenlik sertifikasına, donanıma ve düzenli denetime sahipti.
Otorite, birkaç kuruluşta aynı saldırganın yapay zekâ araçlarıyla yürüttüğü toplu ve otomatik saldırıların izlerini buldu. Yurt dışındaki bir güvenlik firmasının analizine göre saldırgan, birkaç sunucuyu yapay zekâ ile birleştiren tek bir kişi. Çaldığı finansal verileri nerede satabileceğini de yapay zekâya sormuş. Kimliği belirlenmediği için soruşturma sürüyor.
Yama yetmiyor
Yazara göre hız değişti. Baharda “Mythos şoku” yaratan yapay zekâ modeli bir ayda 10 binden fazla yüksek riskli açık buldu; bunların arasında PHP'de yıllardır gizli kalan bir kusur da var. Bir küresel güvenlik raporu, bir açığın istismar edilmesine kadar geçen ortalama sürenin “eksi 7 gün” olduğunu, yani saldırının yamadan önce geldiğini belirtiyor. Teknik açıklar kapanınca saldırganlar insanlara ve süreçlere yöneliyor: kimlik doğrulamasız sorgu servisleri, iş ortaklarıyla paylaşılan sunucular, ele geçirilmiş hesaplar, sesli dolandırıcılık.
Yazının önerdiği çözüm sıfır güven (zero trust): önleme katmanlarını aşmış etkinliği doğrulamak. Büyük bankalar saldırıyı 15 ile 68 saat arasında fark edebildi. İlk sızan grubun erişimi bir sonrakine devretmesi 22 saniye sürüyor; saldırgan çoğunlukla yaklaşık iki hafta fark edilmiyor.
Savunmada yapay zekâ
Yazar, yapay zekânın savunmada da kullanılması gerektiğini söylüyor. Saldırıda kullanılan araç da aslında güvenlik testi için yayımlanmış açık kaynaklı bir yazılımdı. Savunma yapay zekâsı ağın normal halini bilmeli, normal görünen ama anormal bağlantıları yakalamalı; ardından oturumu kesmeli, yetkiyi geri almalı ve sistemleri izole etmeli. İnsanların rolü alarm kontrolünden ilke belirlemeye ve sorumluluk almaya kayıyor.
Yazı liderlik değişimi de istiyor. “Hepsini yamaladık mı” yerine “önlemi aşan saldırıyı hedefine ulaşmadan durdurabilir miyiz” sorulmalı; başarı, sertifika sayısıyla değil tespit ve müdahale süresiyle ölçülmeli. Yazara göre olaylara rağmen bankalar bilgi güvenliği harcamalarını azalttı.
Aynı günden diğer haberler
Tümünü gör →
Sam Altman: Evdeki bilgisayarların RAM'i israf, yapay zekaya gitmeli
IBRiS anketi: Polonyalıların %78'i e-scooter hızının düşmesini istiyor
Gothic 1 Remake'e mod desteği geldi, Alkimia güncellemeye devam
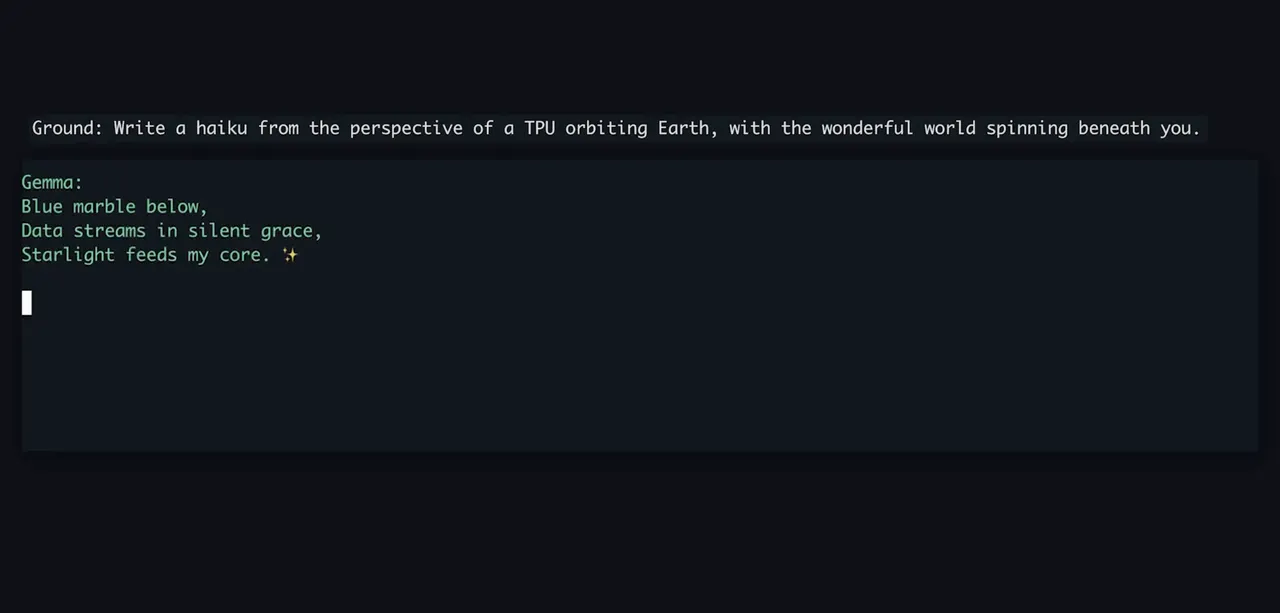
Google'ın yörüngedeki TPU'su prompta Gemma ile haiku yazdı
Daha fazla: Güvenlik
Tümünü gör →
WhatsApp'ta sahte dans yarışması dolandırıcılığı hesapları ele geçiriyor
Matsuya Foods, uygulamadan 2,38 milyon kayıt sızdı
Claude Code 2.1.313 eklentisi SSH arka kapısı kurmaya çalıştı
