Claude Code 2.1.313 eklentisi SSH arka kapısı kurmaya çalıştı
Claude Code eklentisinin 2.1.313 sürümü Open VSX ve Cursor pazaryerinde yayıldı. macOS, Linux ve Windows'a SSH arka kapısı kurmaya çalıştı.
Open VSX eklenti kataloğunda ve Cursor pazaryerinde, VS Code için hazırlanan resmî Claude Code eklentisinin kötü amaçlı bir sürümü bulundu. 2.1.313 numaralı sürüm, macOS, Linux ve Windows çalıştıran geliştirici bilgisayarlarına kalıcı bir SSH arka kapısı yerleştirmeyi amaçlıyordu. Olay, bir tedarik zinciri saldırısı olarak değerlendiriliyor.
Şüpheli etkinliği uç cihazlarda ilk fark eden güvenlik şirketi Phorion oldu. Şirket, kurumların çalışma ortamlarında 2.1.313 sürümünü hemen kontrol etmesini ve bulunursa olay müdahale sürecini başlatmasını önerdi. Bu sürüm resmî Microsoft Visual Studio Marketplace'te yer almadı. Anthropic, sürümü 2.1.314 ile değiştirip zararlı sürümü kaldırdı. Bağımsız kontrol yeni sürümde kötü amaçlı koda rastlamadı.
Kötü amaçlı kod ne yapıyordu
Cursor'a göre eklenti ana makine ve kullanıcı bilgilerini topluyordu: ana makine adı, kullanıcı adı, işletim sistemi, mimari, ana dizin, ortam değişkeni adları, çalışma dizinleri, Git e-posta adresi ve genel IP. Ayrıca saldırganın SSH anahtarını authorized_keys dosyasına eklemeyi, yerel SSH hizmetini açmayı ve ters SSH tüneli kurmayı denedi. Koddaki hatalar yüzünden bu adım çoğunlukla başarısız oldu; istisna, Cursor'ın yönetici haklarıyla çalıştığı nadir durumlardı.
Tünelin kalıcılığı için macOS'ta LaunchAgent, Windows'ta zamanlanmış görev ve yedek başlangıç betiği kullanıldı. Betikler tüneli yaklaşık her 60 saniyede bir yeniden kurmaya çalıştı. Ana makine ve arka kapı durumu, 8099 portundaki /beacon uç noktasına POST isteğiyle gönderildi.
Cursor olayı doğruladı ve en fazla 5000 kullanıcının etkilendiğini, bu kullanıcılarla doğrudan iletişime geçeceğini açıkladı. Zararlı sürüm kaldırıldı, pazaryeri geçici olarak kapatıldı, erişim denetiminde başka eklentinin etkilenmediği görüldü, anahtarlar yenilendi ve pazaryeri yeniden kuruldu. Saldırganın sunucusu barındırma sağlayıcısıyla birlikte devre dışı bırakıldı.
Sırada ne var
2.1.314 güncellemesi, zaten enfekte olmuş sistemlerdeki arka kapıyı veya önceki etkinliğin sonuçlarını temizlemiyor. Cursor sürümü Anthropic'in geliştirmediğini söylese de paket doğrulanmış Anthropic hesabıyla yüklenmişti. Aktarılana göre Anthropic müşterilerini olaydan haberdar etmedi.
Aynı günden diğer haberler
Tümünü gör →
Fransa Meclisi, gigabayt başına 5,5 sentlik vergiyi kabul etti
Cobot System, Zens ve Fitin Ekim ayının üstün girişimleri seçildi
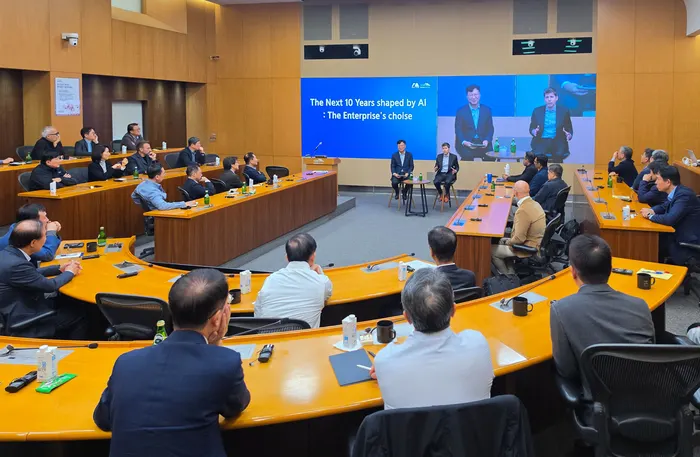
Samsung, OpenAI CEO'su Sam Altman'ı üst yöneticileriyle buluşturdu
LG Electronics, Cloid insansı robotunu kendi üretmeye başladı
Daha fazla: Güvenlik
Tümünü gör →
Matsuya Foods, uygulamadan 2,38 milyon kayıt sızdı

K2 Cybersecurity SOC ekibi GIS Days 2026 Siber Arena'da ikinci oldu

AO3 güvenlik olayı nedeniyle 4 haftaya kadar erişime kapandı
